



SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

Новая вредоносная модель «дроппер как услуга» (dropper-as-a-service, DaaS) используется для атак на владельцев мобильных Android-устройств. Её преимущество заключается в обходе актуальных защитных мер от Google.

Задача дроппера в этом случае — попасть на девайс жертвы и загрузить дополнительный пейлоад. SecuriDropper имеет все шансы стать прибыльным делом для создателей, которые готовы продать услугу киберпреступным группам.

О новой DaaS-модели рассказали специалисты компании ThreatFabric. В отчёте компании отмечается следующее:

«Дропперы, как и их авторы, постоянно совершенствуются, поскольку им нужно обходить новые защитные меры».

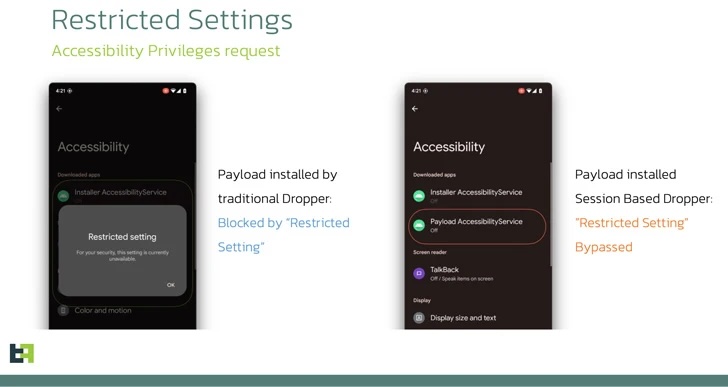
Например, SecuriDropper должен сводить на нет ограничения доступа к настройкам, которую представили в Android 13.

По замыслу Google, эта функциональность должна запрещать доступ скачанных из сторонних источников приложений к прочтению уведомлений и специальным возможностям ОС. Многие мобильные трояны используют именно эти лазейки, поэтому это весьма логичная защита.

Дроппер SecuriDropper, как правило, маскируется под безобидный софт и таким образом пытается уйти от детектирования. Известны следующие имена семплов вредоноса:

  • com.appd.instll.load (Google)
  • com.appd.instll.load (Google Chrome)

В ThreatFabric отметили технические аспекты инсталляции дроппера в ОС: этот зловред использует нетипичные API Android для установки нового пейлоада, что напоминает процесс установки софта из магазина приложений.


Вредоносной программе нужны следующие  разрешения: чтение и запись данных на внешнее хранилище (READ_EXTERNAL_STORAGE и WRITE_EXTERNAL_STORAGE), а также установка и удаление пакетов (REQUEST_INSTALL_PACKAGES и DELETE_PACKAGES).

По словам ThreatFabric, к услугам SecuriDropper прибегают такие известные банковские трояны, как SpyNote and ERMAC.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru