



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

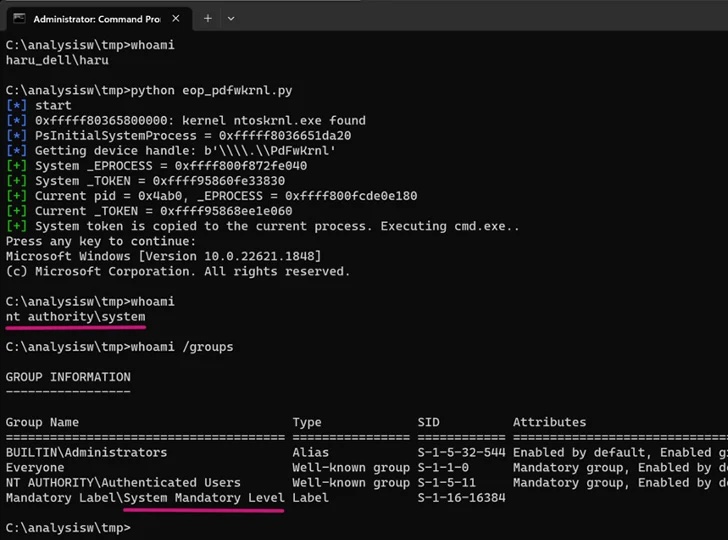
«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru