



Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Bluetooth-атака через Flipper Zero портирована на Android-устройства

Спамерские Bluetooth-атаки, которые проводятся с помощью инструмента Flipper Zero, теперь портированы на Android. Таким образом, для злоумышленников существенно расширилась поверхность атаки.

Ещё в сентябре мы писали, что исследователь под ником Techryptic показал спамерскую атаку на устройства Apple через софт Flipper Zero. Теперь девелопер Саймон Данкельманн разработал Android-приложение, работающее аналогичным образом.

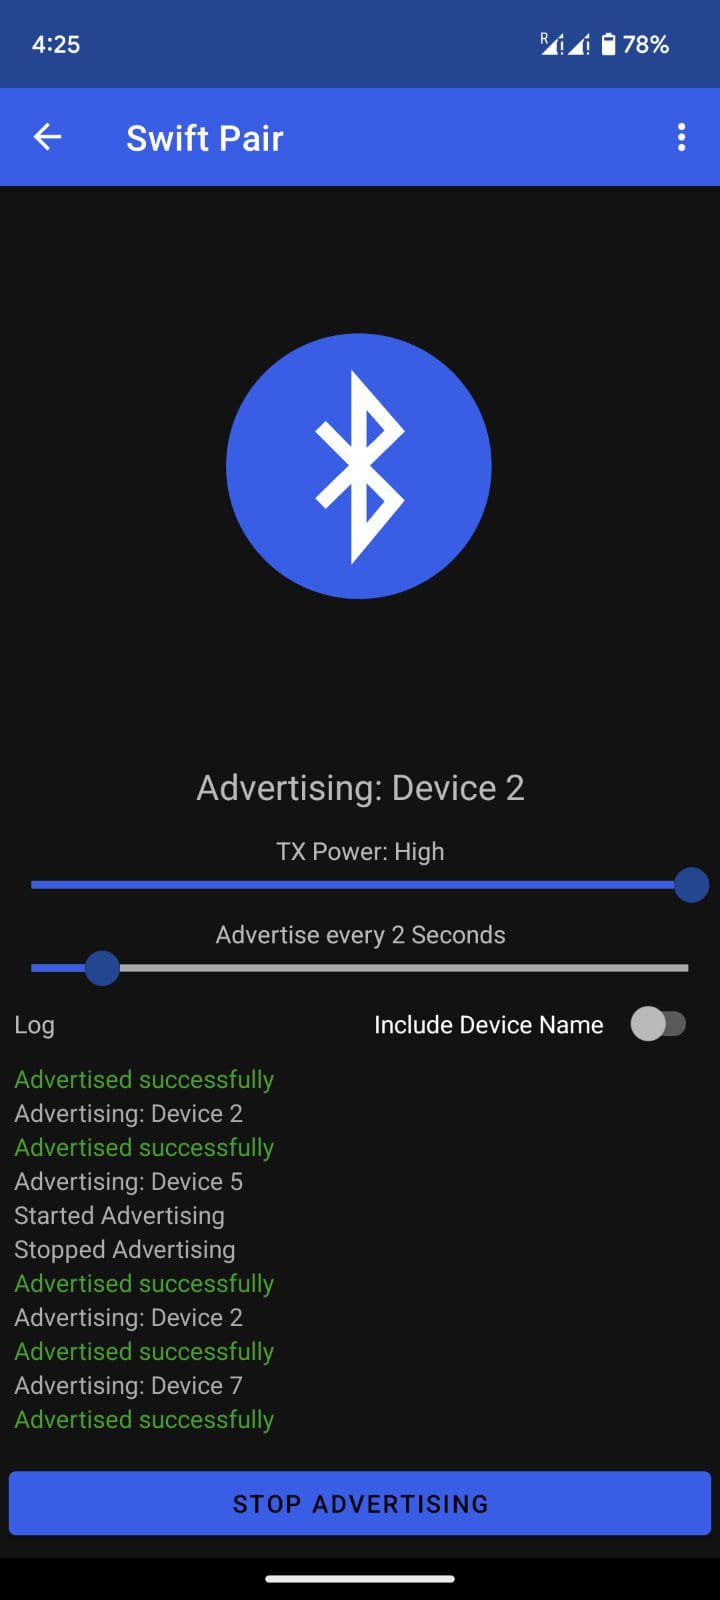
Программа получила имя Bluetooth-LE-Spam, её задача — генерировать рекламные BLE-пакеты (Bluetooth Low Energy, Bluetooth с низким энергопотреблением), отправляя их на девайсы в пределах доступа.

На данный момент Bluetooth-LE-Spam находится в стадии разработки, но у специалистов из BleepingComputer была возможность протестировать тулзу и убедиться в корректной функциональности.

В частности, приложение способно генерировать запросы на подключение с заданным временным интервалом (минимально допустимое время — одна секунда). Оно «атакует» стандарт Fast Pair на Android и Swift Pair на Windows.


Однако с устройствами на Android у Bluetooth-LE-Spam пока есть определённые проблемы: ограниченный контроль над передаваемыми данными в зависимости от уровня мощности выливается в плохой сигнал. В этом смысле Flipper Zero работает гораздо стабильнее.

Тесты BleepingComputer, например, показали, что отдельные запросы проходили только в том случае, если Android-девайс находился в нескольких сантиметрах. Подобные атаки, кстати, могут влиять на подключённые по Bluetooth периферийные устройства: мышь и клавиатура перестают отвечать на действия пользователя.

Чтобы защититься от подобного спама на Android нужно пройти в Настройки => Google => Nearby Share и отключить показ уведомлений. На Windows необходимо  зайти в Настройки => Bluetooth и устройства => Устройства => Настройки и выключить показ уведомлений при использовании Swift Pair.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru