



Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Вчера вечером, 30 октября, официальный сайт Национальной Системы Платежных Карт (НСПК) выпал из доступа из-за кибератаки. Платежную инфраструктуру инцидент не затронул, СБП и система «Мир» работают в штатном режиме.

Сначала на главной странице nspk.ru появилось послание от авторов атаки. Хакерская группировка DumpForums утверждала, что украла персональные данные.

В своем телеграм-канале взломщики заявили, что взломали внутреннюю сеть НСПК, а также выгрузили много информации с серверов платежной системы «Мир». В этом им якобы помогли «коллеги» из Ukrainian Cyber Alliance.

Оператор платежной системы РФ утечку данных отрицает. Проникнуть с сайта в какие-либо системы компании, по его словам, невозможно; ее серверы и ЦОД недоступны из интернета.

«Сайт НСПК разработан и обслуживается сторонним подрядчиком, — пояснили журналистам в пресс-службе. — Он является только визитной карточкой с информацией о деятельности компании и не содержит никаких конфиденциальных данных, а также не имеет отношения к платежной инфраструктуре».

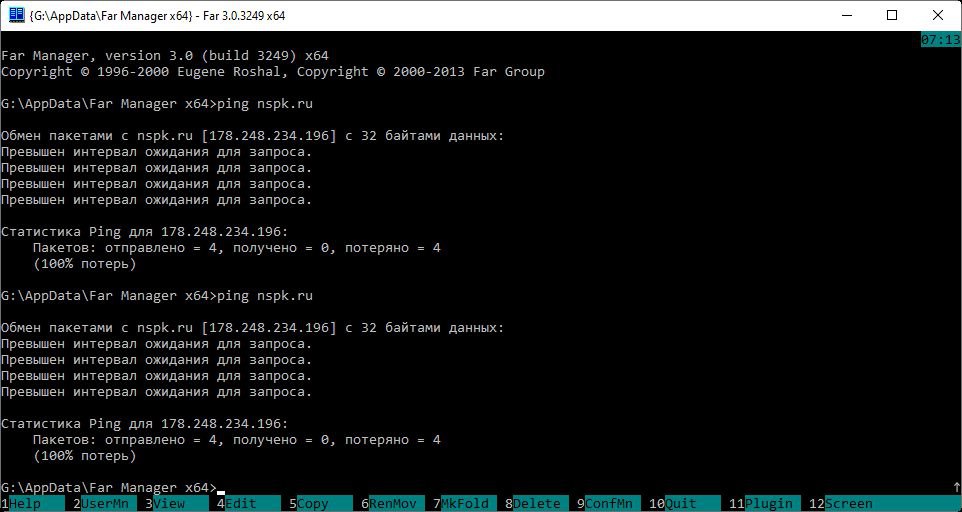
Представитель компании также заявил, что обработка платежей по банковским картам и операций через СБП осуществляется в штатном режиме. В настоящее время (по состоянию на 12:00 31 октября) сайт nspk.ru не работает. Редакция Anti-Malware.ru пыталась пинговать ресурс, но получала 100% потерь пакетов:


Ранее DumpForums заявляла о взломе сетей туроператора «Интурист», ИБ-компании BI.ZONE, ИТ-агрегатора «Первый бит».

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru