



Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Исследователи в области кибербезопасности из компании ReversingLabs наткнулись на новый набор вредоносных пакетов, опубликованных в менеджере NuGet с открытым исходным кодом.

Специалисты считают, что эти хорошо скоординированные атаки идут с начала августа 2023-го и распространяют троян SeroXen, открывающий операторам удалённый доступ к скомпрометированному устройству.

«Киберпреступники действуют достаточно настойчиво, пытаясь протащить вредонос в репозиторий NuGet. При этом они с завидным упорством публикуют новые злонамеренные пакеты», — пишет в отчёте Карло Занки, один из экспертов ReversingLabs.

Вот имена некоторых из таких пакетов:

  • Pathoschild.Stardew.Mod.Build.Config
  • KucoinExchange.Net
  • Kraken.Exchange
  • DiscordsRpc
  • SolanaWallet
  • Monero
  • Modern.Winform.UI
  • MinecraftPocket.Server
  • IAmRoot
  • ZendeskApi.Client.V2
  • Betalgo.Open.AI
  • Forge.Open.AI
  • Pathoschild.Stardew.Mod.BuildConfig
  • CData.NetSuite.Net.Framework
  • CData.Salesforce.Net.Framework
  • CData.Snowflake.API

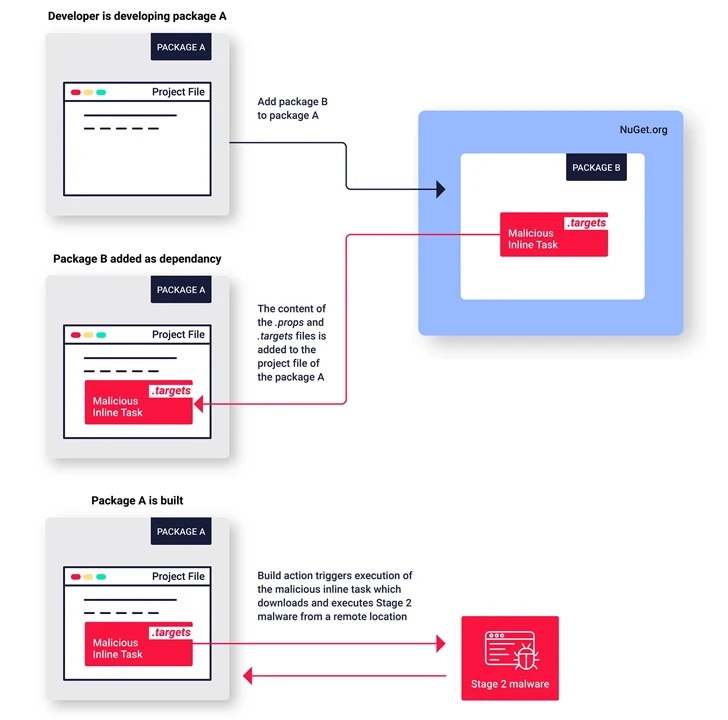
Как видно, злоумышленники пытаются имитировать популярные пакеты и задействуют функцию интеграции MSBuild для помещения вредоносного кода, а также функцию встроенных задач MSBuild для его выполнения.


Занки отметил, что это первая группировка, помещающая вредонос в NuGet с помощью вышеупомянутых функциональных возможностей.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru