



Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Исследователи в области кибербезопасности из компании ReversingLabs наткнулись на новый набор вредоносных пакетов, опубликованных в менеджере NuGet с открытым исходным кодом.

Специалисты считают, что эти хорошо скоординированные атаки идут с начала августа 2023-го и распространяют троян SeroXen, открывающий операторам удалённый доступ к скомпрометированному устройству.

«Киберпреступники действуют достаточно настойчиво, пытаясь протащить вредонос в репозиторий NuGet. При этом они с завидным упорством публикуют новые злонамеренные пакеты», — пишет в отчёте Карло Занки, один из экспертов ReversingLabs.

Вот имена некоторых из таких пакетов:

  • Pathoschild.Stardew.Mod.Build.Config
  • KucoinExchange.Net
  • Kraken.Exchange
  • DiscordsRpc
  • SolanaWallet
  • Monero
  • Modern.Winform.UI
  • MinecraftPocket.Server
  • IAmRoot
  • ZendeskApi.Client.V2
  • Betalgo.Open.AI
  • Forge.Open.AI
  • Pathoschild.Stardew.Mod.BuildConfig
  • CData.NetSuite.Net.Framework
  • CData.Salesforce.Net.Framework
  • CData.Snowflake.API

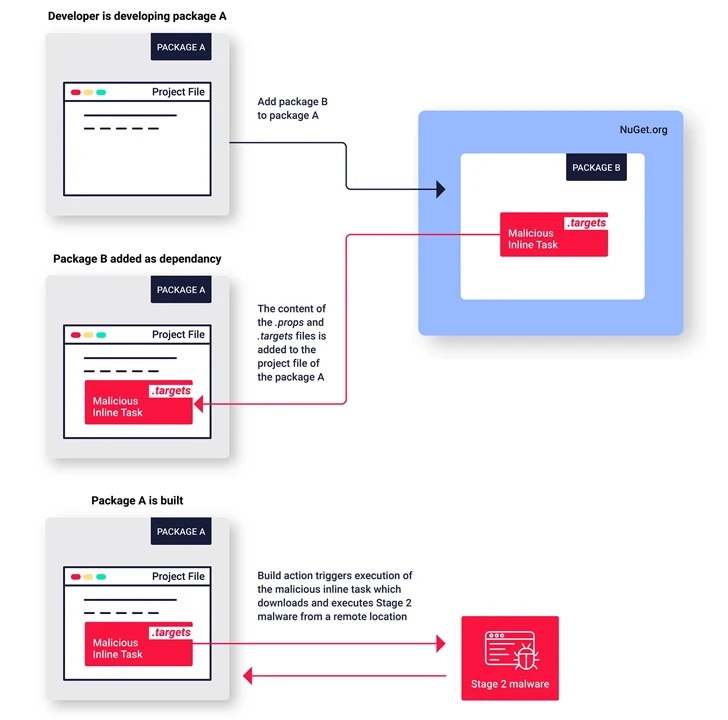
Как видно, злоумышленники пытаются имитировать популярные пакеты и задействуют функцию интеграции MSBuild для помещения вредоносного кода, а также функцию встроенных задач MSBuild для его выполнения.


Занки отметил, что это первая группировка, помещающая вредонос в NuGet с помощью вышеупомянутых функциональных возможностей.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru