



Вектор атаки iLeakage позволяет вытащить пароли из браузера Apple Safari

Вектор атаки iLeakage позволяет вытащить пароли из браузера Apple Safari

Вектор атаки iLeakage позволяет вытащить пароли из браузера Apple Safari

Исследователи разработали новый вектор кибератаки по сторонним каналам и дали ему имя «iLeakage». Его особенностью является впервые продемонстрированная работа против процессоров Apple Silicon и браузера Safari.

С помощью iLeakage, по словам специалистов, можно вытащить конфиденциальную информацию из «яблочного» браузера. Причём данные извлекаются с «практически идеальной» точностью.

Кстати, одним Safari проблема не ограничивается, поскольку iLeakage сработает и в случае с iOS-версиями Firefox, Tor и Edge. В сущности, новый вектор атаки представляет собой ещё одну реализацию знаменитой Spectre.


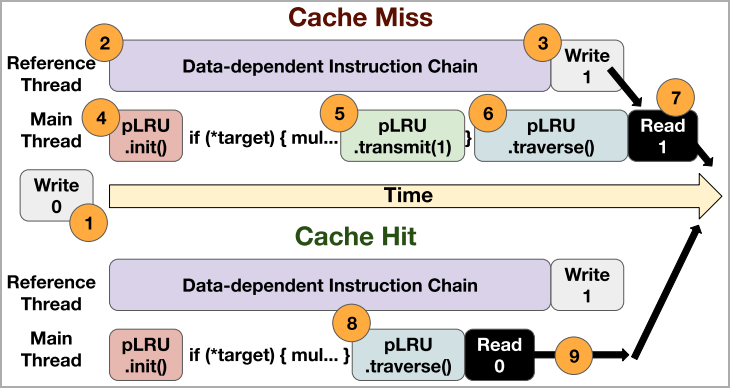
Вытащить сведения специалисты смогли, создав примитив (графический элемент), способный спекулятивно читать и сливать любой 64-битный указатель в адресном пространстве, которое Safari использует для рендеринга.

Другими словами, экспертам удалось обойти защиту Apple от утечек данных по сторонним каналам. Более того, исследователи также смогли нивелировать функциональность изоляции сайтов в браузере.

Новый подход задействовал JavaScript-API window.open, что позволило странице условного атакующего использовать то же адресное пространство, что задействуют произвольные страницы условной жертвы.

Проблема несоответствия типов данных (type confusion) допускает обход сжатой 35-битной адресации и защитных мер Apple и приводит к утечке конфиденциальных данных.

Специалисты разработали демонстрационный эксплойт на JavaScript и WebAssembly, а на видеороликах ниже показан вектор атаки в работе:


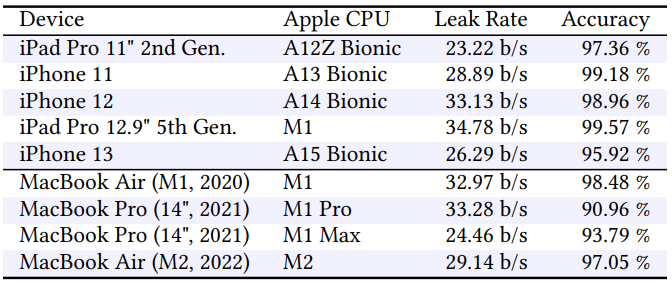
iLeakage, согласно описанию, работает против чипов Apple M1 и M2. С техническими деталями вектора можно ознакомиться в соответствующем отчёте (PDF). Список затронутых устройств выглядит так:


Apple узнала о iLeakage 12 сентября и успела выработать временную защиту для пользователей macOS:

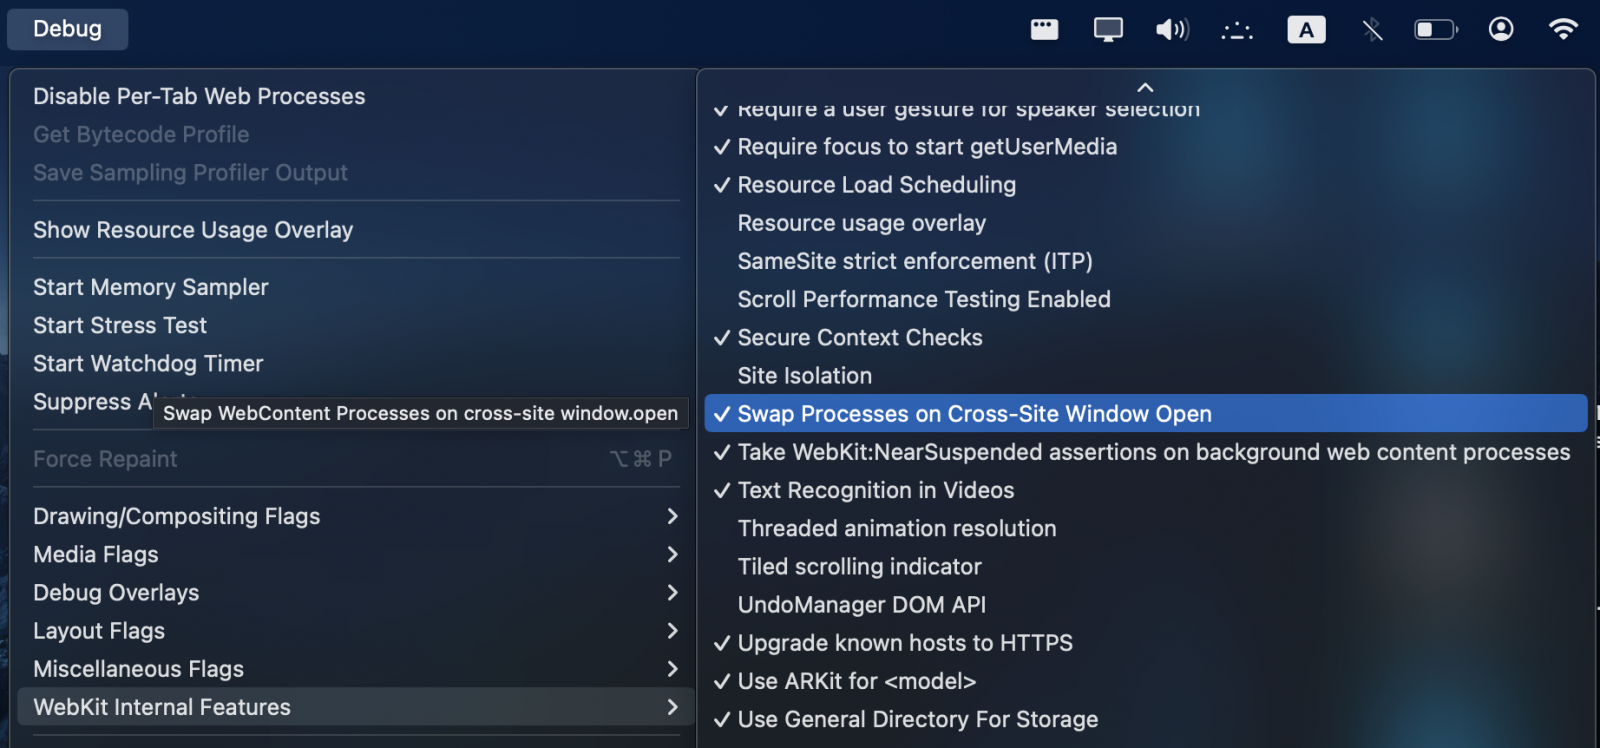
  1. Открыть Терминал и запустить defaults write com.apple.Safari IncludeInternalDebugMenu 1 (открывает скрытое меню отладки в Safari).
  2. Открыть Safari и пройти в новое меню.
  3. Выбрать «WebKit Internal Features».
  4. Прокрутить до пункта «Swap Processes on Cross-Site Window Open» и активировать его.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru