



Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Выступая на Security Analyst Summit, эксперты Глобального центра исследований и анализа угроз «Лаборатории Касперского» (GReAT) рассказали о модульном зловреде StripedFly, которого можно использовать как шпиона, шифровальщика или криптомайнер.

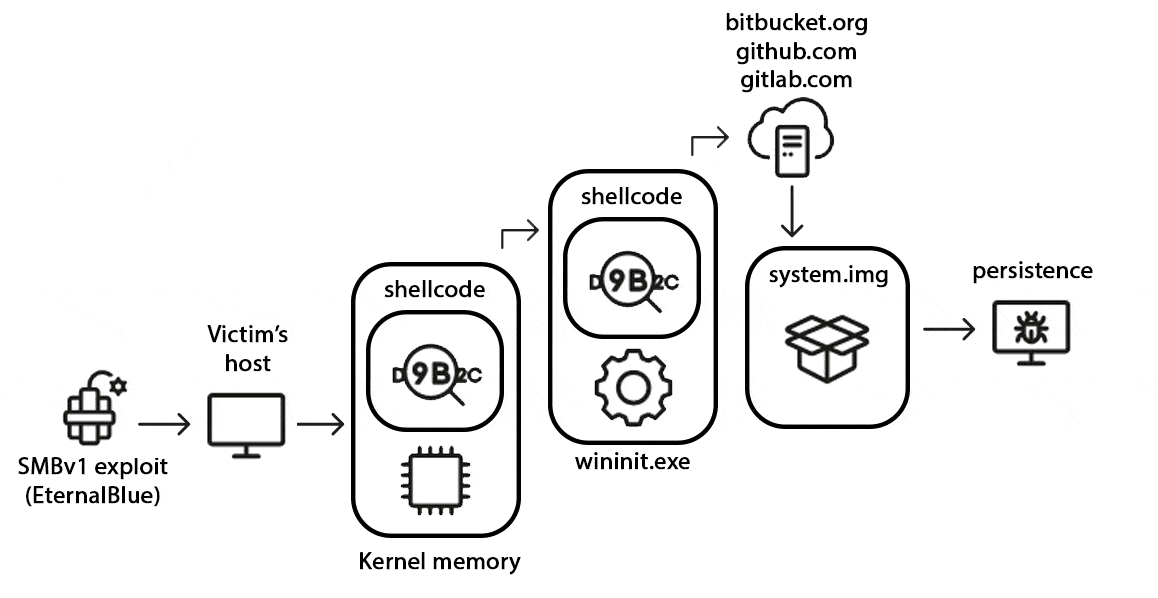
С 2017 года вредонос, умеющий самостоятельно распространяться по SSH и через эксплойт EternalBlue (CVE-2017-0144), собрал более 1 млн жертв по всему миру. Долгое время его принимали за обычный майнер Monero; всесторонний анализ показал, что это сложная программа с многофункциональным фреймворком, совместимая и с Windows, и с Linux.

Встроенный облегченный вариант Tor-клиента обеспечивает связь с C2-сервером, поднятым в анонимной сети. В цепочке заражения Windows большую роль играет системный процесс wininit.exe; основной пейлоад и плагины закачиваются с Bitbucket, GitLab и GitHub.


Проведенный в Kaspersky анализ также выявил большое сходство с вредоносной программой StraitBizzare (SBZ), которую некогда использовала Equation Group. Шпионские функции StripedFly включают следующие возможности:

  • сбор и отправку на C2 подробной информации о зараженной системе;
  • обеспечение удаленного доступа;
  • сканирование с целью кражи хранимых ПДн и учётных данных, в том числе к SSH, из браузеров и популярных клиентских программ (каждые два часа);
  • скриншоты;
  • запись с микрофона.

Модуль-майнер работает как отдельный процесс, маскируясь под Google Chrome. Одна из ранних версий StripedFly использовала базовый код шифровальщика ThunderCrypt и была поразительно схожа с ним по набору функций и модулей. Более того, оба зловреда получали команды с одного и того же сервера в сети Tor.

«Количество усилий, которые были приложены для создания этого фреймворка, поистине впечатляют, — отметил эксперт Kaspersky Сергей Ложкин. — Основная сложность для специалистов в области кибербезопасности заключается в том, что злоумышленники постоянно адаптируются к меняющимся условиям. Поэтому нам, исследователям, важно объединять усилия по выявлению сложных киберугроз, а клиентам — не забывать о комплексной защите от кибератак».

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru