



Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Выступая на Security Analyst Summit, эксперты Глобального центра исследований и анализа угроз «Лаборатории Касперского» (GReAT) рассказали о модульном зловреде StripedFly, которого можно использовать как шпиона, шифровальщика или криптомайнер.

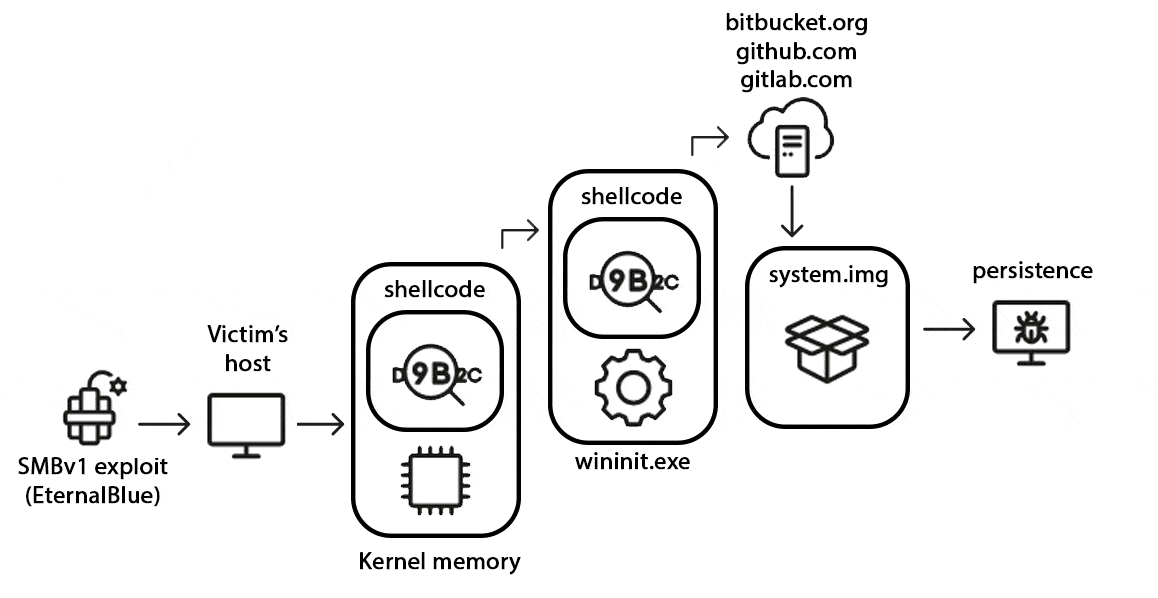
С 2017 года вредонос, умеющий самостоятельно распространяться по SSH и через эксплойт EternalBlue (CVE-2017-0144), собрал более 1 млн жертв по всему миру. Долгое время его принимали за обычный майнер Monero; всесторонний анализ показал, что это сложная программа с многофункциональным фреймворком, совместимая и с Windows, и с Linux.

Встроенный облегченный вариант Tor-клиента обеспечивает связь с C2-сервером, поднятым в анонимной сети. В цепочке заражения Windows большую роль играет системный процесс wininit.exe; основной пейлоад и плагины закачиваются с Bitbucket, GitLab и GitHub.


Проведенный в Kaspersky анализ также выявил большое сходство с вредоносной программой StraitBizzare (SBZ), которую некогда использовала Equation Group. Шпионские функции StripedFly включают следующие возможности:

  • сбор и отправку на C2 подробной информации о зараженной системе;
  • обеспечение удаленного доступа;
  • сканирование с целью кражи хранимых ПДн и учётных данных, в том числе к SSH, из браузеров и популярных клиентских программ (каждые два часа);
  • скриншоты;
  • запись с микрофона.

Модуль-майнер работает как отдельный процесс, маскируясь под Google Chrome. Одна из ранних версий StripedFly использовала базовый код шифровальщика ThunderCrypt и была поразительно схожа с ним по набору функций и модулей. Более того, оба зловреда получали команды с одного и того же сервера в сети Tor.

«Количество усилий, которые были приложены для создания этого фреймворка, поистине впечатляют, — отметил эксперт Kaspersky Сергей Ложкин. — Основная сложность для специалистов в области кибербезопасности заключается в том, что злоумышленники постоянно адаптируются к меняющимся условиям. Поэтому нам, исследователям, важно объединять усилия по выявлению сложных киберугроз, а клиентам — не забывать о комплексной защите от кибератак».

Подпишитесь на новости

Штрафы за распространение экстремистских материалов могут вырасти до 2 млн

Госдума приняла в первом чтении правительственный законопроект о повышении штрафов сразу по 29 статьям КоАП. Сильнее всего вырастут санкции за производство и распространение экстремистских материалов: для граждан штраф увеличится с 1-3 тыс. до 50-100 тыс. рублей, для юрлиц с 0,1-1 млн до 0,8-2 млн рублей.

Ход голосования описывают «Ведомости». Законопроект поддержали 363 депутата: «Единая Россия», ЛДПР, «Справедливая Россия» и депутаты вне фракций.

Против проголосовали 18 депутатов «Новых людей», 36 депутатов КПРФ воздержались. Председатель Госдумы Вячеслав Володин связал ужесточение с обеспечением общественного порядка и безопасности.

Изменения касаются и правил проведения публичных мероприятий. За нарушение порядка проведения митинга граждане будут платить 15-20 тыс. рублей вместо 10-20 тыс., юрлица до 200 тыс. рублей.

Штраф за организацию митинга или пикета без уведомления властей для граждан вырастет с 20-30 тыс. до 30-50 тыс. рублей, для юрлиц с 70-200 тыс. до 130-370 тыс. рублей.

Повышаются штрафы и за бытовые нарушения. По данным «Выберу.ру», курение в запрещенном месте может обойтись в 3 тыс. рублей, а проживание без регистрации в 10 тыс. рублей.

Правительство внесло законопроект в Госдуму этой осенью. После повышения штрафов бюджет может получать дополнительно до 5 млрд рублей. Чтобы закон вступил в силу, его должны принять во втором и третьем чтениях, одобрить в Совете Федерации и подписать президенту.

RSS: Новости на портале Anti-Malware.ru