



Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar RAT, чей исходный код доступен для модификаций, начал использовать стороннюю загрузку DLL в новых кибератаках. С помощью этой техники вредонос незаметно крадёт данные с Windows-хостов.

Quasar RAT, также известный под именами CinaRAT и Yggdrasil, написан на C# и основан на инструменте для удалённого администрирования компьютеров на Windows.

Попав в систему, зловред может собирать системную информацию, список запущенных программ, файлы, нажатия клавиш, а также снимать скриншоты и выполнять шелл-команды.

«Техника, которую перенял Quasar RAT, использует уровень доверия системы Windows, к определённым типам файлов», — пишут в отчёте специалисты Uptycs.

В целом сторонняя загрузка DLL (DLL side-loading) является популярным методом, который многие подготовленные киберпреступники используют для выполнения пейлоадов и установки скомпрометированной библиотеки, чьё имя совпадает с известным легитимным файлом.

«Злоумышленники задействуют стороннюю загрузку DLL с целью замаскировать свои вредоносные действия», — говорится в заметках MITRE.


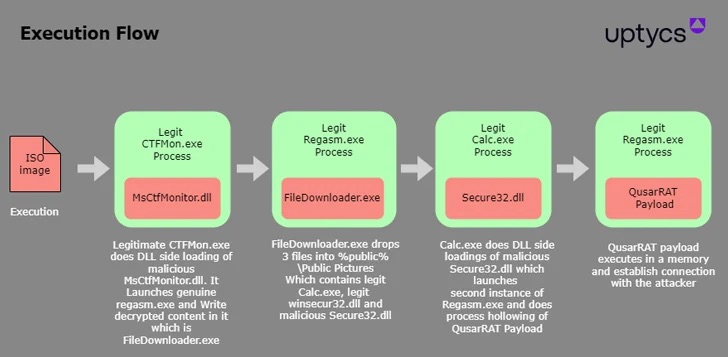
Цепочка атаки Quasar RAT начинается с ISO-образа, содержащего три файла:

  • легитимный бинарник ctfmon.exe, переименованный в eBill-997358806.exe,
  • библиотека MsCtfMonitor.dll, переименованная в monitor.ini,
  • и вредоносная библиотека MsCtfMonitor.dll.

«При запуске бинарника MsCtfMonitor.dll сразу инициируется загрузка MsCtfMonitor.dll с помощью техники DLL side-loading», — объясняют специалисты.

Спрятанный вредоносный код внедряется в Regasm.exe, официальное средство регистрации сборок Windows. На следующем этапе загружается файл calc.exe, который «дёргает» вредоносную Secure32.dll.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru