



Действующие в Восточной Европе кибершпионы плодят варианты бэкдора MATA

Действующие в Восточной Европе кибершпионы плодят варианты бэкдора MATA

Действующие в Восточной Европе кибершпионы плодят варианты бэкдора MATA

При разборе прошлогодней атаки, полагающейся на бэкдор MATA, эксперты «Лаборатории Касперского» обнаружили новых представителей вредоносного семейства, а также модуль для проникновения в изолированные сети с помощью USB-накопителей.

Данные телеметрии показали, что целевые атаки в рамках данной кампании проводились на территории Восточной Европы с середины августа 2022 года по май 2023-го. В результате пострадало более десяти предприятий оборонной промышленности и нефтегазового сектора.

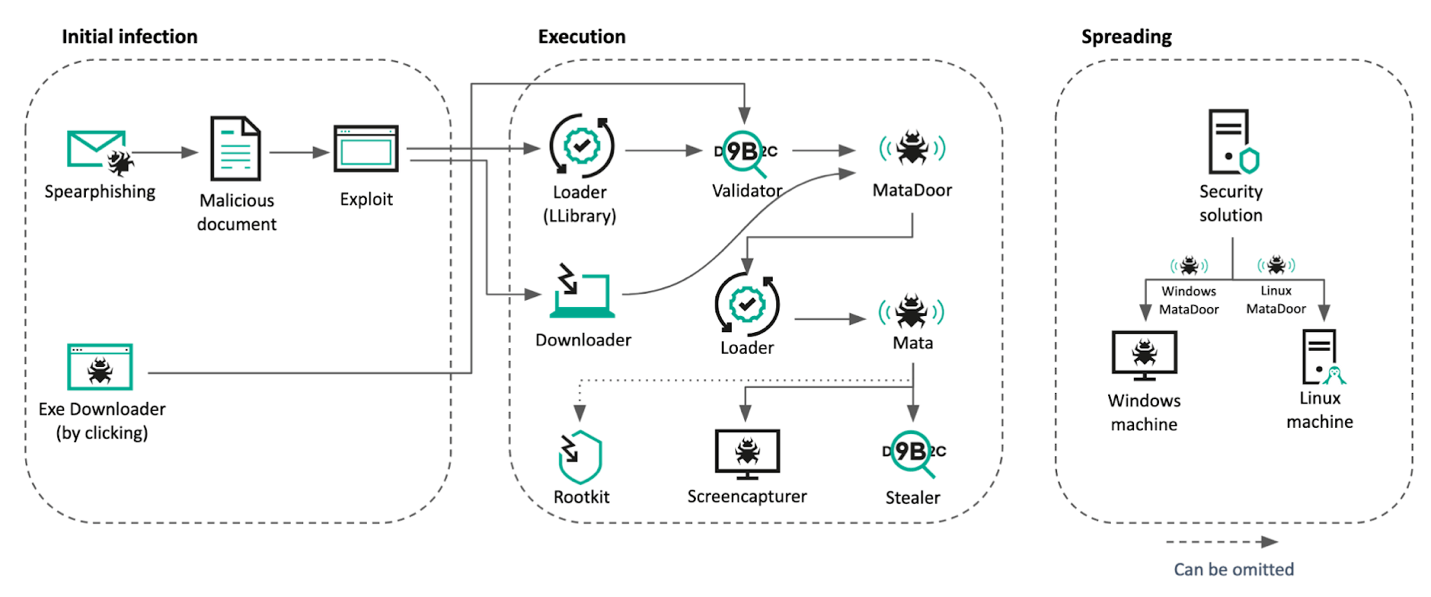
Атаки, нацеленные на шпионаж и кражу данных, начинались с рассылки адресных писем с внешней ссылкой, привязанной к странице с эксплойтом CVE-2021-26411 для Internet Explorer. После отработки эксплойта в систему жертвы загружались лоадер, основной троян (MATA, ранее замеченный в атаках Lazarus) и инфостилер. Цепочка заражения почти не изменилась, ее лишь дополнили процессом валидации скомпрометированной системы, чтобы исключить возможные проблемы с доставкой зловреда.


В ходе атаки, разобранной в Kaspersky, злоумышленники использовали три новых варианта бэкдора: доработанную версию MATA 2-го поколения, MataDoor (MATA 4-го поколения) и написанного с нуля MATA 5-го поколения. На серверы под управлением Unix-подобных ОС устанавливалась Linux-версия MATA.

Анализ показал, что после проникновения в сеть жертвы авторы атаки провели разведку, раздобыли аутентификационные данные пользователей и с их помощью подключились к терминальному серверу материнской компании. В новом окружении им удалось повторить успех и добраться до контроллера домена.

Компрометация сервера финансовой системы и централизованной системы управления защитными решениями открыла злоумышленникам доступ к сетям нескольких десятков дочерних организаций.

В ходе многоступенчатой атаки были продемонстрированы широкие возможности по обходу и эксплуатации защитных решений. Скрыть вредоносную активность помогали использование руткитов, уязвимых драйверов ядра, а также имитация легитимных файлов и многоуровневое шифрование. В тех случаях, когда целевая система находилась в изолированном сегменте сети, атакующие использовали модуль для работы с USB-носителями.

«Защита промышленного сектора от таргетированных атак требует комплексного подхода, сочетающего надёжные методы обеспечения кибербезопасности с проактивными действиями, — отметил эксперт из команды Kaspersky ICS CERT Вячеслав Копейцев. — Постоянно отслеживая новые находки исследователей и внедряя новейшие решения для обеспечения безопасности, предприятия могут выстроить эффективную стратегию защиты».

Защититься от подобных атак организациям помогут следующие рекомендации Kaspersky:

  • регулярно проводить аудит безопасности ОТ-систем;
  • использовать защитные решения для конечных устройств ОТ и сетей, такие как Kaspersky Industrial CyberSecurity;
  • обучать сотрудников основам кибергигиены;
  • проводить тренинги для ИБ-специалистов и ОТ-инженеров;
  • ограждать ИТ-инфраструктуру от киберугроз с помощью решений комплексной защиты.
Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru