



Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Новая киберпреступная кампания, использующая рекламные объявления в поиске Google, атакует пользователей, которые пытаются скачать и установить популярный текстовый редактор Notepad++.

Система Google Ads и ранее использовалась для распространения вредоносных программ, которые привязывались к легитимному софту. Расчёт злоумышленников на невнимательность и доверчивость пользователей.

Новую кампанию заметили исследователи из Malwarebytes. По их словам, киберпреступники в течение нескольких месяцев беспрепятственно использовали текстовый редактор Notepad++ в качестве приманки.

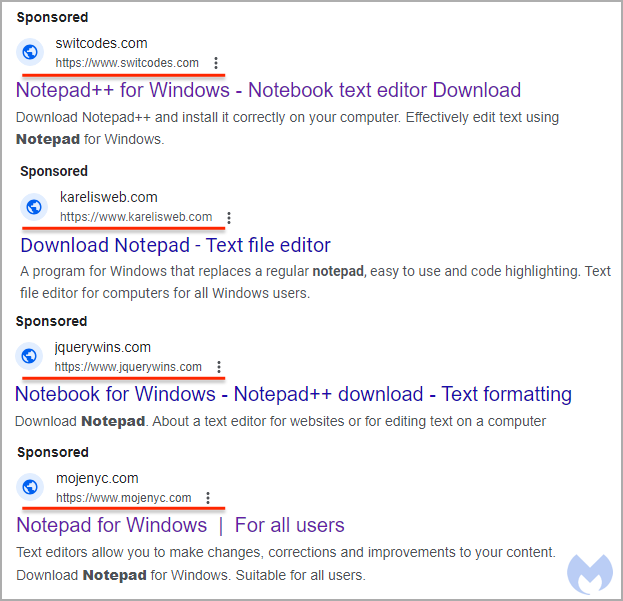
Точно установить конечный пейлоад специалисты пока не смогли, однако есть предположение, что это Cobalt Strike. Если внимательно посмотреть на поисковую выдачу, становится очевидным отсутствие связи вредоносных URL с легитимным софтом:


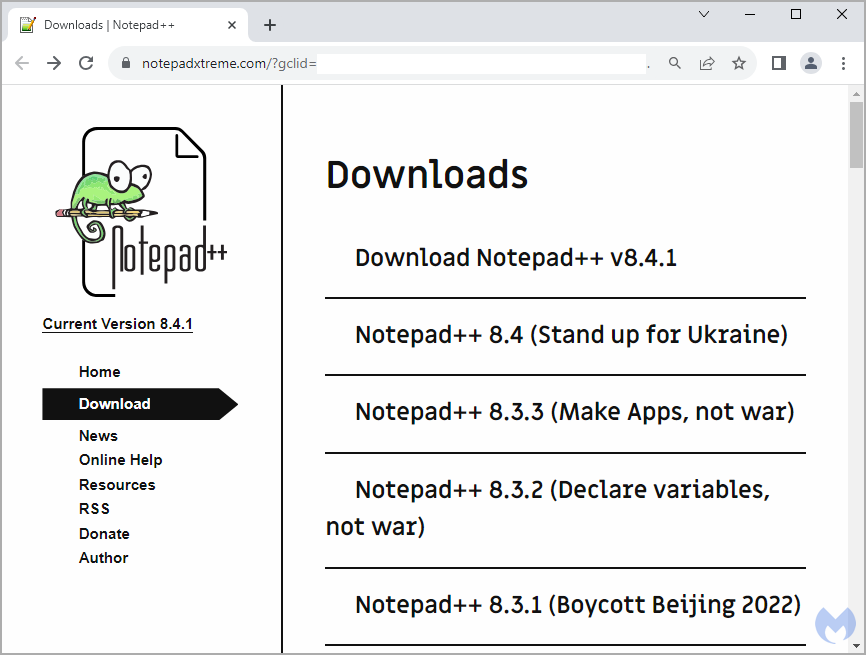
Пройдя по такой ссылке, потенциальная жертва попадает на ресурс notepadxtreme[.]com, замаскированный под официальный сайт Notepad++.


При попытке скачать желаемый софт специальный JavaScript-сниппет проверяет цифровой отпечаток устройства, чтобы убедиться в отсутствии каких-либо аномалий (например, если пользователь зашёл из песочницы).

Если всё в порядке, жертве подсовывают скрипт в формате HTA, оснащённый уникальным идентификатором. Интересно, что пейлоад выдаётся лишь раз, а если попробовать второй раз загрузить его, юзер получит ошибку 404.

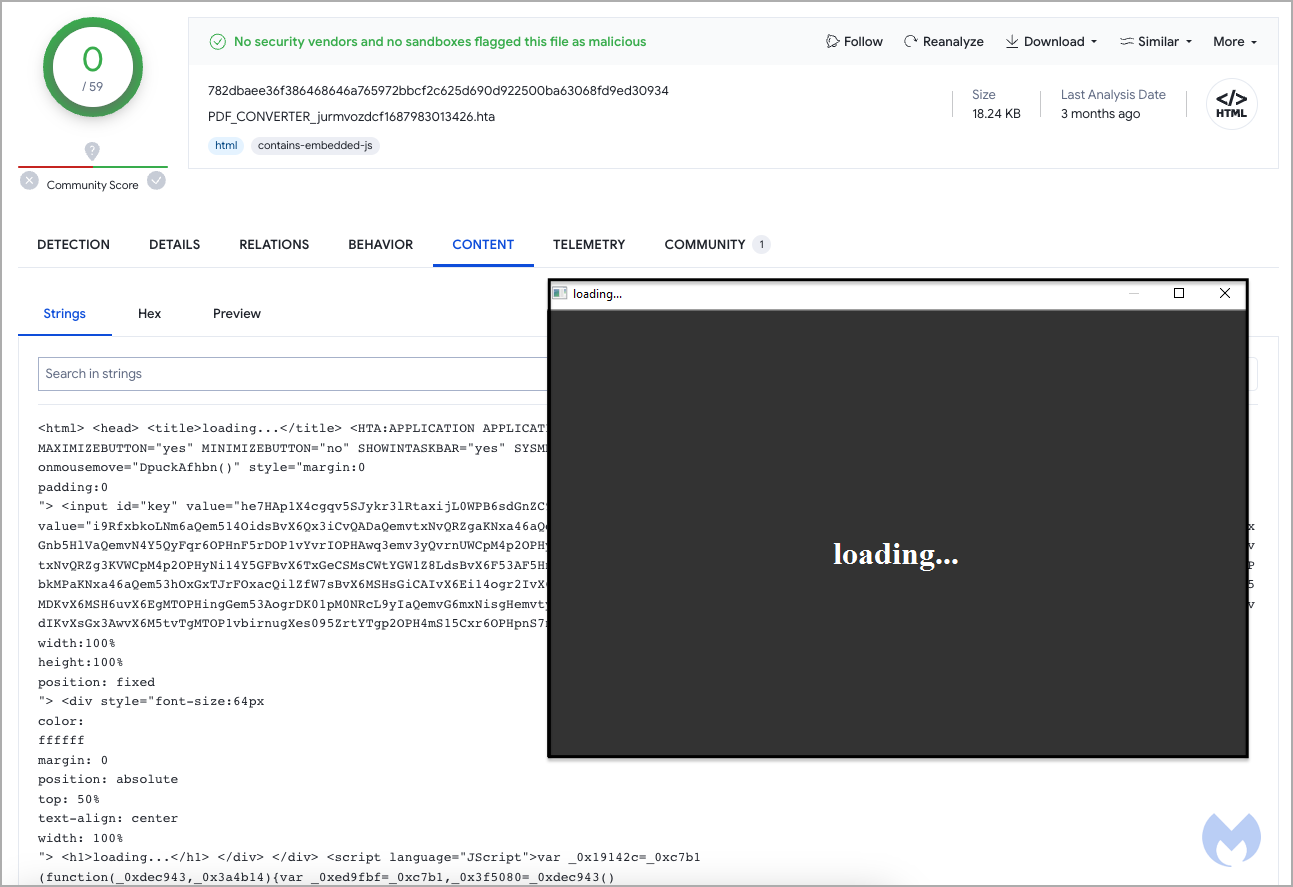
В Malwarebytes изучили упомянутый HTA, отметив, что в июле этот семпл уже загружали на VirusTotal. На тот момент в нём не было обнаружено вредоносной составляющей.


Напомним, в сентябре вышел Notepad++ 8.5.7 с патчами для четырех опасных уязвимостей.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru