



Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Новая киберпреступная кампания, использующая рекламные объявления в поиске Google, атакует пользователей, которые пытаются скачать и установить популярный текстовый редактор Notepad++.

Система Google Ads и ранее использовалась для распространения вредоносных программ, которые привязывались к легитимному софту. Расчёт злоумышленников на невнимательность и доверчивость пользователей.

Новую кампанию заметили исследователи из Malwarebytes. По их словам, киберпреступники в течение нескольких месяцев беспрепятственно использовали текстовый редактор Notepad++ в качестве приманки.

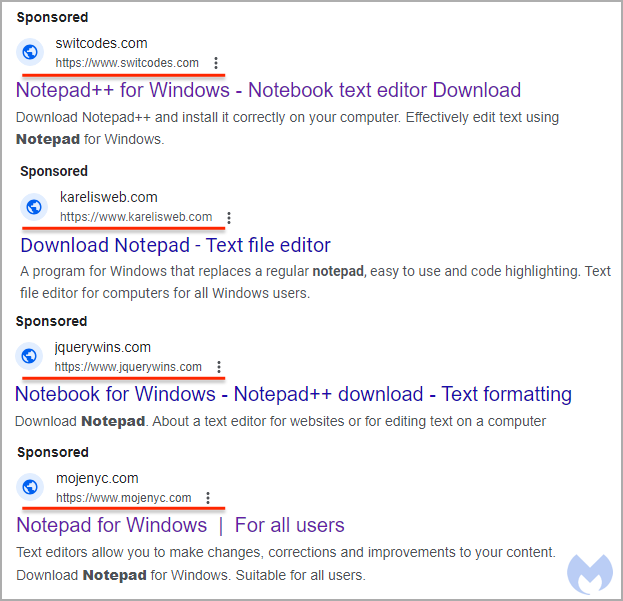
Точно установить конечный пейлоад специалисты пока не смогли, однако есть предположение, что это Cobalt Strike. Если внимательно посмотреть на поисковую выдачу, становится очевидным отсутствие связи вредоносных URL с легитимным софтом:


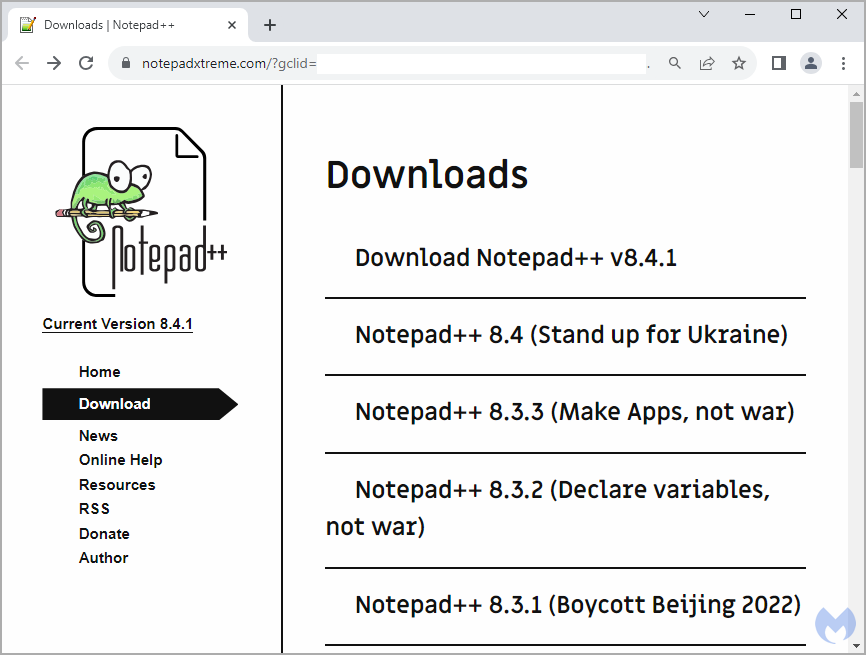
Пройдя по такой ссылке, потенциальная жертва попадает на ресурс notepadxtreme[.]com, замаскированный под официальный сайт Notepad++.


При попытке скачать желаемый софт специальный JavaScript-сниппет проверяет цифровой отпечаток устройства, чтобы убедиться в отсутствии каких-либо аномалий (например, если пользователь зашёл из песочницы).

Если всё в порядке, жертве подсовывают скрипт в формате HTA, оснащённый уникальным идентификатором. Интересно, что пейлоад выдаётся лишь раз, а если попробовать второй раз загрузить его, юзер получит ошибку 404.

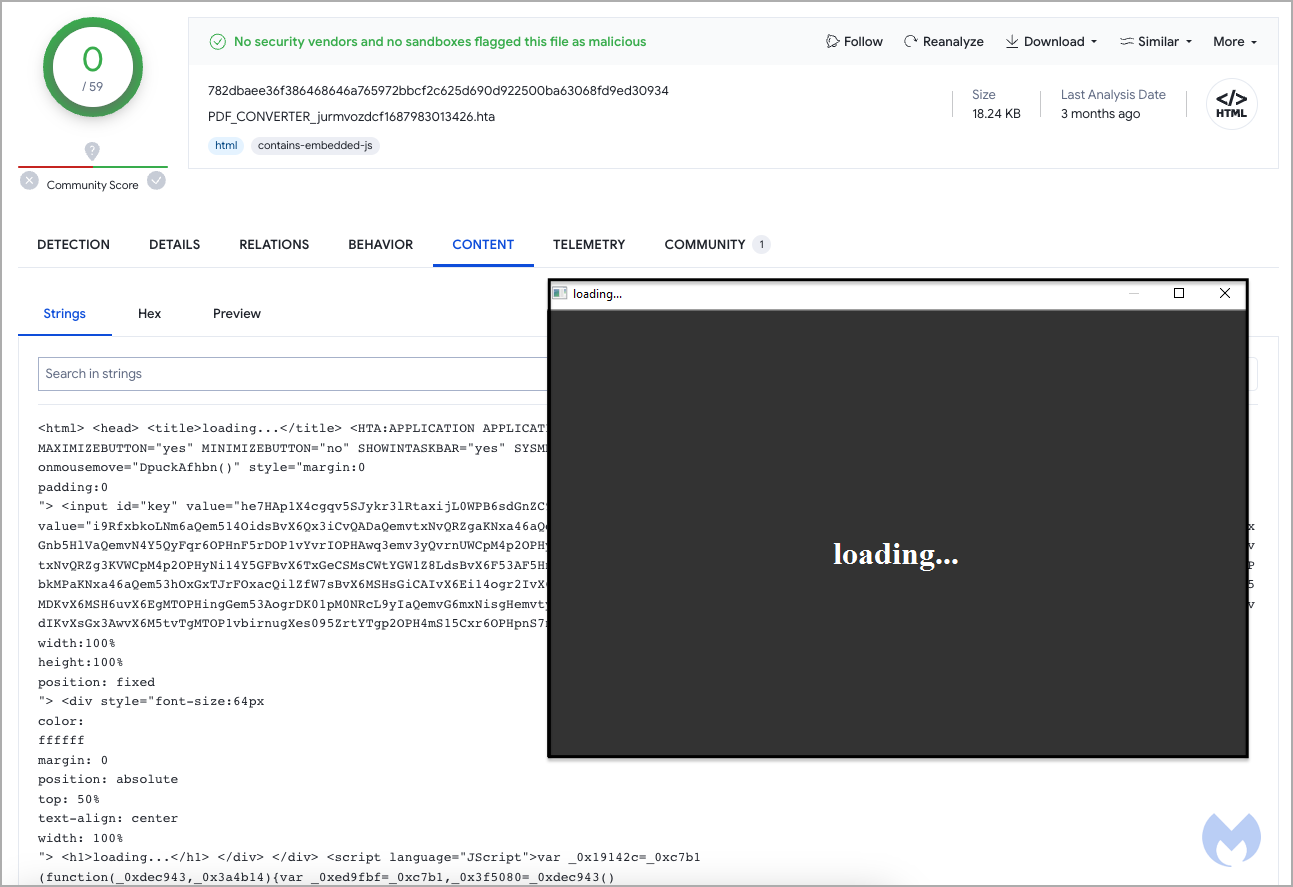
В Malwarebytes изучили упомянутый HTA, отметив, что в июле этот семпл уже загружали на VirusTotal. На тот момент в нём не было обнаружено вредоносной составляющей.


Напомним, в сентябре вышел Notepad++ 8.5.7 с патчами для четырех опасных уязвимостей.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru