



UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

В комбайне из NGFW и WAF производства Sangfor Technologies обнаружены пять уязвимостей, в том числе две критические. Китайский вендор в двух случаях выпустил патчи, остальные не смог подтвердить.

Множественные уязвимости в NGAF 8.0.17 обнаружили в середине прошлого месяца исследователи из watchTowr Labs. Центр мониторинга и реагирования UserGate удостоверился в наличии проблем и опубликовал предупреждение.

Выявленные уязвимости позволяют получить доступ к исходному коду продукта и локальным файлам (в режиме read only), добавить собственных пользователей SSO через SQL-инъекцию, а также получить информацию о конфигурации подключенных к устройству доменов, включая логин и пароль.

Причиной появления проблем являются слабый механизм аутентификации и возможность манипулирования ответами сервера Apache. К концу сентября Sangfor в ходе переписки признала наличие двух уязвимостей (возможности доступа к файлам на чтение и инъекции команд) и заявила о выпуске патчей, однако найти их в публичном доступе ни watchTowr, ни UserGate не удалось.

Три уязвимости Sangfor не смогла подтвердить, сославшись на ложноположительные срабатывания. В итоге авторы опасных находок опубликовали PoC-коды. Уязвимостям присвоены идентификаторы с CVE-2023-30802 по CVE-2023-30806.

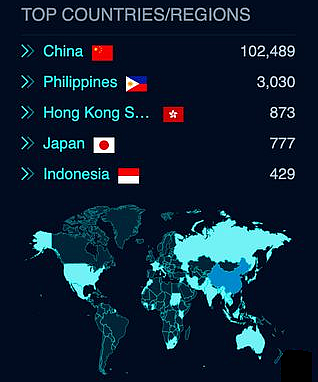
По данным watchTowr, проблемы NGAF ставят под удар, в числе прочих, более 108 тыс. серверов с экземпляром продукта, приобретенного через маркетплейс AWS.


Специалисты Центра мониторинга и реагирования UserGate рекомендуют пользователям Sangfor NGAF принять меры защиты от эксплойта:

  1. Закрыть внешний доступ к сервисам Firewall Report Center и Administrator Login Portal на портах 85 и 4433.
  2. Проверить актуальность подписки на модуль Security updates.
  3. Добавить в блокирующее правило IDPS следующие сигнатуры:
    • Sangfor NGAF Arbitrary file read;
    • Sangfor NGAF Remote code execution in loginout.php;
    • Sangfor NGAF Remote code execution in PHPSESSID;
    • Sangfor NGAF malicious SSO user creation;
    • Sangfor NGAF Content-Length Source Code Dump.
Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru