



UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

В комбайне из NGFW и WAF производства Sangfor Technologies обнаружены пять уязвимостей, в том числе две критические. Китайский вендор в двух случаях выпустил патчи, остальные не смог подтвердить.

Множественные уязвимости в NGAF 8.0.17 обнаружили в середине прошлого месяца исследователи из watchTowr Labs. Центр мониторинга и реагирования UserGate удостоверился в наличии проблем и опубликовал предупреждение.

Выявленные уязвимости позволяют получить доступ к исходному коду продукта и локальным файлам (в режиме read only), добавить собственных пользователей SSO через SQL-инъекцию, а также получить информацию о конфигурации подключенных к устройству доменов, включая логин и пароль.

Причиной появления проблем являются слабый механизм аутентификации и возможность манипулирования ответами сервера Apache. К концу сентября Sangfor в ходе переписки признала наличие двух уязвимостей (возможности доступа к файлам на чтение и инъекции команд) и заявила о выпуске патчей, однако найти их в публичном доступе ни watchTowr, ни UserGate не удалось.

Три уязвимости Sangfor не смогла подтвердить, сославшись на ложноположительные срабатывания. В итоге авторы опасных находок опубликовали PoC-коды. Уязвимостям присвоены идентификаторы с CVE-2023-30802 по CVE-2023-30806.

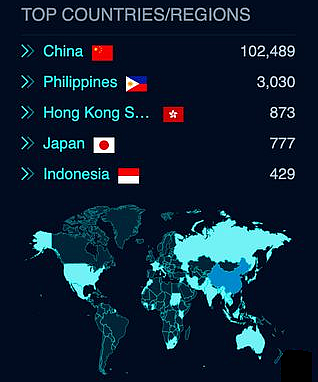
По данным watchTowr, проблемы NGAF ставят под удар, в числе прочих, более 108 тыс. серверов с экземпляром продукта, приобретенного через маркетплейс AWS.


Специалисты Центра мониторинга и реагирования UserGate рекомендуют пользователям Sangfor NGAF принять меры защиты от эксплойта:

  1. Закрыть внешний доступ к сервисам Firewall Report Center и Administrator Login Portal на портах 85 и 4433.
  2. Проверить актуальность подписки на модуль Security updates.
  3. Добавить в блокирующее правило IDPS следующие сигнатуры:
    • Sangfor NGAF Arbitrary file read;
    • Sangfor NGAF Remote code execution in loginout.php;
    • Sangfor NGAF Remote code execution in PHPSESSID;
    • Sangfor NGAF malicious SSO user creation;
    • Sangfor NGAF Content-Length Source Code Dump.
Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru