



Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

В новой кампании киберпреступники распространяют свежую версию Android-вредоноса Xenomorph, которая теперь атакует кредитные организации в США, а также пытается добраться до криптовалютных кошельков владельцев мобильных устройств.

Специалисты компании ThreatFabric следят за активностью Xenomorph с февраля 2022 года. На тот момент зловред заразил более 30 тыс. мобильных устройств на Android.

Новая кампания операторов Ксеноморфа стартовала в середине августа, а в качестве жертв злоумышленники выбрали владельцев криптокошельков и ряд финансовых организаций в США.

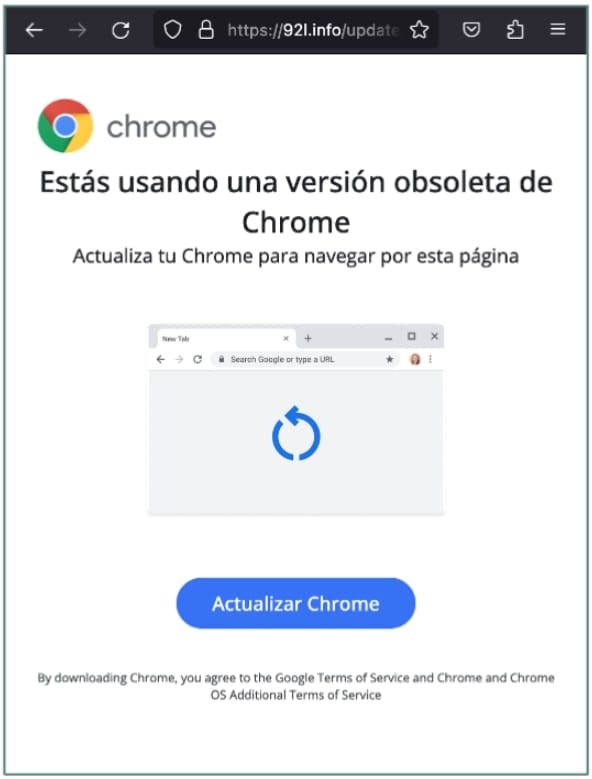
Для распространения Xenomorph используются фишинговые страницы, задача которых — заставить пользователя установить обновление браузера Chrome. Под видом апдейта жертвам подсовывают вредоносный APK.


Для кражи данных троян по-прежнему использует функциональность наложения окон поверх легитимных приложений. По словам ThreatFabric, каждый образец Xenomorph содержит приблизительно сотню вариантов окон для наложения, чтобы подстраиваться под софт многих банков и криптовалютных кошельков.

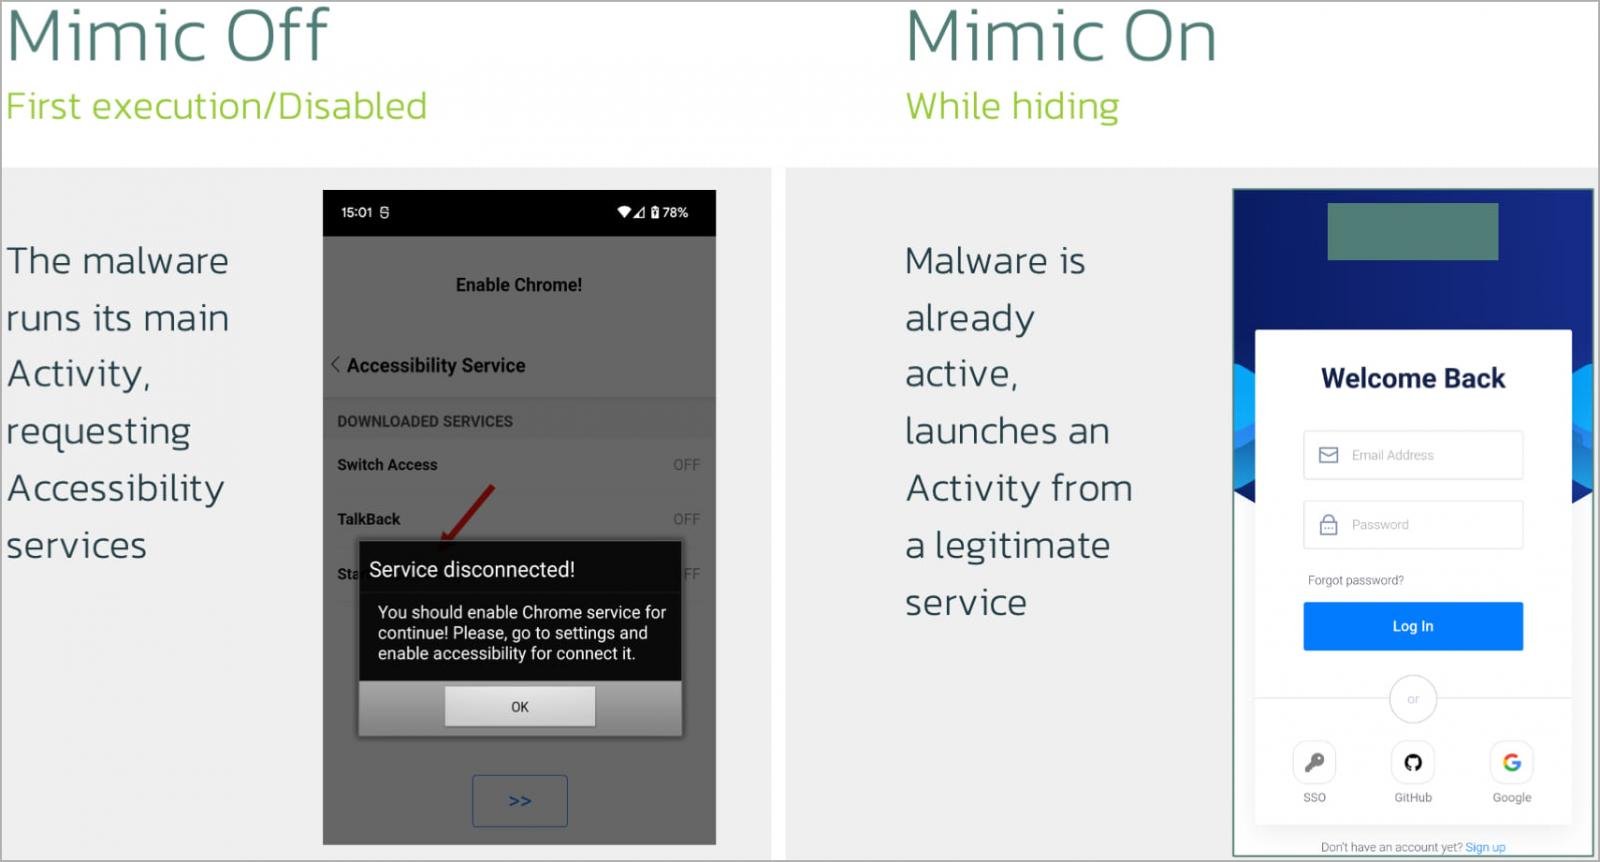
Актуальная версия вредоноса отметилась и новыми возможностями, что говорит о постоянной работе над трояном. Например, маскировка под другие приложения: функция IDLEActivity выполняет работу WebView, отображая легитимный веб-контент.


Ещё одна фича — ClickOnPoint, которая позволяет операторам Xenomorph имитировать клики в определённых местах дисплея. Это позволяет трояну обходить различные формы подтверждения и т. п.

Напомним, в марте мы писали, что авторы Android-трояна Xenomorph полностью автоматизировали кражу денег.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru