



Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

В прошлом месяце в разных странах были зафиксированы атаки неизвестной ранее APT-группы. Мишенью во всех случаях являлись телеком-провайдеры, целью атак, по всей видимости, являлся шпионаж.

Проникнув в корпоративную сеть, злоумышленники, которых в SentinelOne нарекли Sandman, воруют админ-пароли, проводят разведку и взламывают заинтересовавшие их рабочие станции Windows, используя технику pass-the-hash. Внедряемый в системы модульный бэкдор нов и необычен: для его реализации используется компилятор LuaJIT.

Анализ показал, что вредонос, получивший кодовое имя LuaDream, качественно выполнен, получает поддержку и активно развивается. Метки времени компиляции и найденные в коде артефакты говорят о том, что Sandman начали готовиться к августовской кампании более года назад.

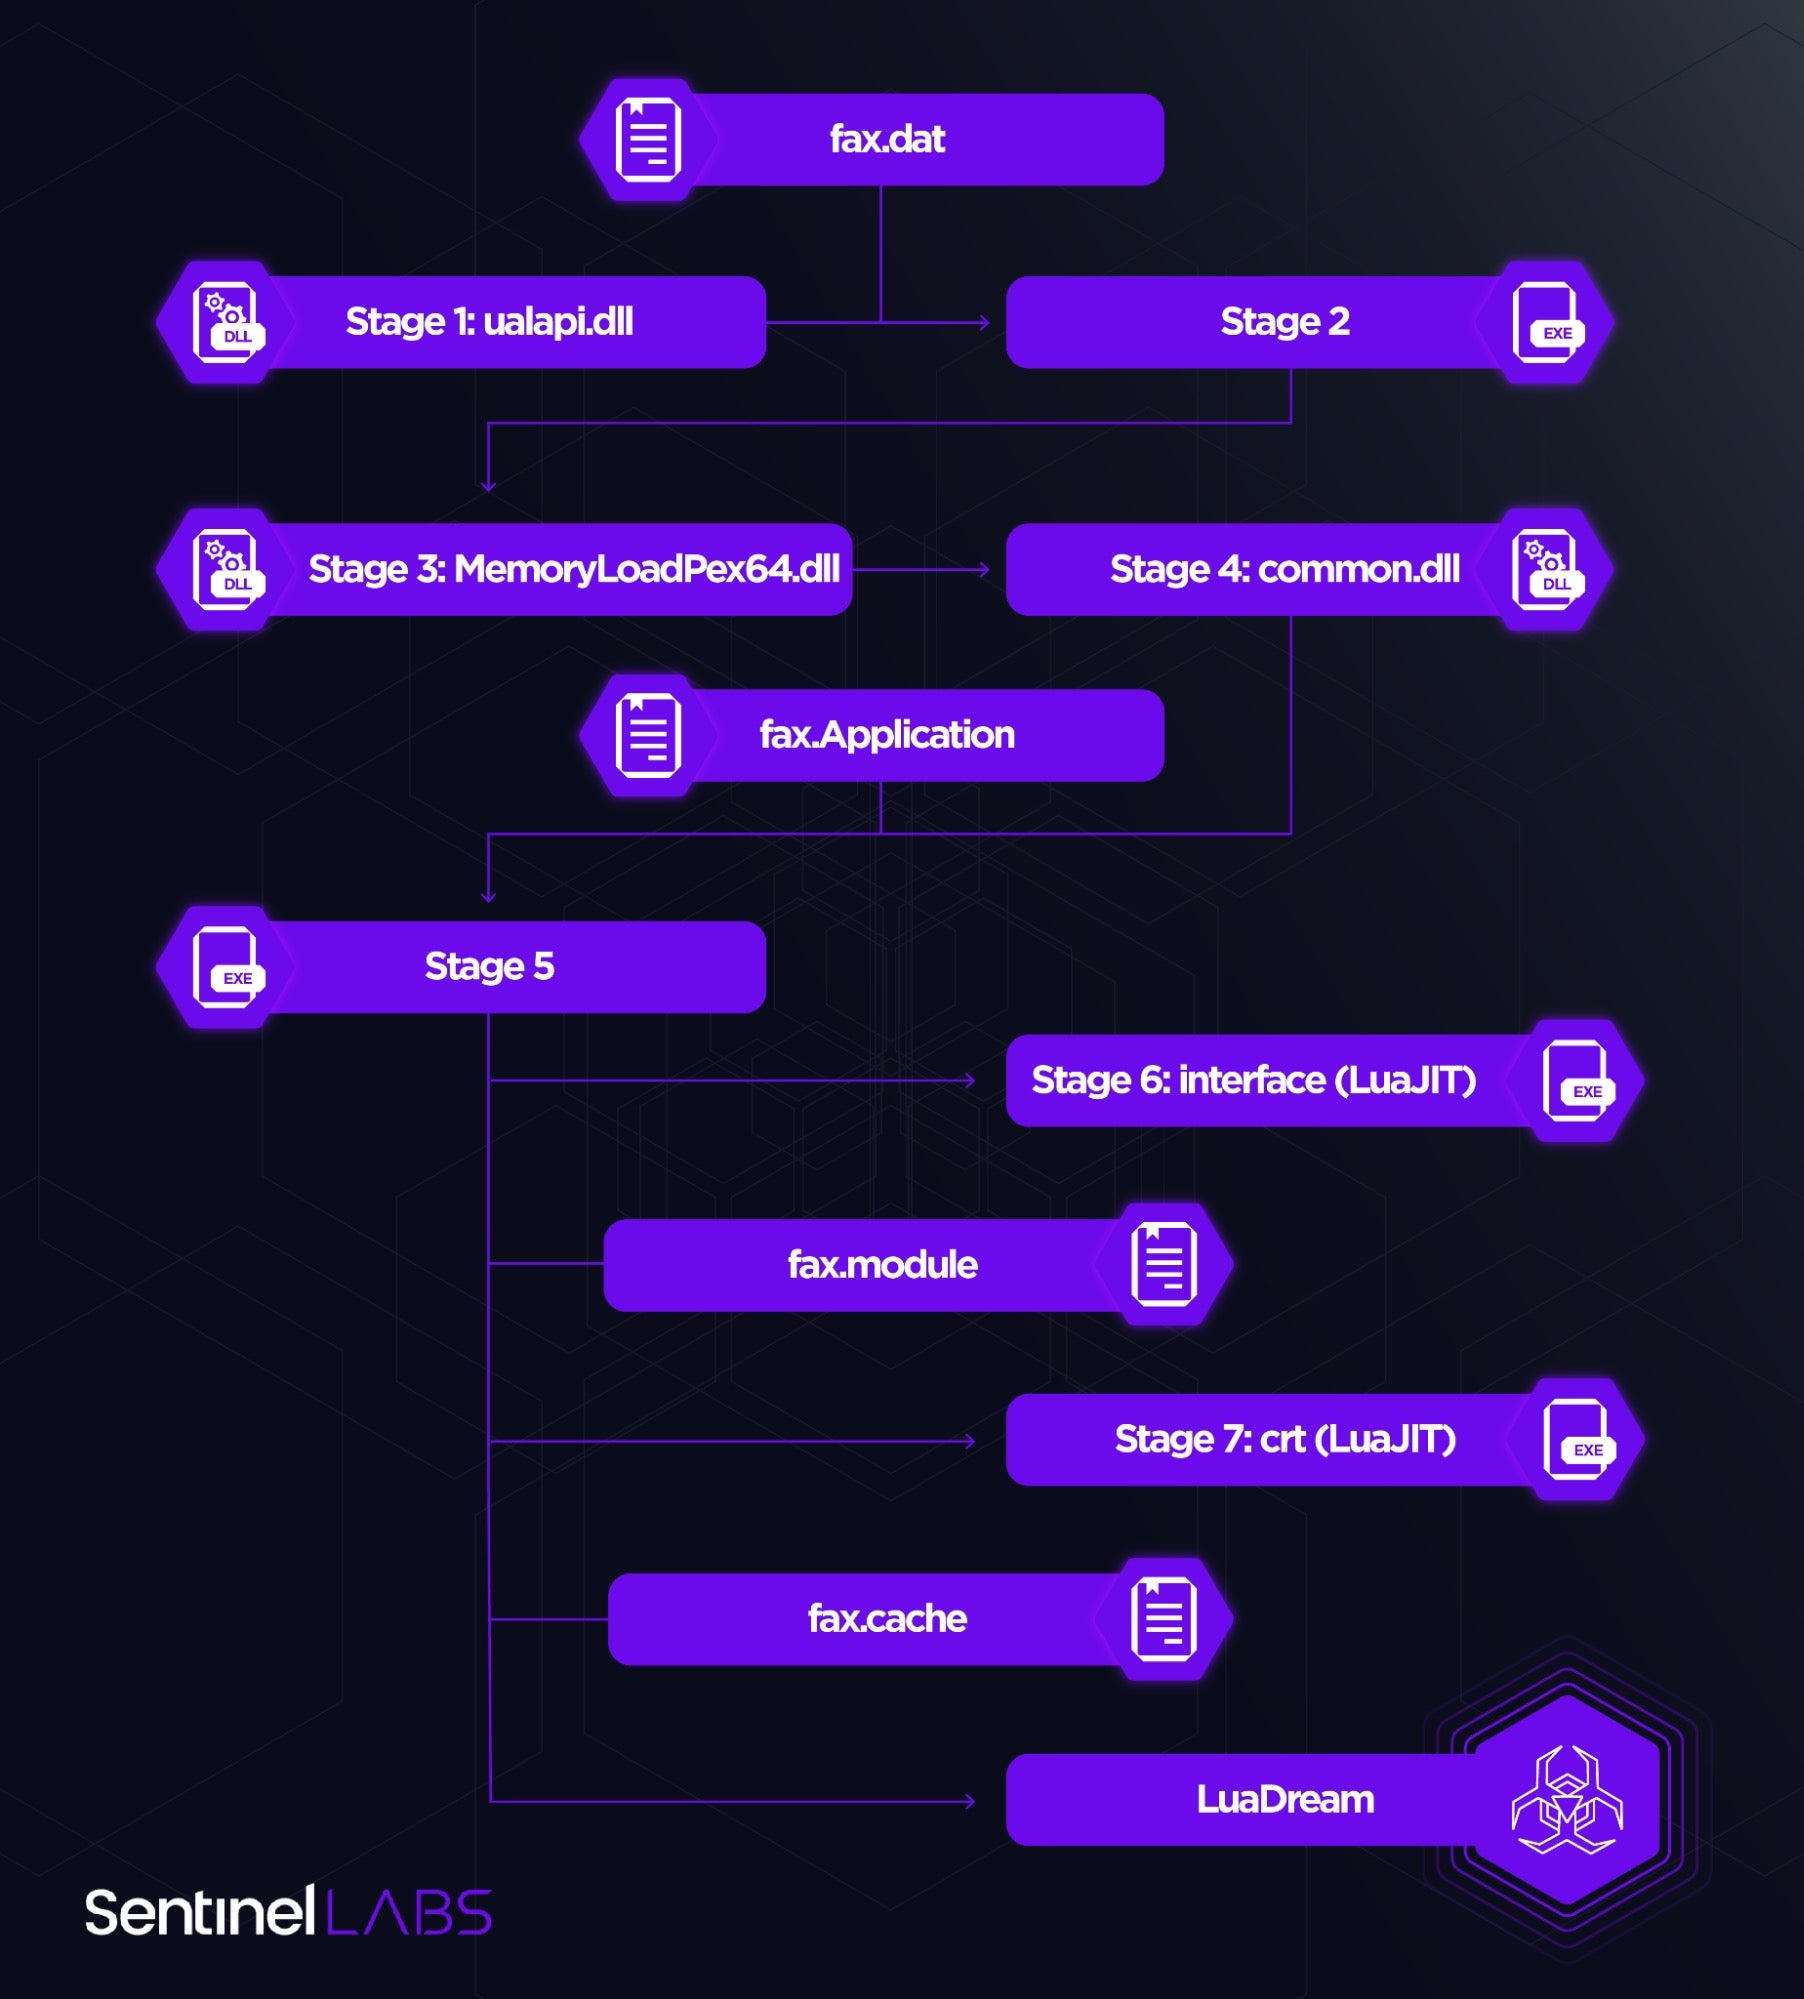
Процесс развертывания LuaDream в системе многоступенчатый, вредоносный код загружается непосредственно в память. В результате факт заражения может долго оставаться незамеченным.


Аналитики насчитали 13 основных компонентов бэкдора и 21 вспомогательный. Первостепенной задачей зловреда является эксфильтрация системных и пользовательских данных; он также осуществляет управление полученными плагинами, расширяющими его функциональность.

Для защиты от обнаружения и анализа вредоносу приданы различные антиотладочные средства. Для C2-коммуникаций вредонос устанавливает контакт с доменом mode.encagil[.]com, используя WebSocket. Дополнительные модули обеспечивают поддержку и других протоколов — TCP, HTTPS, QUIC.

Вредоносные программы на Lua очень редки, за последние десять лет было выявлено лишь несколько таких творений: шпион Flame, бэкдор Dino, тулкит Project Sauron, Linux-червь Shishiga. Исследователи не исключают, что LuaDream является вариантом зловреда DreamLand, упомянутого в отчете Kaspersky об APT-угрозах в I квартале 2023 года.

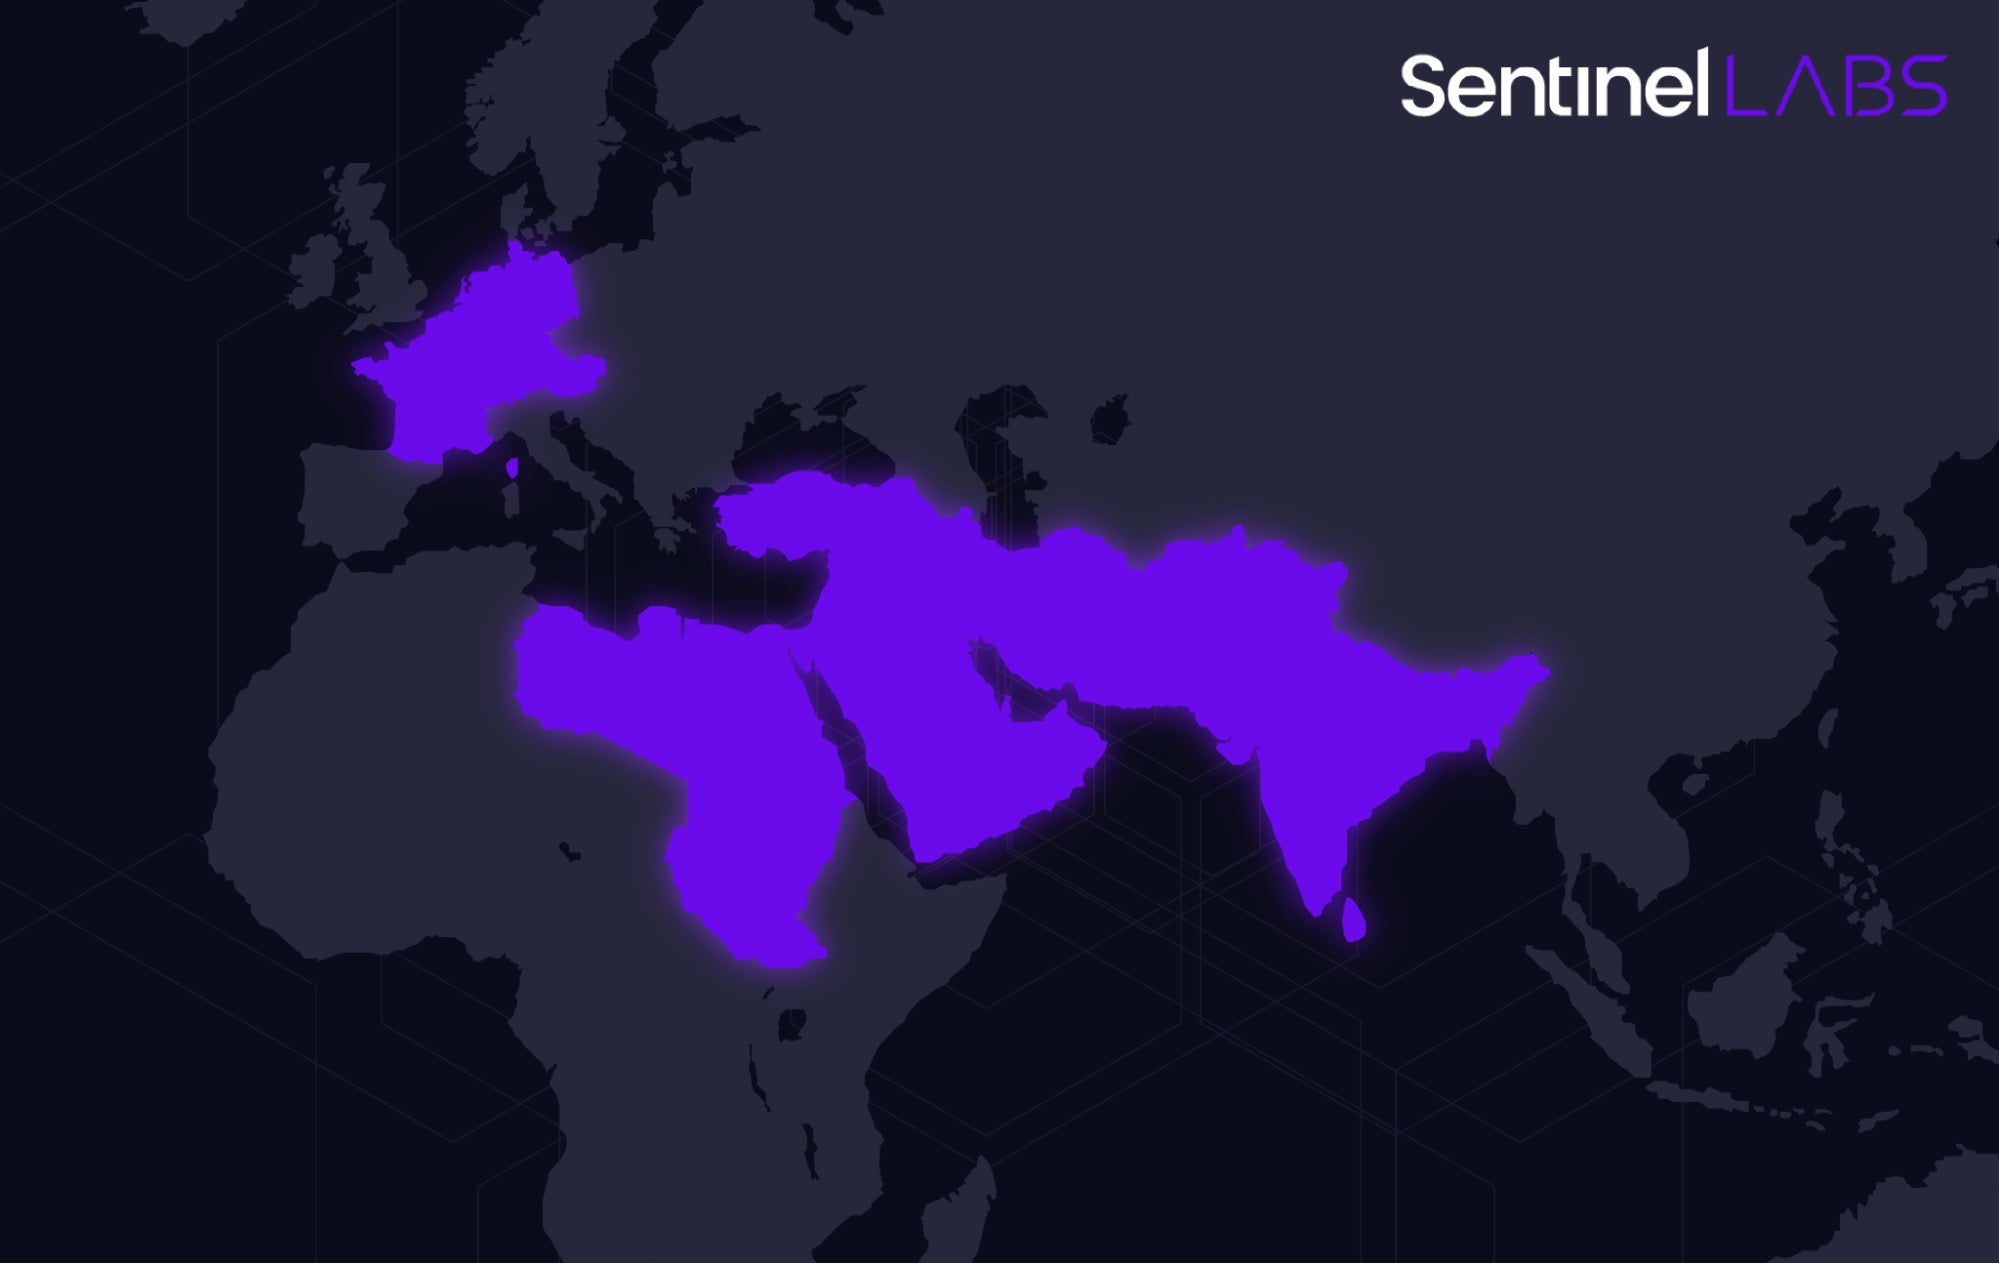
Каким образом Sandman получает первичный доступ к целевым сетям, не установлено. Атаки зафиксированы в Западной Европе, на Ближнем Востоке и в Южной Азии.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru