



Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Исследователи из Cybernews изучили 50 популярных Android-приложений для здоровья и пришли к выводу, что софт этого класса запрашивает слишком опасные разрешения в операционной системе.

Само собой, ряд разрешений просто необходим для работы таких программ, однако специалисты отметили использование потенциально опасного доступа к личным данным, а также функциональность, которая может угрожать конфиденциальности пользователей.

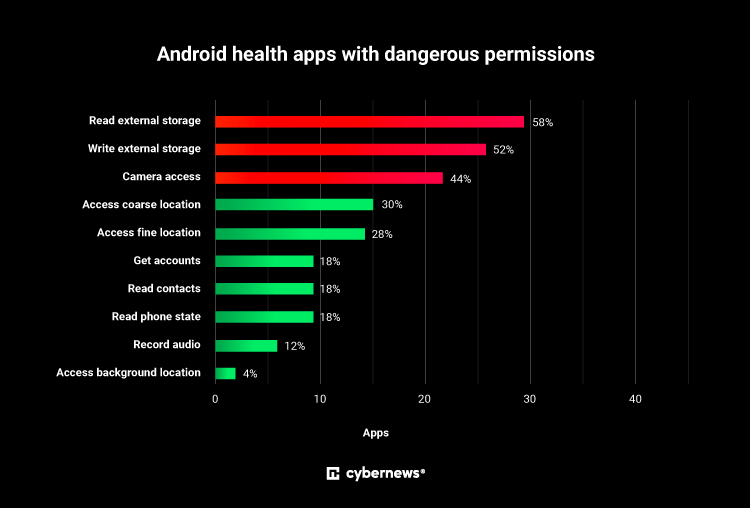
Эксперты изучили приложения для фитнеса, отслеживания фаз сна, медитации и т. п. В итоге в Cybernews составили список наиболее сомнительных разрешений, которые требует софт для здоровья:

  • доступ к данным геолокации с помощью GPS и сетевой активности (приблизительное местоположение отслеживают 30% проанализированных приложений, точное — 28%);
  • доступ к камере и микрофону (камеру используют 44% проанализированных приложений, микрофон — 12%);
  • доступ к СМС-сообщениям и истории звонков;
  • чтение и запись на внешнее хранилище (чтение используют 58% проанализированных приложений, запись — 52%);
  • административный доступ к устройству;
  • доступ к контактам (18% проанализированных приложений);
  • возможность считывания информации о девайсе: телефонный номер, уникальный идентификатор и прочее (18% проанализированных приложений);
  • возможность использования данных в фоновом режиме (4% проанализированных приложений).

В отчёте эксперты приводят инфографику, отражающую текущее положение дел. На ней хорошо видно, какие именно разрешения предпочитает Android-софт:


Исследователи рекомендуют владельцам мобильных устройств на Android не забывать про обновление операционной системы, знать основы защиты личных данных на смартфонах и внимательно относиться к выдаваемым разрешениям в ОС.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru