



Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Эксперты «Лаборатории Касперского» выявили вредоносную кампанию, нацеленную на засев бэкдора в системы Linux. Заражение происходит при попытке скачать софт с сайта Free Download Manager, что может говорить об атаке на цепочку поставок.

По данным Kaspersky, киберкампания с использованием троянизированной версии менеджера загрузок стартовала более трех лет назад и в настоящее время неактивна. В ходе исследования были обнаружены образцы зловреда, датированные 2013 годом; атаки зафиксированы в Бразилии, Китае, Саудовской Аравии и России.

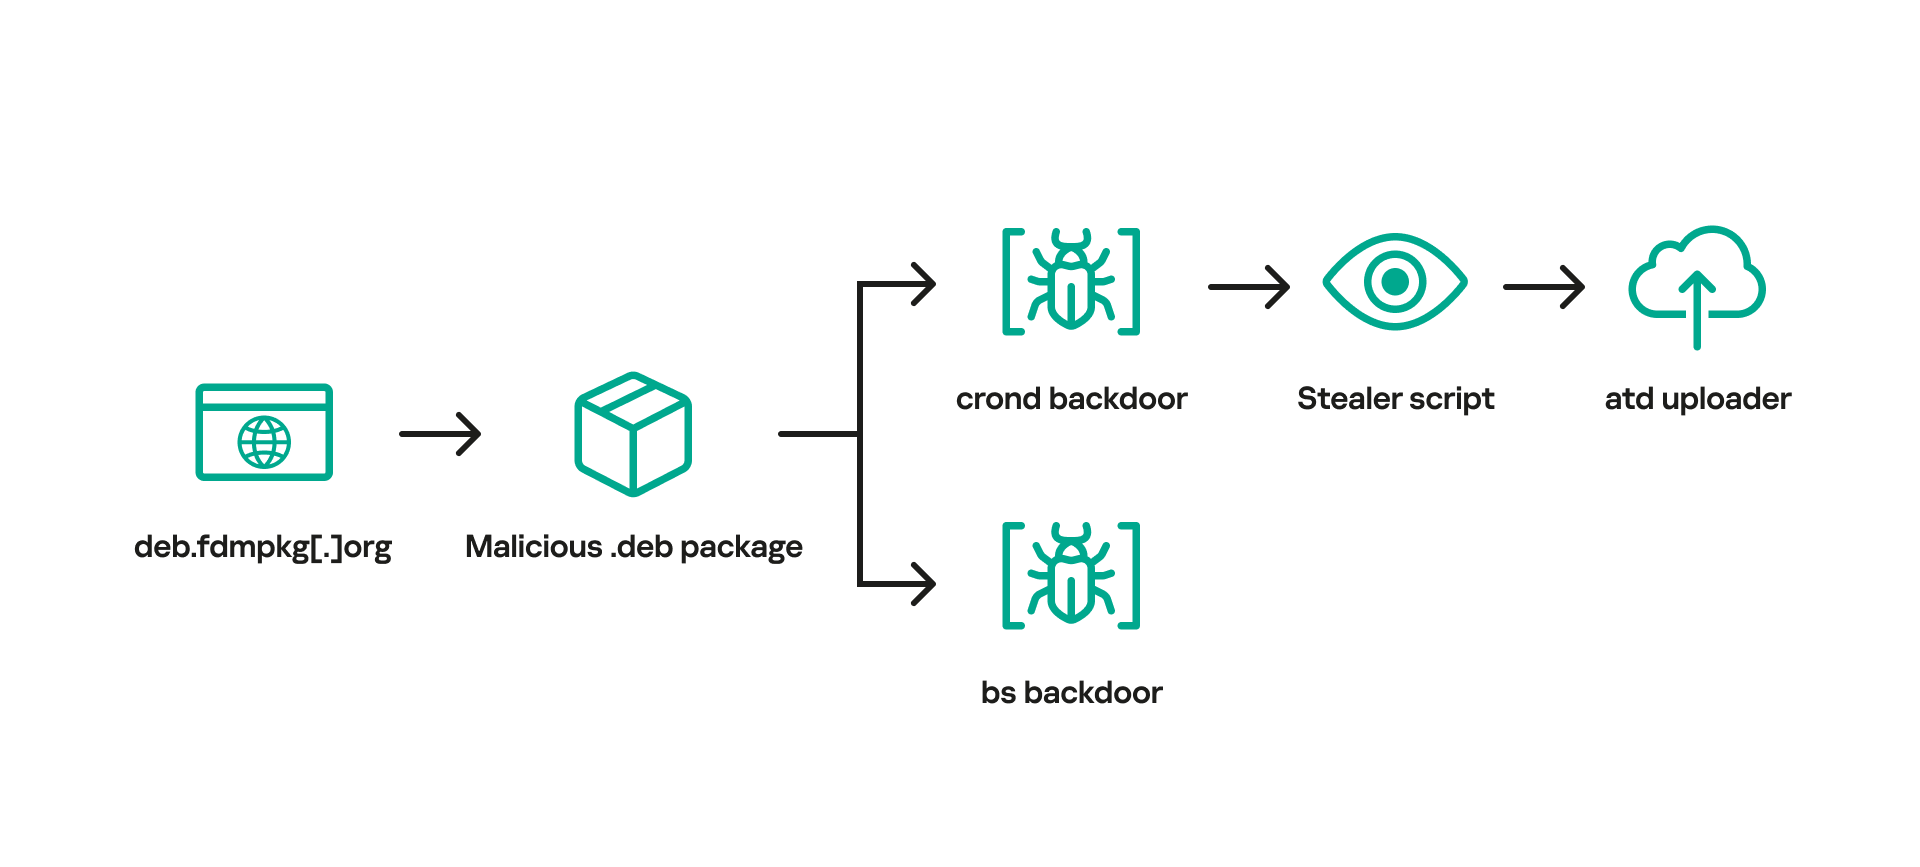
В ходе исследования было установлено, что вредоносный пакет отдается с ресурса, имитирующего Debian-репозиторий бесплатного менеджера загрузок. Для перенаправления на официальном сайте Free Download Manager был создан редирект. Примечательно, что на фейковый ресурс отправлялись далеко не все желающие скачать полезную программу для Linux; не исключено, что визитеров различали по цифровым отпечаткам.

Раздававшийся с легитимного сайта зловред представляет собой инструмент удаленного доступа, создающий обратный шелл для облегчения кражи информации. Загружаемый оператором bash-стилер собирает системные данные, историю браузера, сохранённые пароли, данные криптокошельков и даже учетки облачных сервисов, таких как AWS и Google Cloud.


Для доступа к API Linux вредонос использует системные вызовы (с помощью dietlibc). После запуска он ищет C2-сервер, запрашивая специально созданный поддомен fdmpkg[.]org.

«Ситуация с Free Download Manager демонстрирует, что кибератаки на Linux могут долго оставаться необнаруженными, — комментирует эксперт Kaspersky Леонид Безвершенко. — Чтобы этого избежать, нужно обязательно заботиться об эффективных мерах безопасности для компьютеров и серверов, работающих на этой операционной системе».

Для защиты от атак на Linux-устройства организациям рекомендуется использовать специализированные решения:

  • продукты, способные обеспечить безопасность конечных точек с помощью поведенческого анализа и мониторинга аномалий;
  • спецрешения для встроенных систем;
  • системы управления киберрисками, выполняющие мониторинг теневых ресурсов для оперативного выявления угроз.
Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru