



Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Специалисты нашли изъян в схеме шифрования программы-вымогателя Key Group, что помогло разработать дешифратор. Теперь жертвы вредоноса смогут бесплатно вернуть свои файлы в прежнее состояние.

Инструмент для расшифровки удалось создать специалистам компании EclecticIQ. Согласно описанию, дешифратор работает против версии вымогателя, которая датируется началом августа.

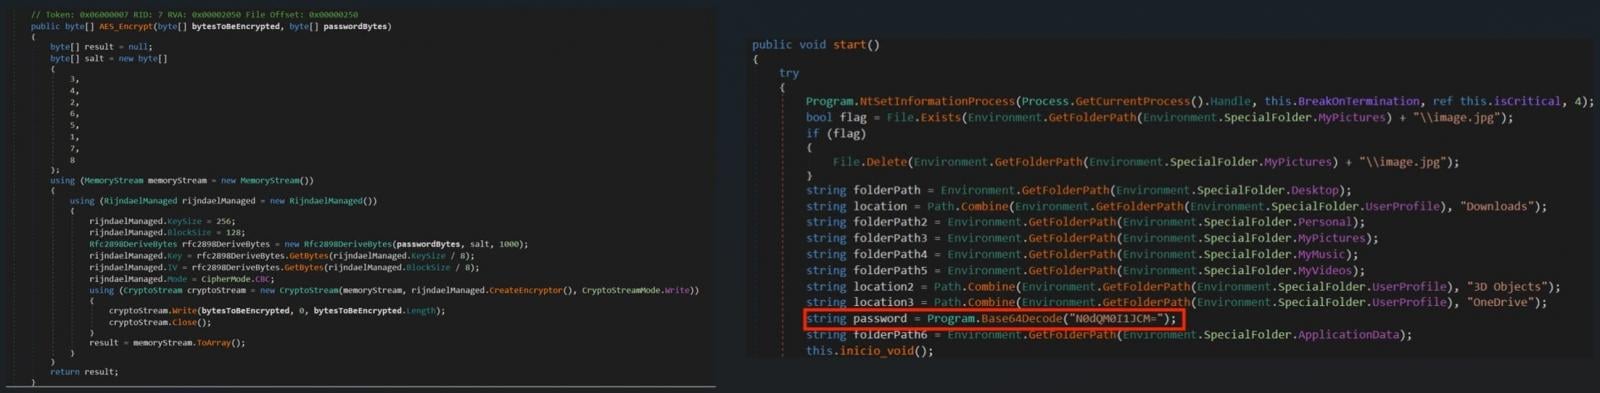
Авторы Key Group всегда утверждали, что их разработка использует AES-шифрование военного уровня, однако на каждом из этапов работы зловреда задействуется статическая соль. Такой подход делает Key Group предсказуемым и позволяет подобрать ключ для расшифровки.

«Вымогатель шифрует данные жертвы в режиме Cipher Block Chaining (CBC) со статическим паролем, который извлекается из ключа с помощью Password-Based Key Derivation Function 2 (PBKDF2). Соль при этом фиксирована», — пишет EclecticIQ в блоге.


Key Group — русскоязычная группировка, ведущая свою активность с начала 2023 года. Злоумышленники атакуют организации из разных сфер, крадут внутренние данные, шифруют файлы и обсуждают выкуп в телеграм-каналах.

В процессе шифрования удаляются оригинальные файлы, а к пострадавшим добавляется расширение .KEYGROUP777TG. Есть подозрение, что авторы Key Group использовали билдер Chaos 4.0 для разработки своего вредоноса.

Киберпреступники используют LOLBins для удаления теневых копий. Кроме того, шифровальщик модифицирует адреса хостов антивирусных продуктов, чтобы помешать им обновиться.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru