



Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Специалисты нашли изъян в схеме шифрования программы-вымогателя Key Group, что помогло разработать дешифратор. Теперь жертвы вредоноса смогут бесплатно вернуть свои файлы в прежнее состояние.

Инструмент для расшифровки удалось создать специалистам компании EclecticIQ. Согласно описанию, дешифратор работает против версии вымогателя, которая датируется началом августа.

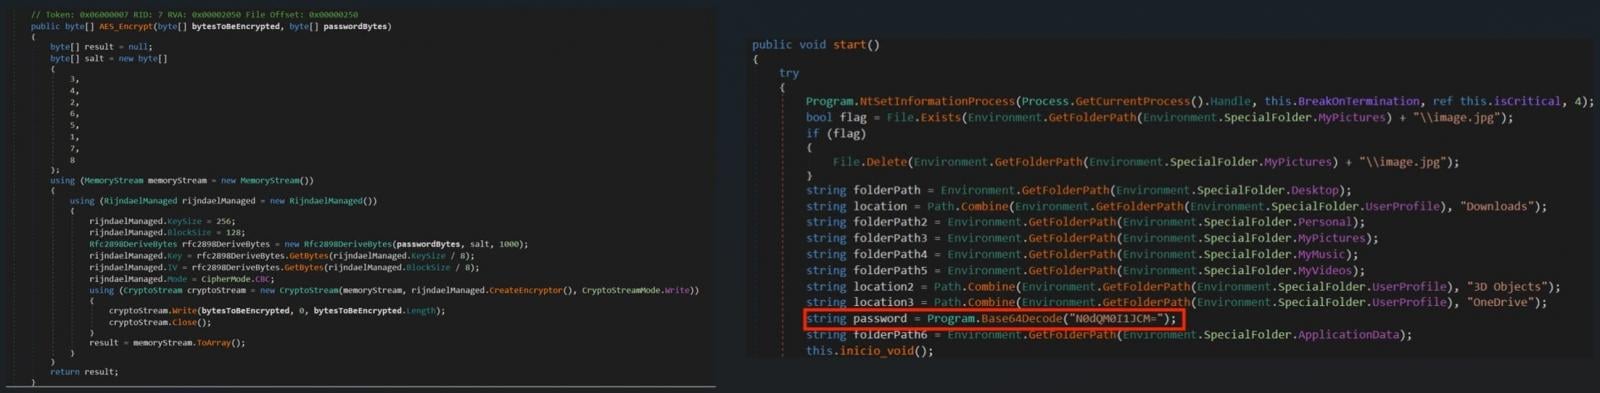
Авторы Key Group всегда утверждали, что их разработка использует AES-шифрование военного уровня, однако на каждом из этапов работы зловреда задействуется статическая соль. Такой подход делает Key Group предсказуемым и позволяет подобрать ключ для расшифровки.

«Вымогатель шифрует данные жертвы в режиме Cipher Block Chaining (CBC) со статическим паролем, который извлекается из ключа с помощью Password-Based Key Derivation Function 2 (PBKDF2). Соль при этом фиксирована», — пишет EclecticIQ в блоге.


Key Group — русскоязычная группировка, ведущая свою активность с начала 2023 года. Злоумышленники атакуют организации из разных сфер, крадут внутренние данные, шифруют файлы и обсуждают выкуп в телеграм-каналах.

В процессе шифрования удаляются оригинальные файлы, а к пострадавшим добавляется расширение .KEYGROUP777TG. Есть подозрение, что авторы Key Group использовали билдер Chaos 4.0 для разработки своего вредоноса.

Киберпреступники используют LOLBins для удаления теневых копий. Кроме того, шифровальщик модифицирует адреса хостов антивирусных продуктов, чтобы помешать им обновиться.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru