



Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Авторы вредоноса KmsdBot, создающего ботнет из заражённых устройств, добавили ему новую функциональность. Теперь зловред поражает и «умные» девайсы (Internet of Things, IoT), увеличивая за счёт этого поверхность атаки.

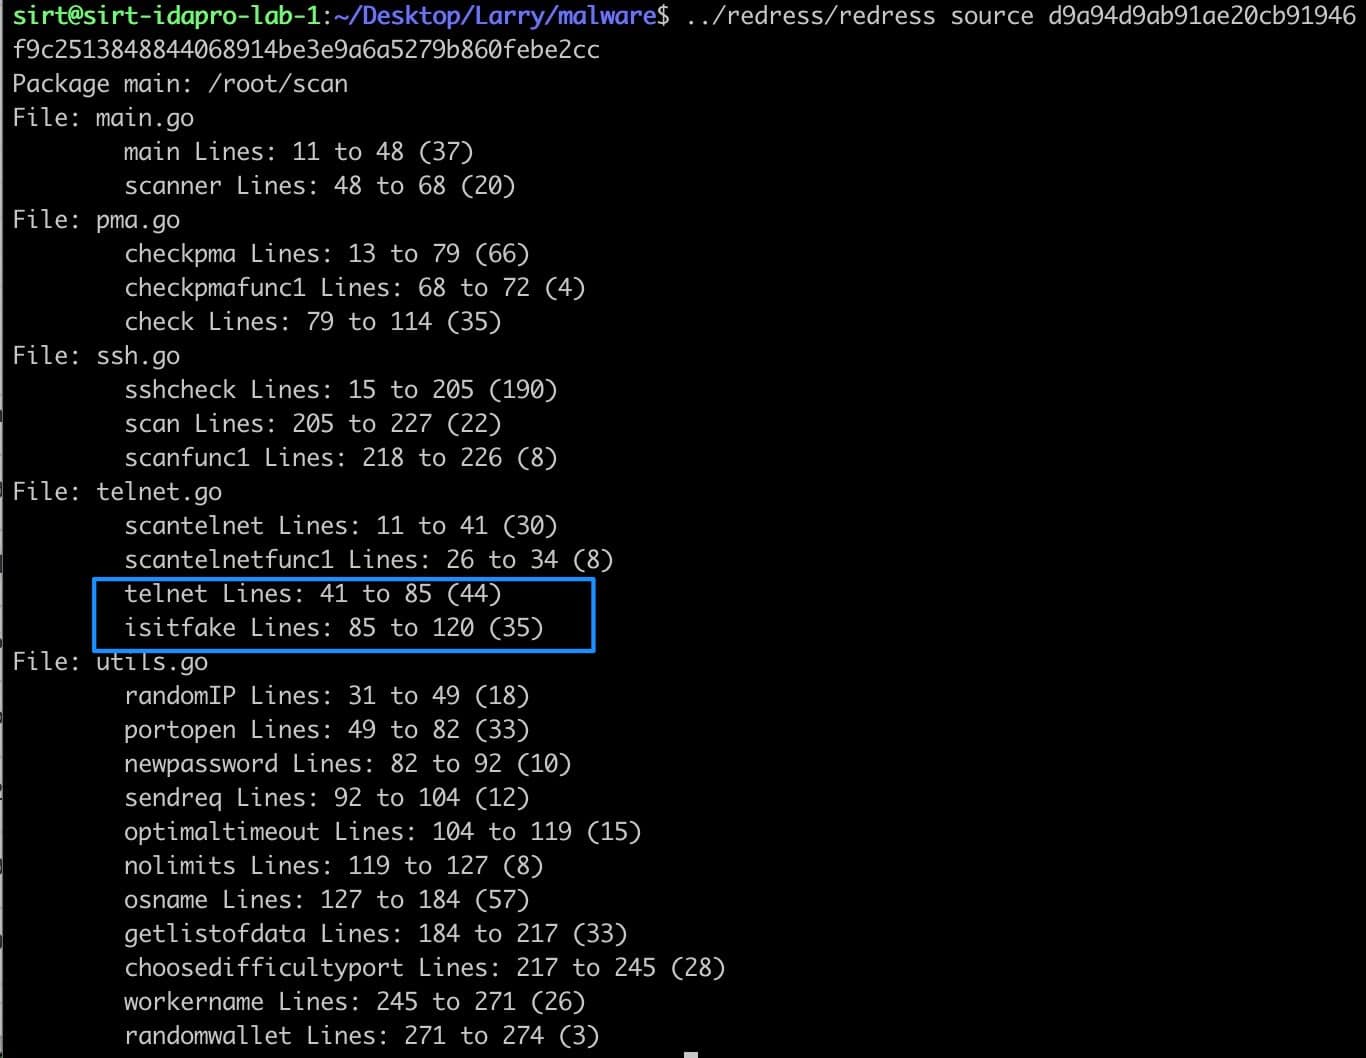
Анализ нового образца KmsdBot провёл Ларри Кэшдоллар из Akamai. В отчёте исследователь отмечает следующее:

«Бинарник вредоносной программы теперь поддерживает сканирование Telnet и больше архитектур процессоров».

Свежая версия ходит в дикой природе с 16 июля 2023 года, авторы предлагают её другим киберпреступникам по модели DDoS-for-hire. Активная разработка, по мнению специалистов, может указывать на то, что KmsdBot достаточно успешен в реальных кибератаках.

О вредоносе впервые стало известно в середине ноября 2022 года. Тогда эксперты Akamai Technologies рассказали, что он умеет добывать монеро и брутфосить SSH.

Чуть позже исследователи изучили KmsdBot в лабораторных условиях и случайно обнаружили, как прибить его.

В целом зловред заточен под сканирование случайных IP-адресов и поиск открытых портов SSH. Далее он пытается брутфорсить систему с помощью списка паролей, загруженного с сервера атакующих.

«Как и SSH-сканер, сканер Telnet вызывает функцию, генерирующую случайный IP-адрес. Затем он пытается соединиться с портом под номером 23 по этому адресу», — Кэшдоллар.

Атака сопровождается загрузкой текстового файла в формате .TXT — telnet.txt, в котором содержится список часто используемых слабых паролей. Операторы делают ставку на то, что многие владельцы IoT-устройств не меняют дефолтные учётные данные.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru