



Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

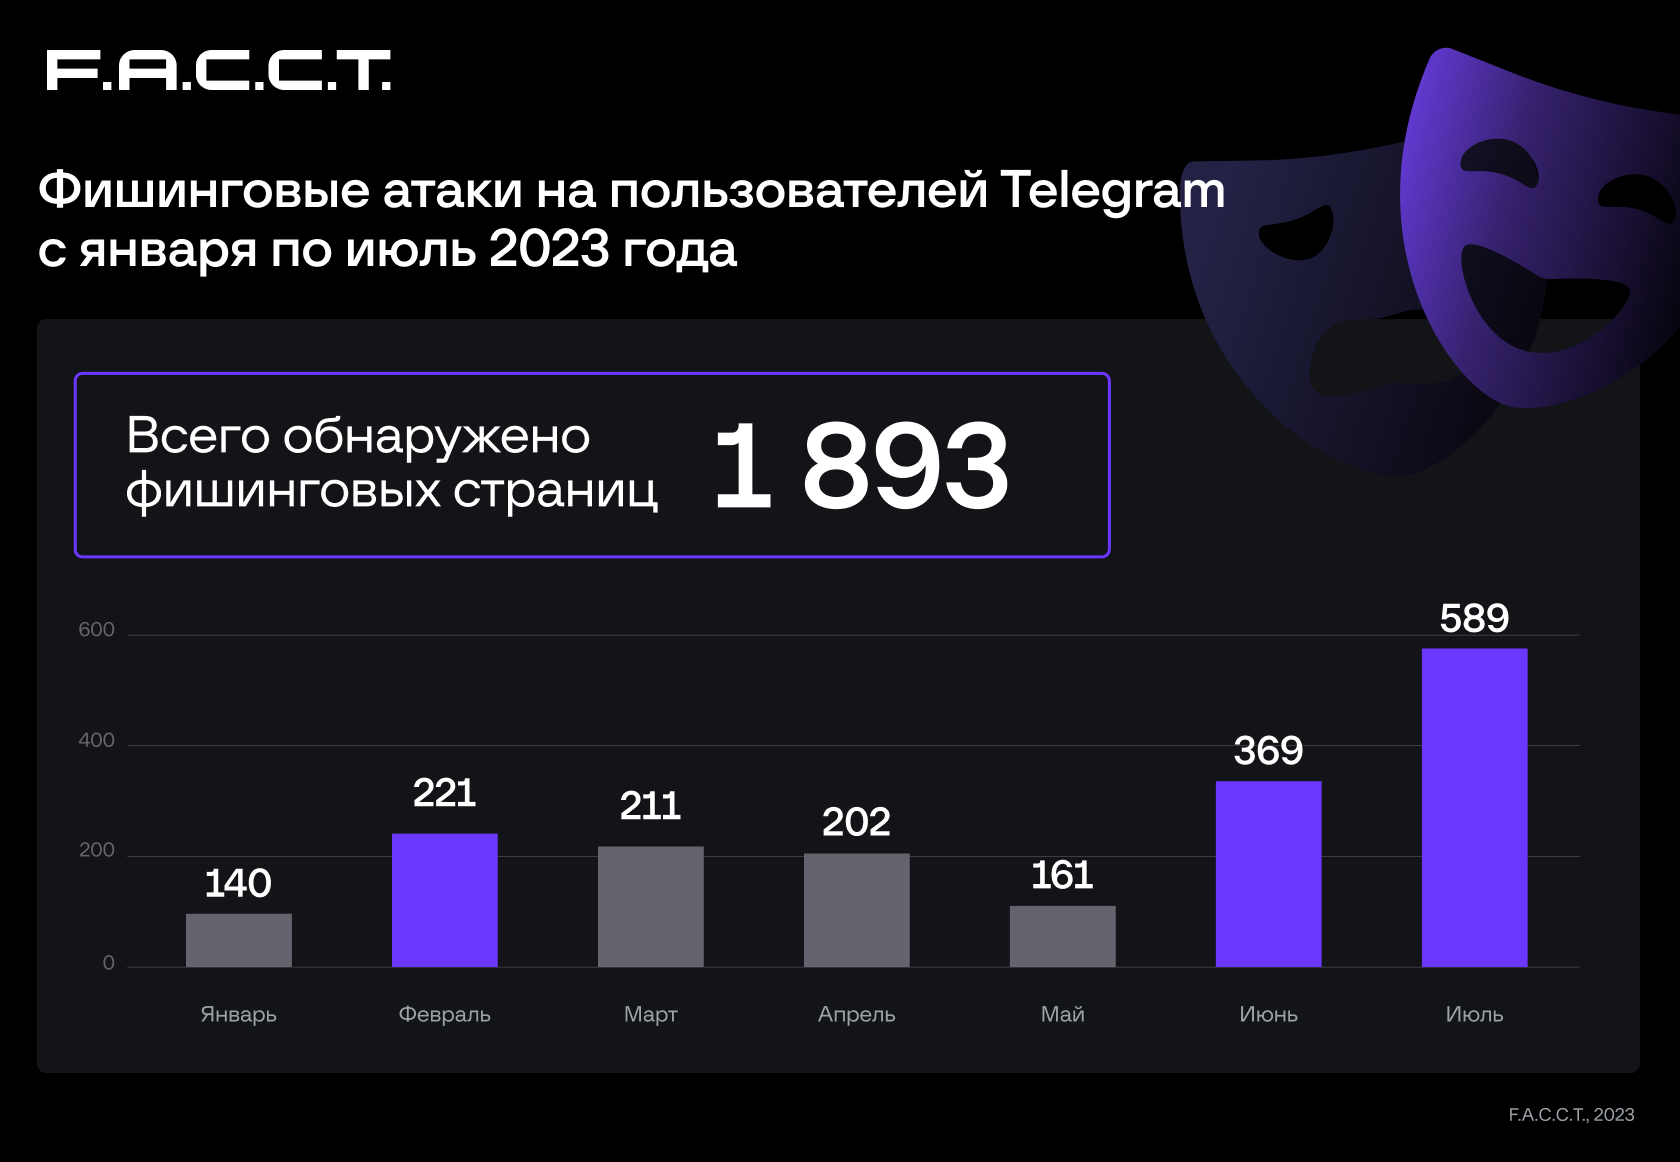
В 2023 году специалисты F.A.C.C.T. зафиксировали приблизительно 1900 фишинговых страниц, авторы которых пытались вытащить учётные данные пользователей Telegram. При этом на аккаунты WhatsApp нацелились чуть более 170 таких ресурсов.

По словам исследователей, фишеры вышли на пик летом этого года. Чаще всего злоумышленники использовали детские конкурсы в качестве приманки, после них шли розыгрыши путёвок в детские лагеря.

Данные F.A.С.С.T. Digital Risk Protection говорят о том, что больше всего фишинговых страниц было создано за июнь и июль (369 и 589 соответственно). При этом с начала 2023-го общая цифра пока зафиксировалась на 1893.


Что касается мошеннических сайтов, нацеленных на пользователей WhatsApp, эксперты сообщили о 171 подобной фишинговой странице. Такую активность начали отмечать с весны, а пик пришёлся на май (68 страниц) и июль (74 страницы).

В этом году кибермошенники решили вернуться к теме детского творчества для обмана пользователей. Людей просят проголосовать за ребёнка знакомого в одном из конкурсов.

Для убедительности подобные посты часто сопровождаются фотографиями и логотипом IV Всероссийского музыкального конкурса. Под это дело создаются специальные телеграм-каналы, в которых постятся фишинговые URL. Платформа Digital Risk Protection выявила 31 активный вредоносный телеграм-канал.


В зоне риска пользователи не только из России, но и аудитория из Италии, Армении, Азербайджана, Узбекистана и Малайзии.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru