



В Microsoft Excel добавят Python для создания сложных формул

В Microsoft Excel добавят Python для создания сложных формул

В Microsoft Excel добавят Python для создания сложных формул

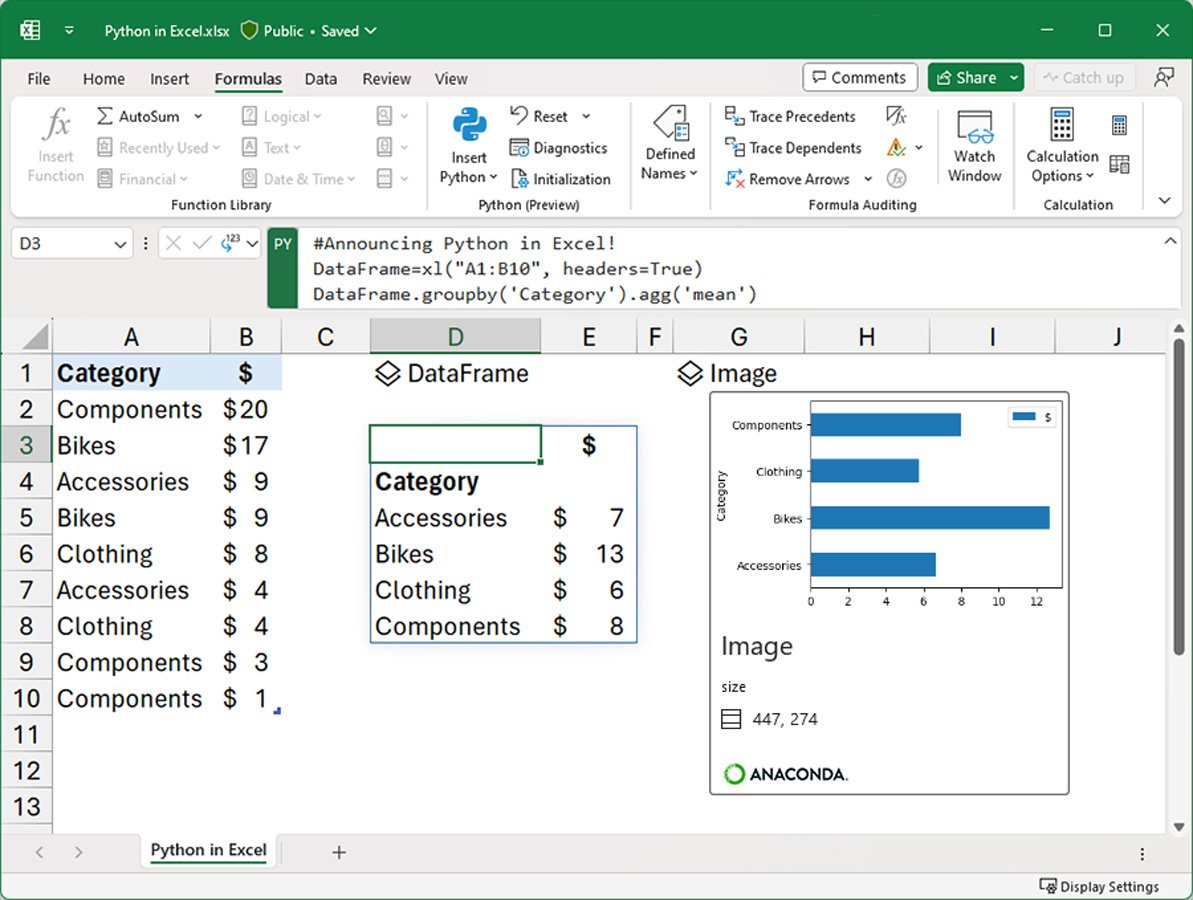
Microsoft решила добавить язык программирования Python в свою программу для работы с электронными таблицами — Microsoft Excel. Теперь пользователи смогут создавать сложные функции, анализируя и управляя с их помощью данными.

Тестовая версия нововведения сегодня доступна бета-тестерам Microsoft 365 (но не всем). Для обычных юзеров функциональность планируют выпустить с версией Excel под номером 16.0.16818.2000.

На деле у пользователей появится возможность встраивать Python-код непосредственно в ячейки, а работать он будет так же, как макросы или обычные функции Excel.

При этом скрипты Python не будут выполняться локально, программа запустит их в облаке с помощью изолированного гипервизором контейнера на установках Azure.

По словам Microsoft, контейнерная среда будет включать Python и тщательно отобранный набор библиотек Anaconda для борьбы с киберрисками. Среди этих библиотек, например, будут инструменты визуализации и анализа «pandas» и «Matplotlib».

Поскольку скрипты Python будут выполняться в изолированном контейнере, у них не будет доступа к каким-либо локальным ресурсам, включая сеть, устройство, файлы и токены аутентификации Microsoft 365.

Для встраивания «питона» в Excel нужно будет использовать функцию =PY(): откроется текстовая область, в которую можно вставить Python-код, который необходимо выполнить.

«Внедрение Python в Excel поможет соединить аналитические возможности двух инструментов без дополнительной настройки», — пишет Microsoft.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru