



Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

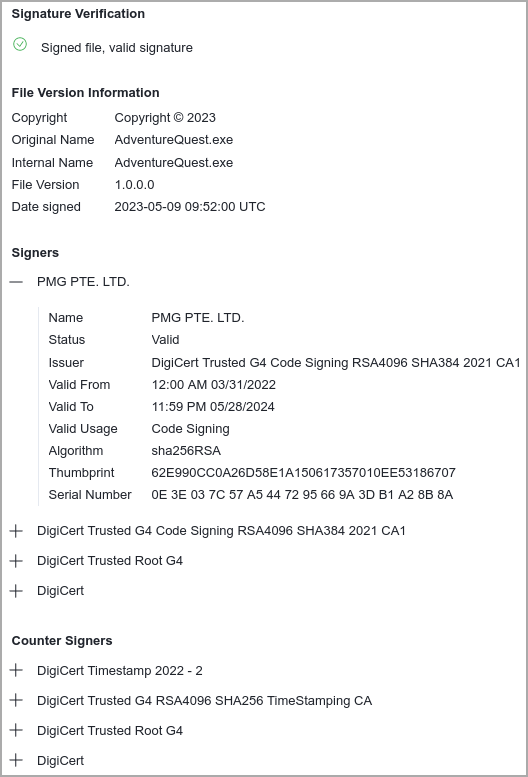
Китайская киберпреступная группировка, известная под именем Bronze Starlight, атакует игровую индустрию Юго-Восточной Азии подписанной вредоносной программой. Особенность кампании заключается в том, что зловред подписан с помощью валидного сертификата, принадлежащего VPN-провайдеру Ivacy.

Использование действующего сертификата во многом облегчает киберпреступникам задачу, поскольку вредонос может обойти антивирусы и в целом свести к минимуму различные алерты.

По словам специалистов компании SentinelLabs, которые зафиксировали и описали новые атаки, используемый сертификат принадлежит сингапурскому поставщику VPN — PMG PTE LTD. Эта организация стоит за разработкой Ivacy VPN.


Есть подозрение, что описанная SentinelLabs кампания стала продолжением кибероперации «ChattyGoblin», о которой ESET предупреждала не так давно. Тем не менее точная идентификация затрудняется привычками китайских кибергруппировок: они часто используют одни и те же инструменты.

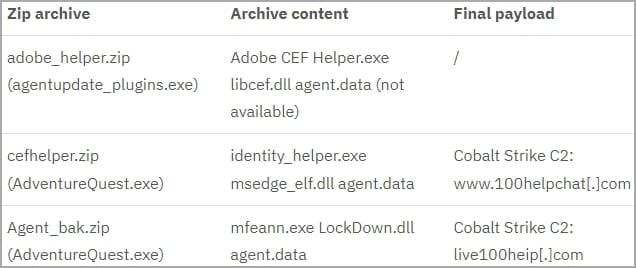
Атака начинается со сброса исполняемых файлов .NET в систему жертвы — agentupdate_plugins.exe и AdventureQuest.exe. Судя по всему, для доставки используются мессенджеры.

После этого происходит загрузка защищённого паролем ZIP-архива с сервера Alibaba. Исполняшка AdventureQuest.exe впервые попалась команде MalwareHunterteam в мае, именно тогда эксперты обратили внимание на подпись вредоноса сертификатом Ivacy VPN.

В архиве лежат уязвимые версии софта Adobe Creative Cloud, Microsoft Edge и McAfee VirusScan, с которыми можно провернуть технику загрузки вредоносной DLL (DLL hijacking). В качестве библиотек выступают следующие три файла: libcef.dll, msedge_elf.dll и LockDown.dll. Задача — установить на компьютер жертвы маячки Cobalt Strike.


Занятно, что исполняемые файлы содержат ряд ограничений по геолокации: вредоносная программа не запустится на компьютерах из Великобритании, Германии, Франции, России, Индии, Канады и США.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru