



Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

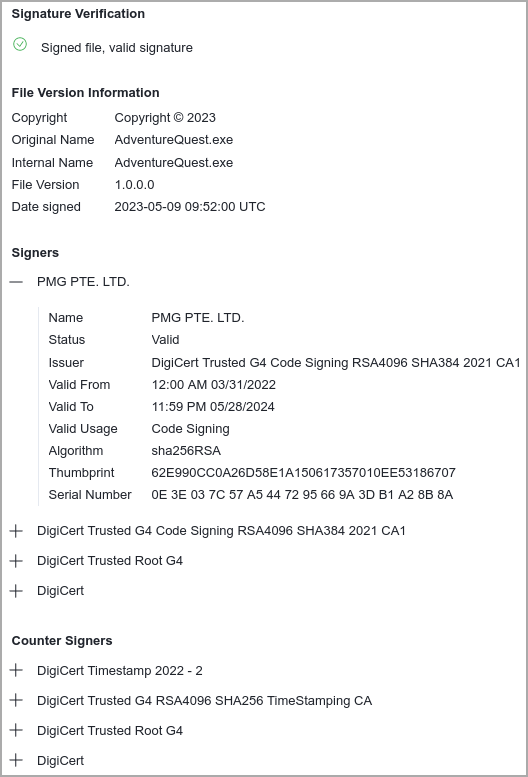
Китайская киберпреступная группировка, известная под именем Bronze Starlight, атакует игровую индустрию Юго-Восточной Азии подписанной вредоносной программой. Особенность кампании заключается в том, что зловред подписан с помощью валидного сертификата, принадлежащего VPN-провайдеру Ivacy.

Использование действующего сертификата во многом облегчает киберпреступникам задачу, поскольку вредонос может обойти антивирусы и в целом свести к минимуму различные алерты.

По словам специалистов компании SentinelLabs, которые зафиксировали и описали новые атаки, используемый сертификат принадлежит сингапурскому поставщику VPN — PMG PTE LTD. Эта организация стоит за разработкой Ivacy VPN.


Есть подозрение, что описанная SentinelLabs кампания стала продолжением кибероперации «ChattyGoblin», о которой ESET предупреждала не так давно. Тем не менее точная идентификация затрудняется привычками китайских кибергруппировок: они часто используют одни и те же инструменты.

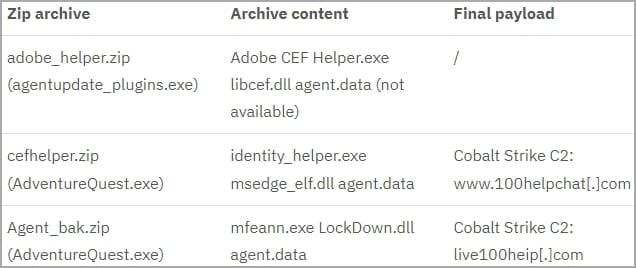
Атака начинается со сброса исполняемых файлов .NET в систему жертвы — agentupdate_plugins.exe и AdventureQuest.exe. Судя по всему, для доставки используются мессенджеры.

После этого происходит загрузка защищённого паролем ZIP-архива с сервера Alibaba. Исполняшка AdventureQuest.exe впервые попалась команде MalwareHunterteam в мае, именно тогда эксперты обратили внимание на подпись вредоноса сертификатом Ivacy VPN.

В архиве лежат уязвимые версии софта Adobe Creative Cloud, Microsoft Edge и McAfee VirusScan, с которыми можно провернуть технику загрузки вредоносной DLL (DLL hijacking). В качестве библиотек выступают следующие три файла: libcef.dll, msedge_elf.dll и LockDown.dll. Задача — установить на компьютер жертвы маячки Cobalt Strike.


Занятно, что исполняемые файлы содержат ряд ограничений по геолокации: вредоносная программа не запустится на компьютерах из Великобритании, Германии, Франции, России, Индии, Канады и США.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru