



Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

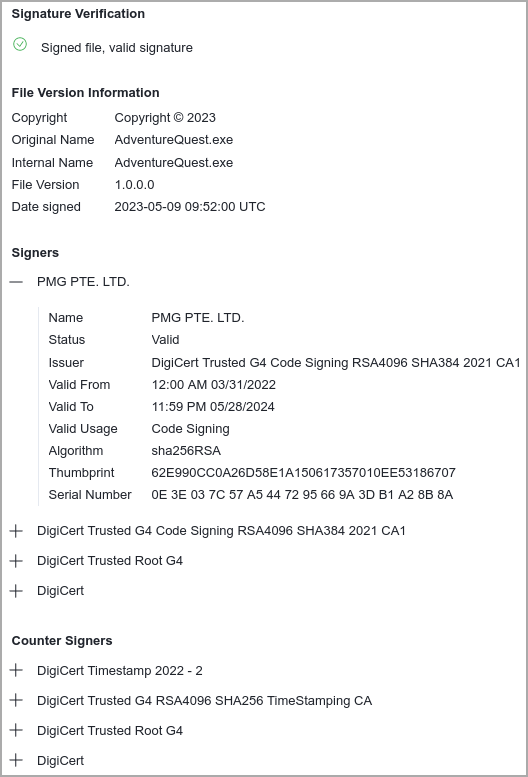
Китайская киберпреступная группировка, известная под именем Bronze Starlight, атакует игровую индустрию Юго-Восточной Азии подписанной вредоносной программой. Особенность кампании заключается в том, что зловред подписан с помощью валидного сертификата, принадлежащего VPN-провайдеру Ivacy.

Использование действующего сертификата во многом облегчает киберпреступникам задачу, поскольку вредонос может обойти антивирусы и в целом свести к минимуму различные алерты.

По словам специалистов компании SentinelLabs, которые зафиксировали и описали новые атаки, используемый сертификат принадлежит сингапурскому поставщику VPN — PMG PTE LTD. Эта организация стоит за разработкой Ivacy VPN.


Есть подозрение, что описанная SentinelLabs кампания стала продолжением кибероперации «ChattyGoblin», о которой ESET предупреждала не так давно. Тем не менее точная идентификация затрудняется привычками китайских кибергруппировок: они часто используют одни и те же инструменты.

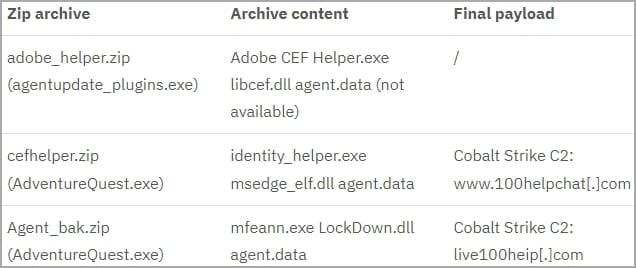
Атака начинается со сброса исполняемых файлов .NET в систему жертвы — agentupdate_plugins.exe и AdventureQuest.exe. Судя по всему, для доставки используются мессенджеры.

После этого происходит загрузка защищённого паролем ZIP-архива с сервера Alibaba. Исполняшка AdventureQuest.exe впервые попалась команде MalwareHunterteam в мае, именно тогда эксперты обратили внимание на подпись вредоноса сертификатом Ivacy VPN.

В архиве лежат уязвимые версии софта Adobe Creative Cloud, Microsoft Edge и McAfee VirusScan, с которыми можно провернуть технику загрузки вредоносной DLL (DLL hijacking). В качестве библиотек выступают следующие три файла: libcef.dll, msedge_elf.dll и LockDown.dll. Задача — установить на компьютер жертвы маячки Cobalt Strike.


Занятно, что исполняемые файлы содержат ряд ограничений по геолокации: вредоносная программа не запустится на компьютерах из Великобритании, Германии, Франции, России, Индии, Канады и США.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru