



Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

Группа Bronze Starlight подписывает малварь сертификатом VPN-провайдера

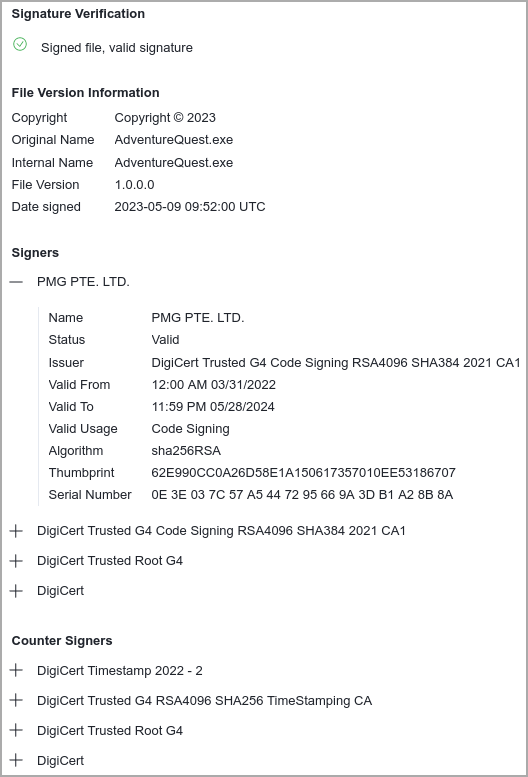
Китайская киберпреступная группировка, известная под именем Bronze Starlight, атакует игровую индустрию Юго-Восточной Азии подписанной вредоносной программой. Особенность кампании заключается в том, что зловред подписан с помощью валидного сертификата, принадлежащего VPN-провайдеру Ivacy.

Использование действующего сертификата во многом облегчает киберпреступникам задачу, поскольку вредонос может обойти антивирусы и в целом свести к минимуму различные алерты.

По словам специалистов компании SentinelLabs, которые зафиксировали и описали новые атаки, используемый сертификат принадлежит сингапурскому поставщику VPN — PMG PTE LTD. Эта организация стоит за разработкой Ivacy VPN.


Есть подозрение, что описанная SentinelLabs кампания стала продолжением кибероперации «ChattyGoblin», о которой ESET предупреждала не так давно. Тем не менее точная идентификация затрудняется привычками китайских кибергруппировок: они часто используют одни и те же инструменты.

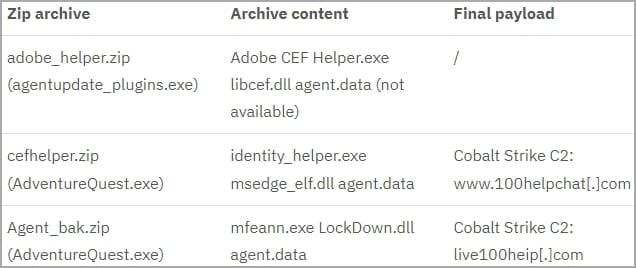
Атака начинается со сброса исполняемых файлов .NET в систему жертвы — agentupdate_plugins.exe и AdventureQuest.exe. Судя по всему, для доставки используются мессенджеры.

После этого происходит загрузка защищённого паролем ZIP-архива с сервера Alibaba. Исполняшка AdventureQuest.exe впервые попалась команде MalwareHunterteam в мае, именно тогда эксперты обратили внимание на подпись вредоноса сертификатом Ivacy VPN.

В архиве лежат уязвимые версии софта Adobe Creative Cloud, Microsoft Edge и McAfee VirusScan, с которыми можно провернуть технику загрузки вредоносной DLL (DLL hijacking). В качестве библиотек выступают следующие три файла: libcef.dll, msedge_elf.dll и LockDown.dll. Задача — установить на компьютер жертвы маячки Cobalt Strike.


Занятно, что исполняемые файлы содержат ряд ограничений по геолокации: вредоносная программа не запустится на компьютерах из Великобритании, Германии, Франции, России, Индии, Канады и США.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru