



Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

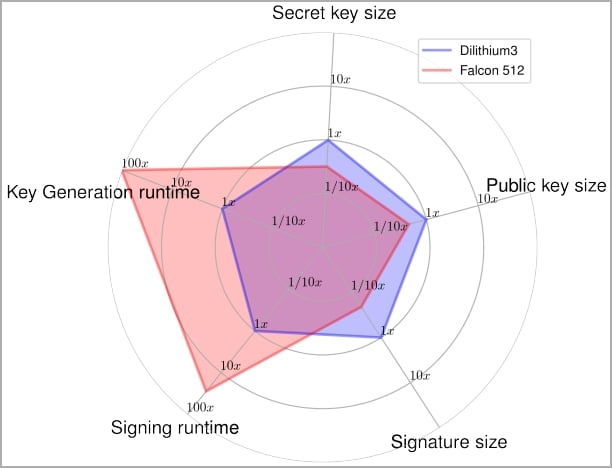
Google и Швейцарская высшая техническая школа Цюриха представили первую реализацию квантово-устойчивого ключа безопасности FIDO2 с открытым исходным кодом. Он отличается использованием уникальной схемы гибридной подписи ECC/Dilithium.

FIDO2 представляет собой уже вторую мажорную версию стандарта аутентификации Fast IDentity Online. Такие ключи используются для беспарольного входа в аккаунты, а также в качестве одного из факторов MFA.

Как объясняют в Google, имплементация квантово-устойчивого ключа безопасности FIDO2 — серьёзный шаг к реализации защиты от новых векторов взлома, которые могут появиться с распространением квантовых вычислений.

«Поскольку мы видим ускорение прогресса в сфере практических квантовых вычислений, мы должны подготовиться к их появлению. Сейчас, к сожалению, стандартные методы криптографической защиты с открытым ключом не могут противостоять квантовым атакам. И мы должны это исправить», — пишет Google.

Именно для защиты от квантовых компьютеров специалисты изобрели новый гибридный алгоритм. В нём объединены уже зарекомендовавший себя ECDSA с Dilithium.

Dilithium является квантово-устойчивой схемой криптографической подписи, которую тот же NIST (Национальный институт стандартов и технологий США) внёс в перспективные предложения по стандартизации постквантовой криптографии.


По словам Google, реализация гибридного подхода, который бы сочетал в себе классические и квантово-устойчивые функциональные возможности, — непростая задача. Разрабатывать Dilithium, учитывая необходимую для ключей безопасности компактность, было сложно, признаются в корпорации.

Тем не мене специалисты смогли «выкатить» основанную на Rust реализацию, которой нужно лишь 20 КБ памяти.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru