



Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Правоохранители положили хостер Lolek и арестовали пять стоящих за ним граждан. Как отметили в Минюсте США, операторы вымогателя Netwalker пользовались услугами Lolek, который помог им запустить десятки атак.

Lolek — классический хостер, которого зарубежные коллеги именуют bulletproof (пуленепробиваемый). Этот термин описывает компанию, предоставляющую хостинговые услуги, но при этом игнорирующую любые жалобы на киберпреступную деятельность.

Само собой, злоумышленники предпочитают пользоваться услугами именно таких хостеров: благодаря такому подходу появляется возможность запускать кибератаки и не бояться, что тебя выключат по первому репорту.

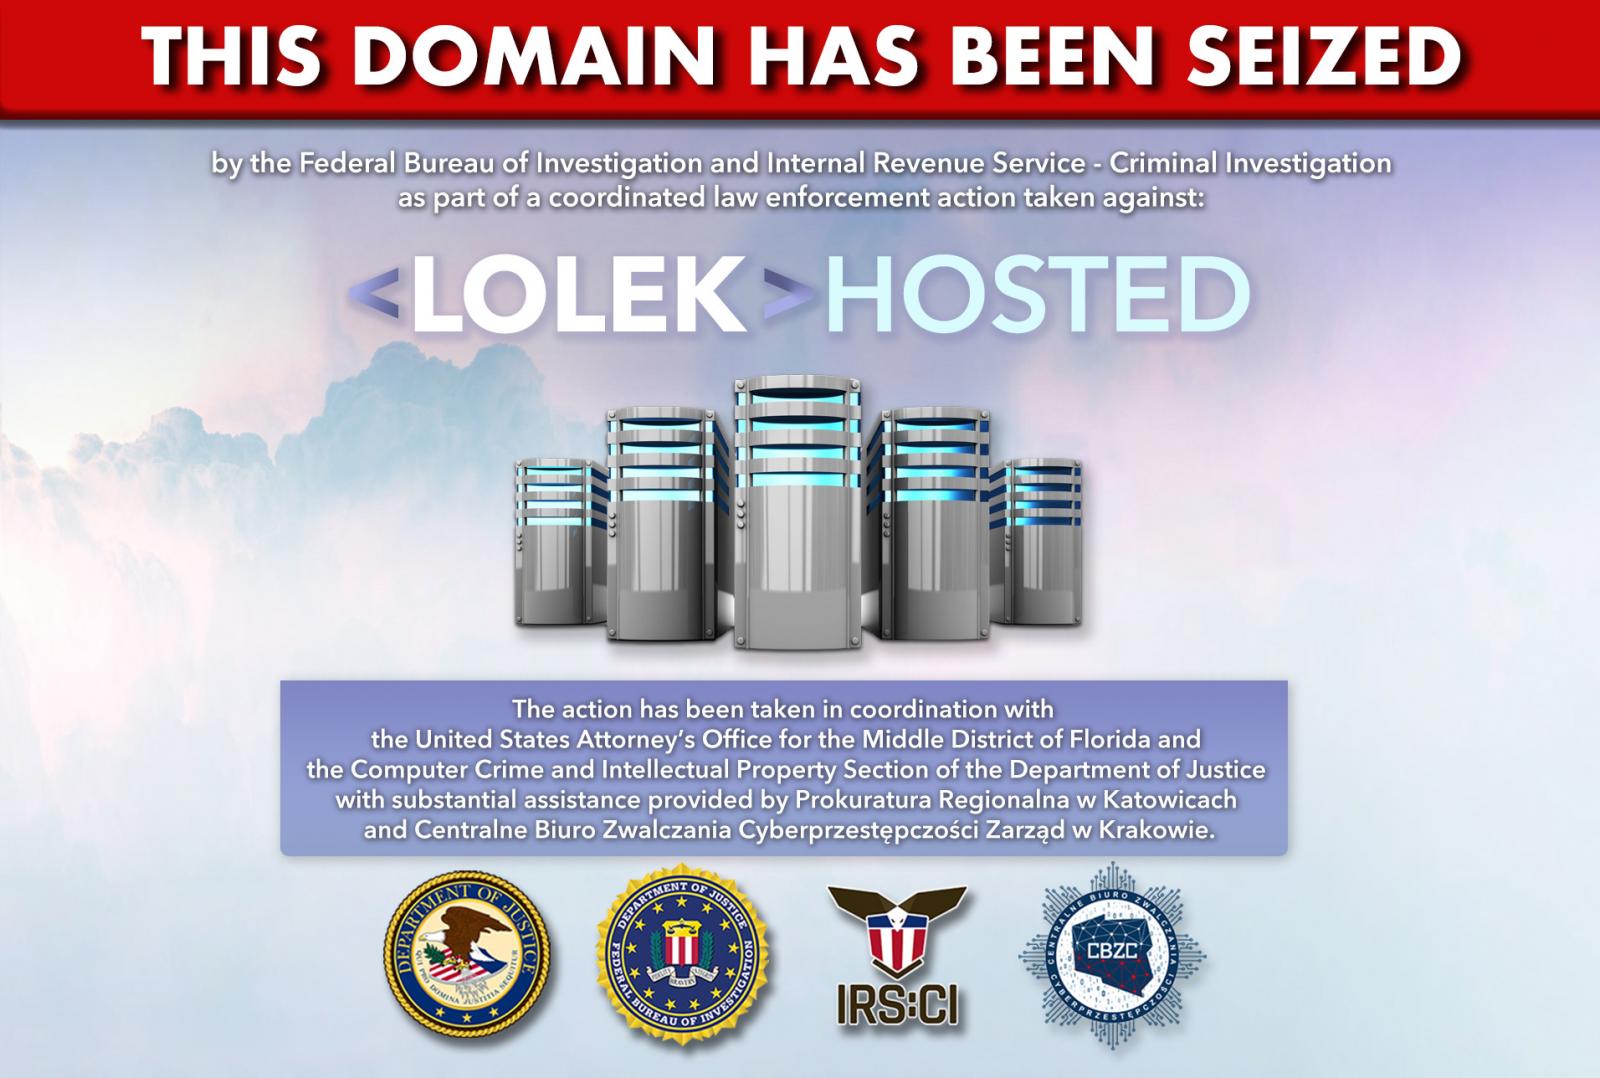
Как выяснили исследователи из BleepingComputer, правоохранительные органы вывели из строя сайт lolekhosted[.]net, который теперь демонстрирует сообщение о совместной операции польских и американских полицейских.

«Этот домен теперь под контролем ФБР и Федерального правоохранительного агентства США. Деятельность сервиса была прекращена в результате совместной операции против LOLEK HOSTED», — говорится на странице веб-ресурса.


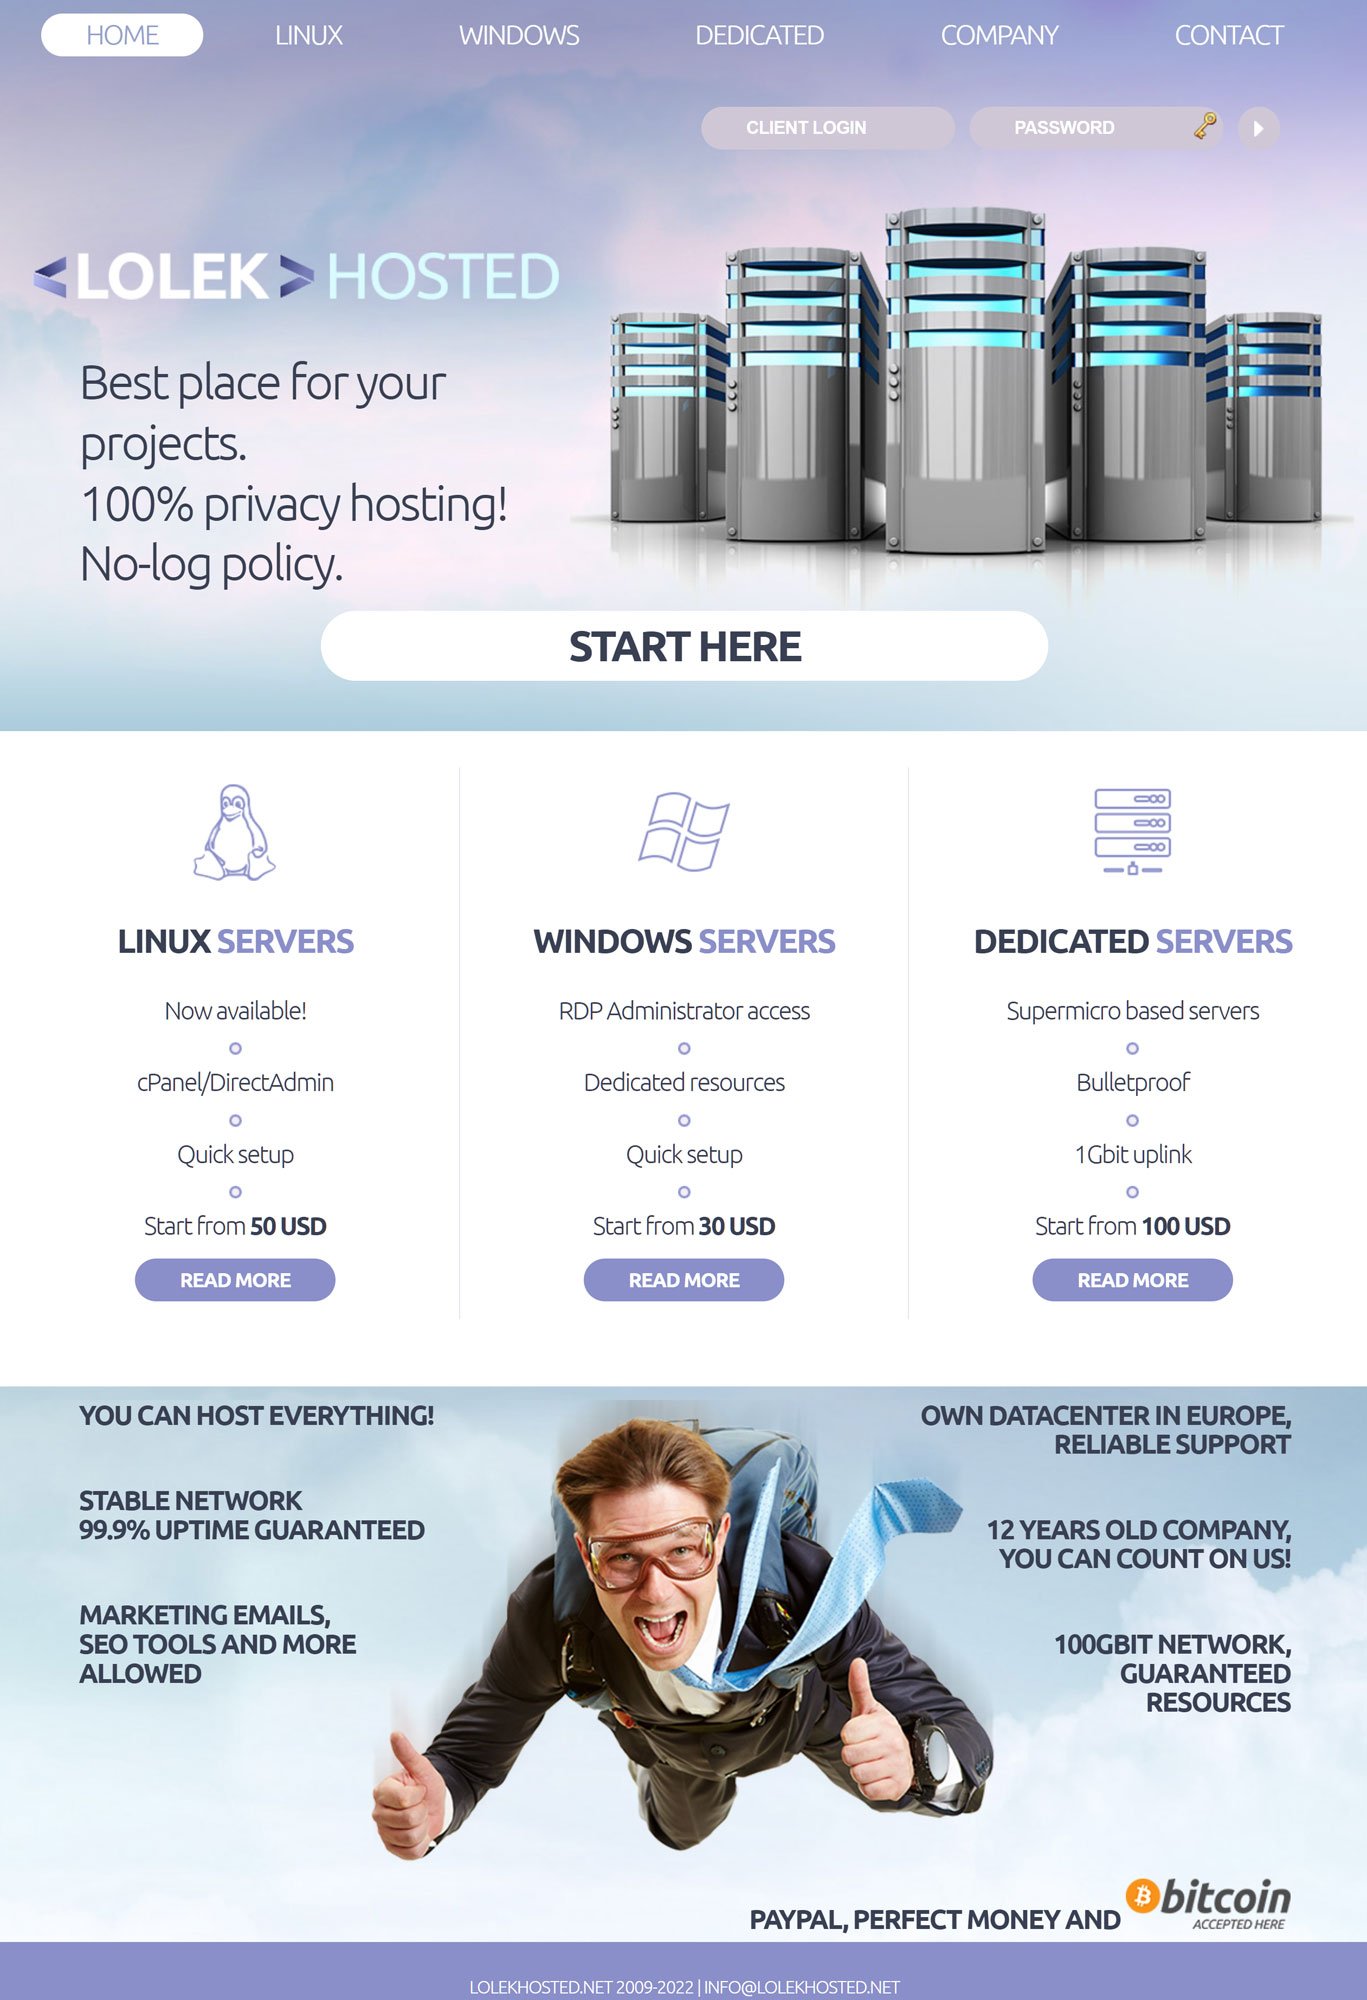
Ранее Lolek рекламировали как «на 100% конфиденциальный хостинг», основным правилом которого было отсутствие логирования. Другими словами, сервис не хранил никакой информации, которая могла бы выдать правоохранителям киберпреступников.


В Европоле отметили, что Lolek использовался злоумышленниками для запуска DDoS-атак, распространения вредоносных программ, в качестве хостинга командных серверов (C2), фейковых онлайн-магазинов и для спам-кампаний.

Министерство юстиции США также отметило связь хостера с NetWalker. Согласно заявлению Минюста, Lolek использовался для запуска около 50 атак программы-вымогателя. По этому делу был арестован некий Артур Грабовски, гражданин Польши.

Напомним, пару лет назад правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. В результате теневой сайт Netwalker был заблокирован, а оператор — призван к ответу.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru