



Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Правоохранители положили хостер Lolek и арестовали пять стоящих за ним граждан. Как отметили в Минюсте США, операторы вымогателя Netwalker пользовались услугами Lolek, который помог им запустить десятки атак.

Lolek — классический хостер, которого зарубежные коллеги именуют bulletproof (пуленепробиваемый). Этот термин описывает компанию, предоставляющую хостинговые услуги, но при этом игнорирующую любые жалобы на киберпреступную деятельность.

Само собой, злоумышленники предпочитают пользоваться услугами именно таких хостеров: благодаря такому подходу появляется возможность запускать кибератаки и не бояться, что тебя выключат по первому репорту.

Как выяснили исследователи из BleepingComputer, правоохранительные органы вывели из строя сайт lolekhosted[.]net, который теперь демонстрирует сообщение о совместной операции польских и американских полицейских.

«Этот домен теперь под контролем ФБР и Федерального правоохранительного агентства США. Деятельность сервиса была прекращена в результате совместной операции против LOLEK HOSTED», — говорится на странице веб-ресурса.


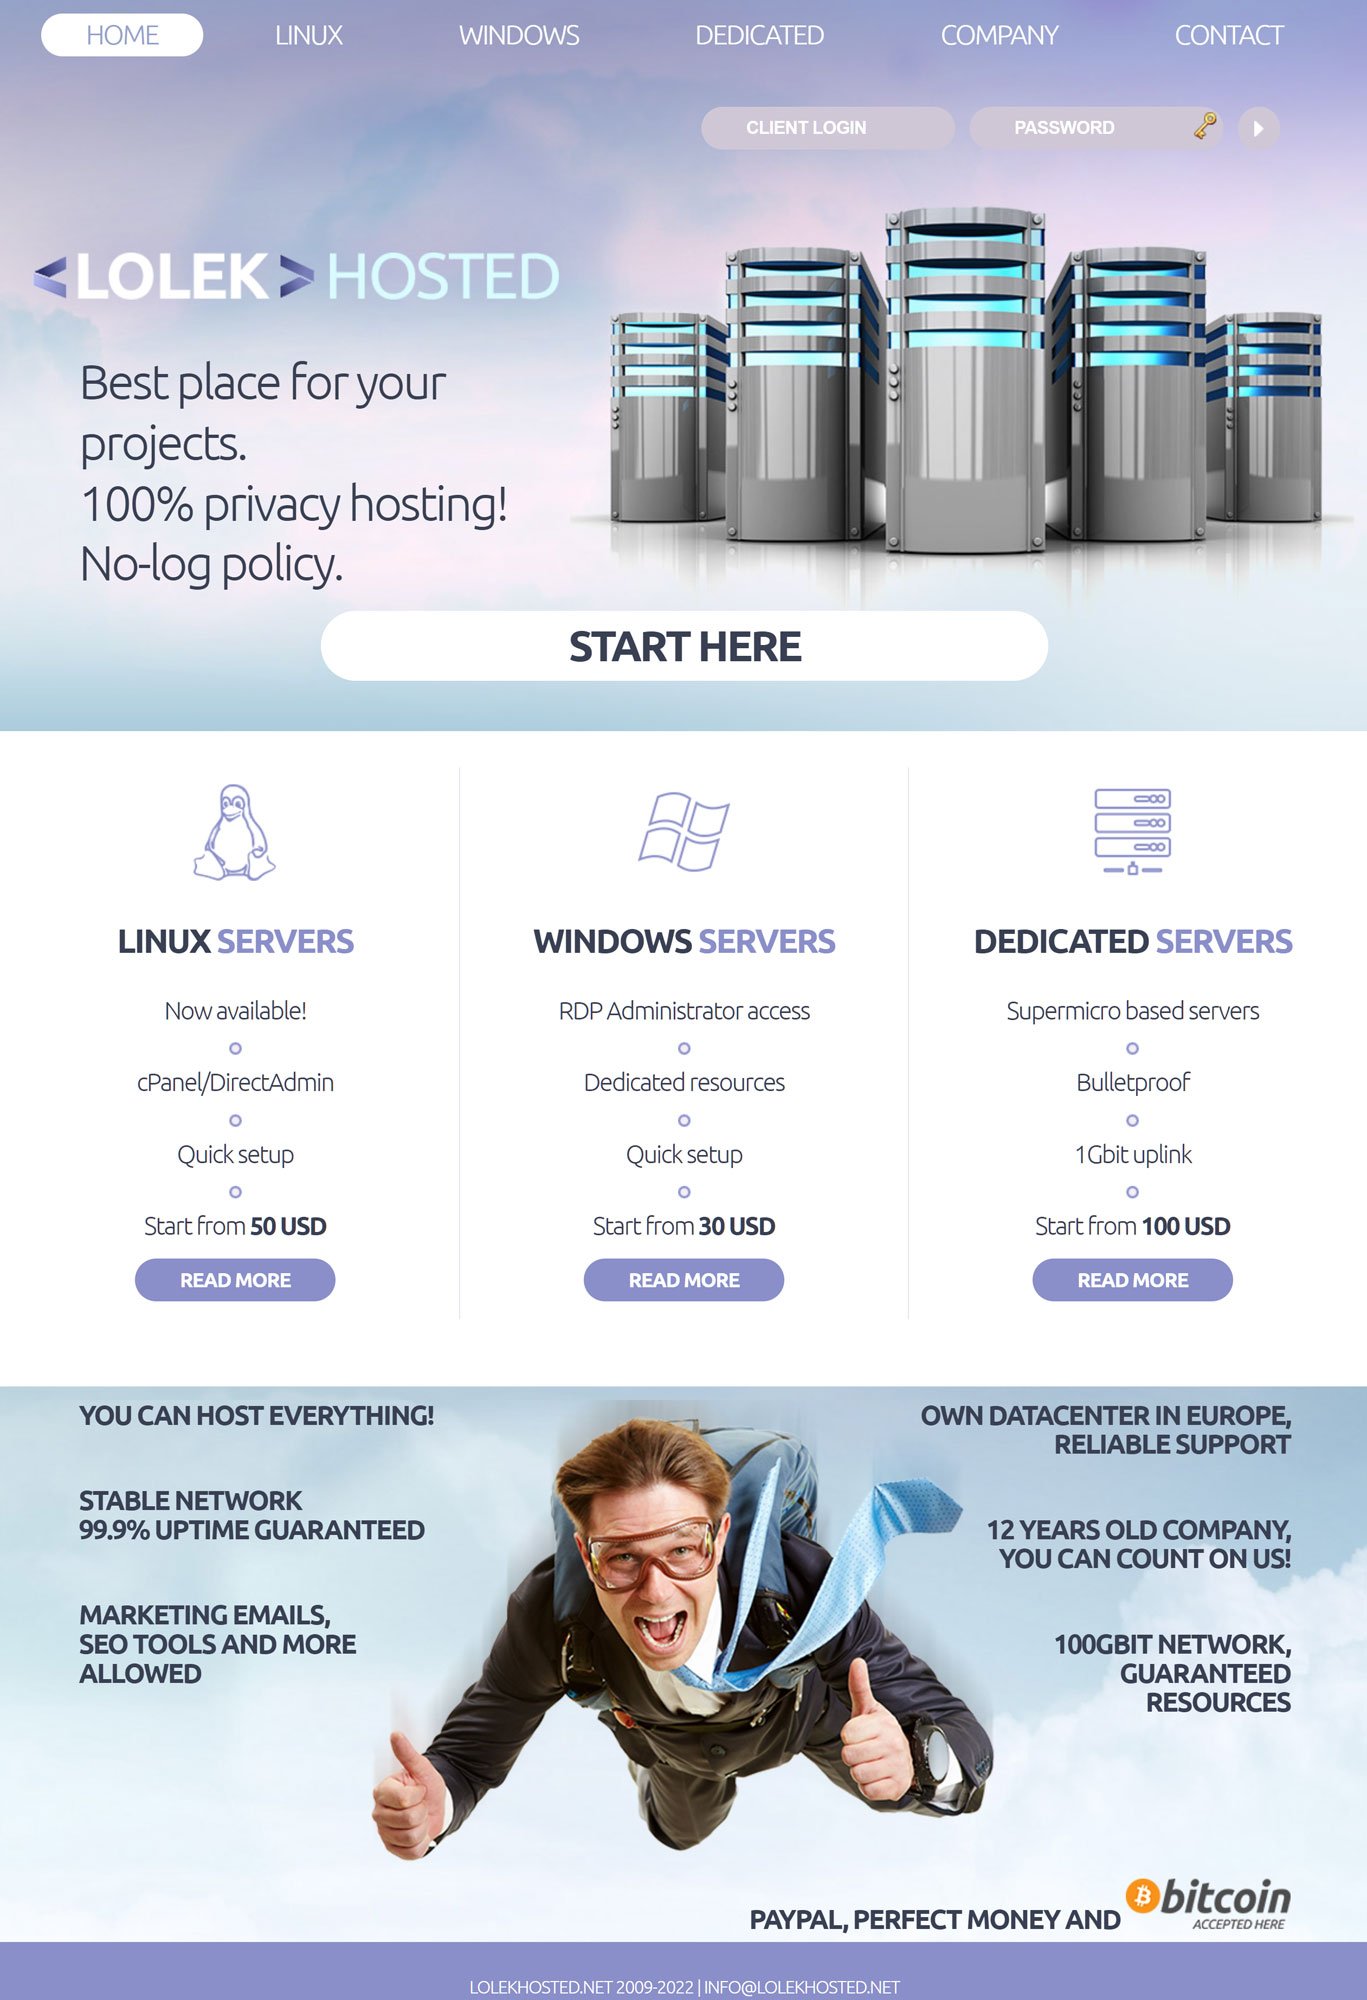
Ранее Lolek рекламировали как «на 100% конфиденциальный хостинг», основным правилом которого было отсутствие логирования. Другими словами, сервис не хранил никакой информации, которая могла бы выдать правоохранителям киберпреступников.


В Европоле отметили, что Lolek использовался злоумышленниками для запуска DDoS-атак, распространения вредоносных программ, в качестве хостинга командных серверов (C2), фейковых онлайн-магазинов и для спам-кампаний.

Министерство юстиции США также отметило связь хостера с NetWalker. Согласно заявлению Минюста, Lolek использовался для запуска около 50 атак программы-вымогателя. По этому делу был арестован некий Артур Грабовски, гражданин Польши.

Напомним, пару лет назад правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. В результате теневой сайт Netwalker был заблокирован, а оператор — призван к ответу.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru