



Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Несколько векторов, связка из которых получила имя TunnelCrack, играют на руку кибершпионам. Например, с помощью TunnelCrack злоумышленники при определённых обстоятельствах могут вытащить трафик жертвы за пределы зашифрованных VPN.

О технике рассказала группа учёных из Нью-Йоркского университета. Специалисты не только объяснили, как может TunnelCrack выступать в атаках, но и опубликовали демонстрационные эксплойты.

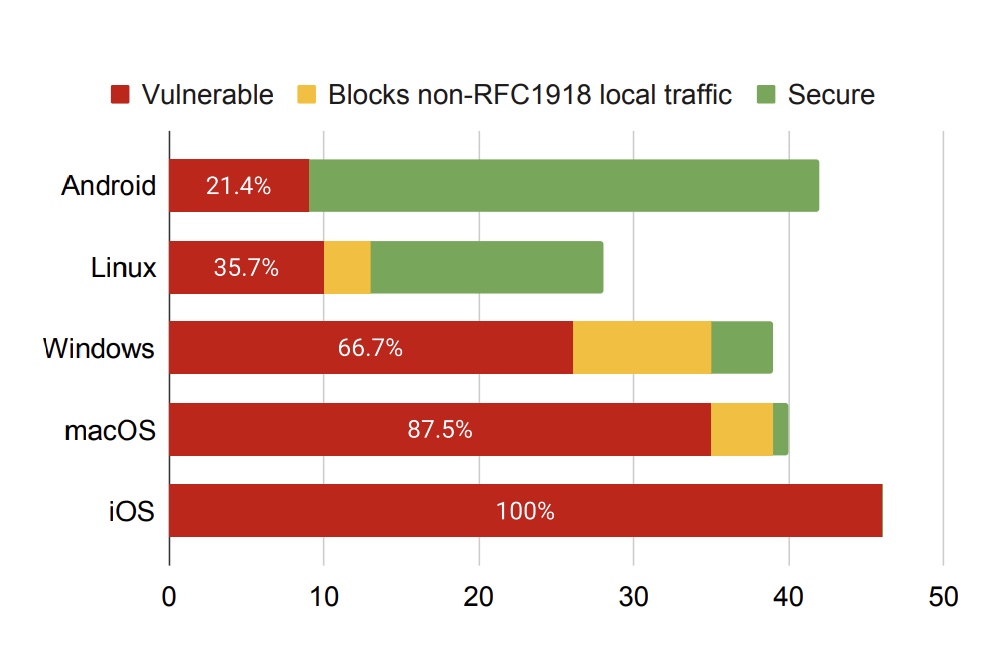
Согласно отчёту (PDF), затронут каждый VPN-продукт, установленный как минимум на одном устройстве. В общей сложности исследователи изучили 60 VPN-клиентов и пришли к выводу, что все их iOS-версии уязвимы. Android, кстати, оказался больше защищён в этом смысле.

Фактически речь идёт о несанкционированной маршрутизации сетевого трафика жертвы за пределы защищённого VPN-туннеля. Такой подход позволит кибершпионам анализировать трафик и извлекать из него конфиденциальную информацию.

Обратите внимание, что TunnelCrack не будет представлять для вас проблемы, если вы шифруете соединение ещё до отправки через VPN-туннель. Например, при посещении веб-ресурса, использующего HTTPS, ваши данные должны быть недоступны для описанного экспертами метода.

Этот метод состоит из двух видов атаки, получивших имена LocalNet и ServerIP. На посвящённом TunnelCrack сайте исследователи пишут:

«На macOS- и iOS-устройствах с большой долей вероятности все VPN уязвимы. На Windows- и Linux-компьютерах уязвимо только большинство клиентов. Android оказалась самая защищённая ОС».

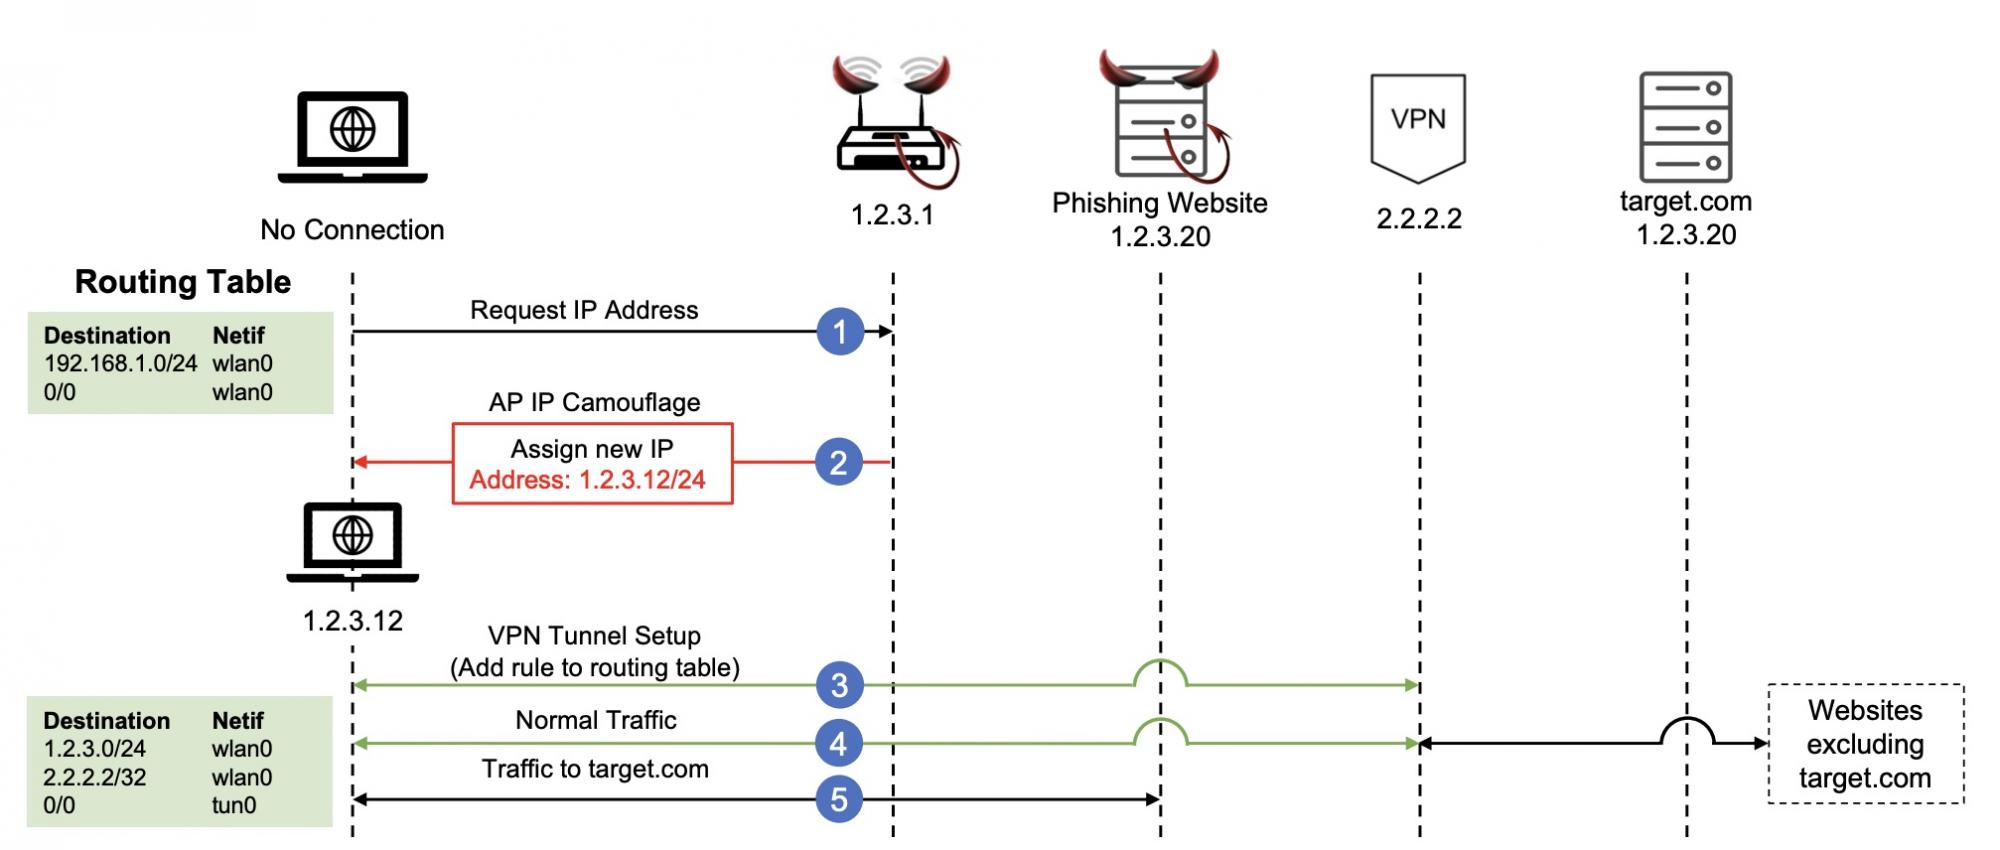
Для реализации атаки LocalNet злоумышленник должен создать Wi-Fi- или Ethernet-сеть и заставить жертву подключиться к ней. Когда это произойдёт, атакующий назначит общедоступный IP-адрес и подсеть устройству пользователя.

Если, положим, кибершпион хочет перехватить ваше соединение с IPv4-адресом 1.2.3.4 и присваивает девайсу, допустим, 1.2.3.10, может произойти, по словам экспертов, следующее:

«Поскольку большинство VPN-клиентов допускают прямой доступ к локальной сети, соединение жертвы с 1.2.3.4 будет идти прямо из 1.2.3.10 — через вредоносную сеть, а не через VPN-туннель».

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru