



Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Новый вектор атаки извлекает данные из нажатий клавиш с точностью 95%

Группа исследователей из университетов Великобритании подготовила модель обучения, которая может извлекать данные из звука нажатий клавиш клавиатуры. По словам специалистов, в тестах точность составила 95%.

Интересно, что при использовании Zoom для обучения алгоритма точность упала до 93%, однако это по-прежнему очень высокий процент и фактически рекорд для таких условий.

Подобные атаки критически отражаются на безопасности данных, так как с их помощью злоумышленники могут вытащить пароли, сообщения и другую личную информацию.

Кроме того, стоит учитывать, что у акустических атак есть ощутимое преимущество перед атаками по сторонним каналам: последние всегда требуют специальных условий и, как правило, ограничиваются дистанцией и количеством передаваемых данных; а вот акустические стали гораздо проще в реализации из-за массы устройств с микрофонами, обеспечивающими качественную передачу звука.

Первым шагом в описанном исследователями векторе будет запись нажатий клавиш, именно эти данные используются для тренировки алгоритма. В реальном сценарии этого можно добиться так: заразить мобильное устройство жертвы вредоносной программой и использовать микрофон смартфона для записи нажатий клавиш.

Есть и другой подход: записать нужный звук в процессе звонка по Zoom. Обучая модель, специалисты нажимали 36 клавиш на MacBook Pro, каждую 25 раз, и записывали звук, издаваемый каждой клавишей.


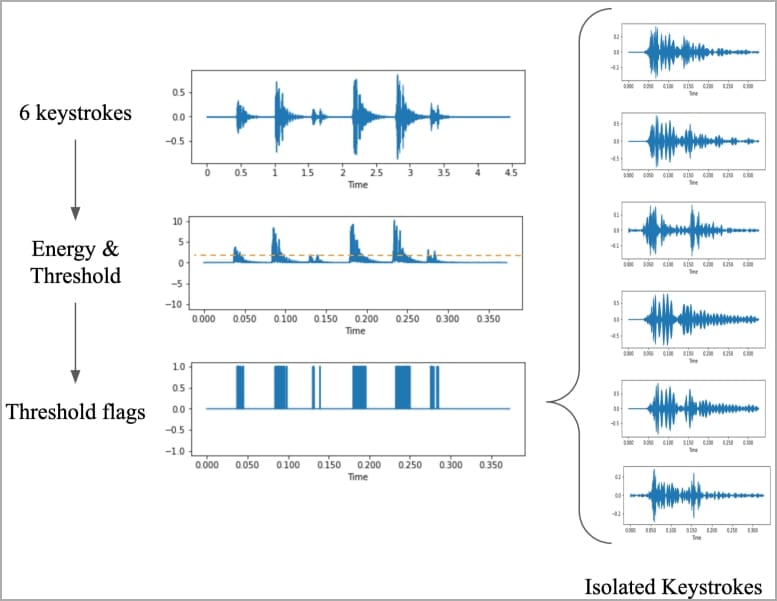
После этого эксперты формировали спектрограммы, визуализирующие разницу между звуками. Эти спектрограммы тренировали CoAtNet, классификатор изображений.

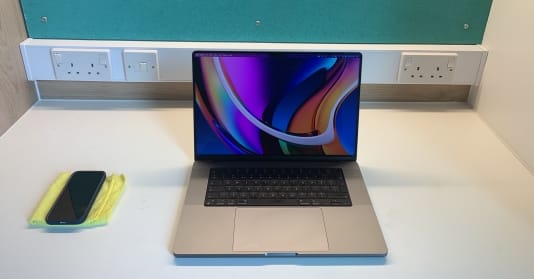
В тестах исследователей использовалась клавиатура Apple, которой корпорация оснащала все свои ноутбуки, выпущенные за последние пару лет. В 17 сантиметрах от лэптопа лежал iPhone 13 mini, а также использовался Zoom.


Согласно отчету (PDF), CoANet удалось достичь 95% точности при использовании рядом лежащего iPhone, 93% — при использовании Zoom и 91,7%, если в дело вступал Skype.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru