



Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

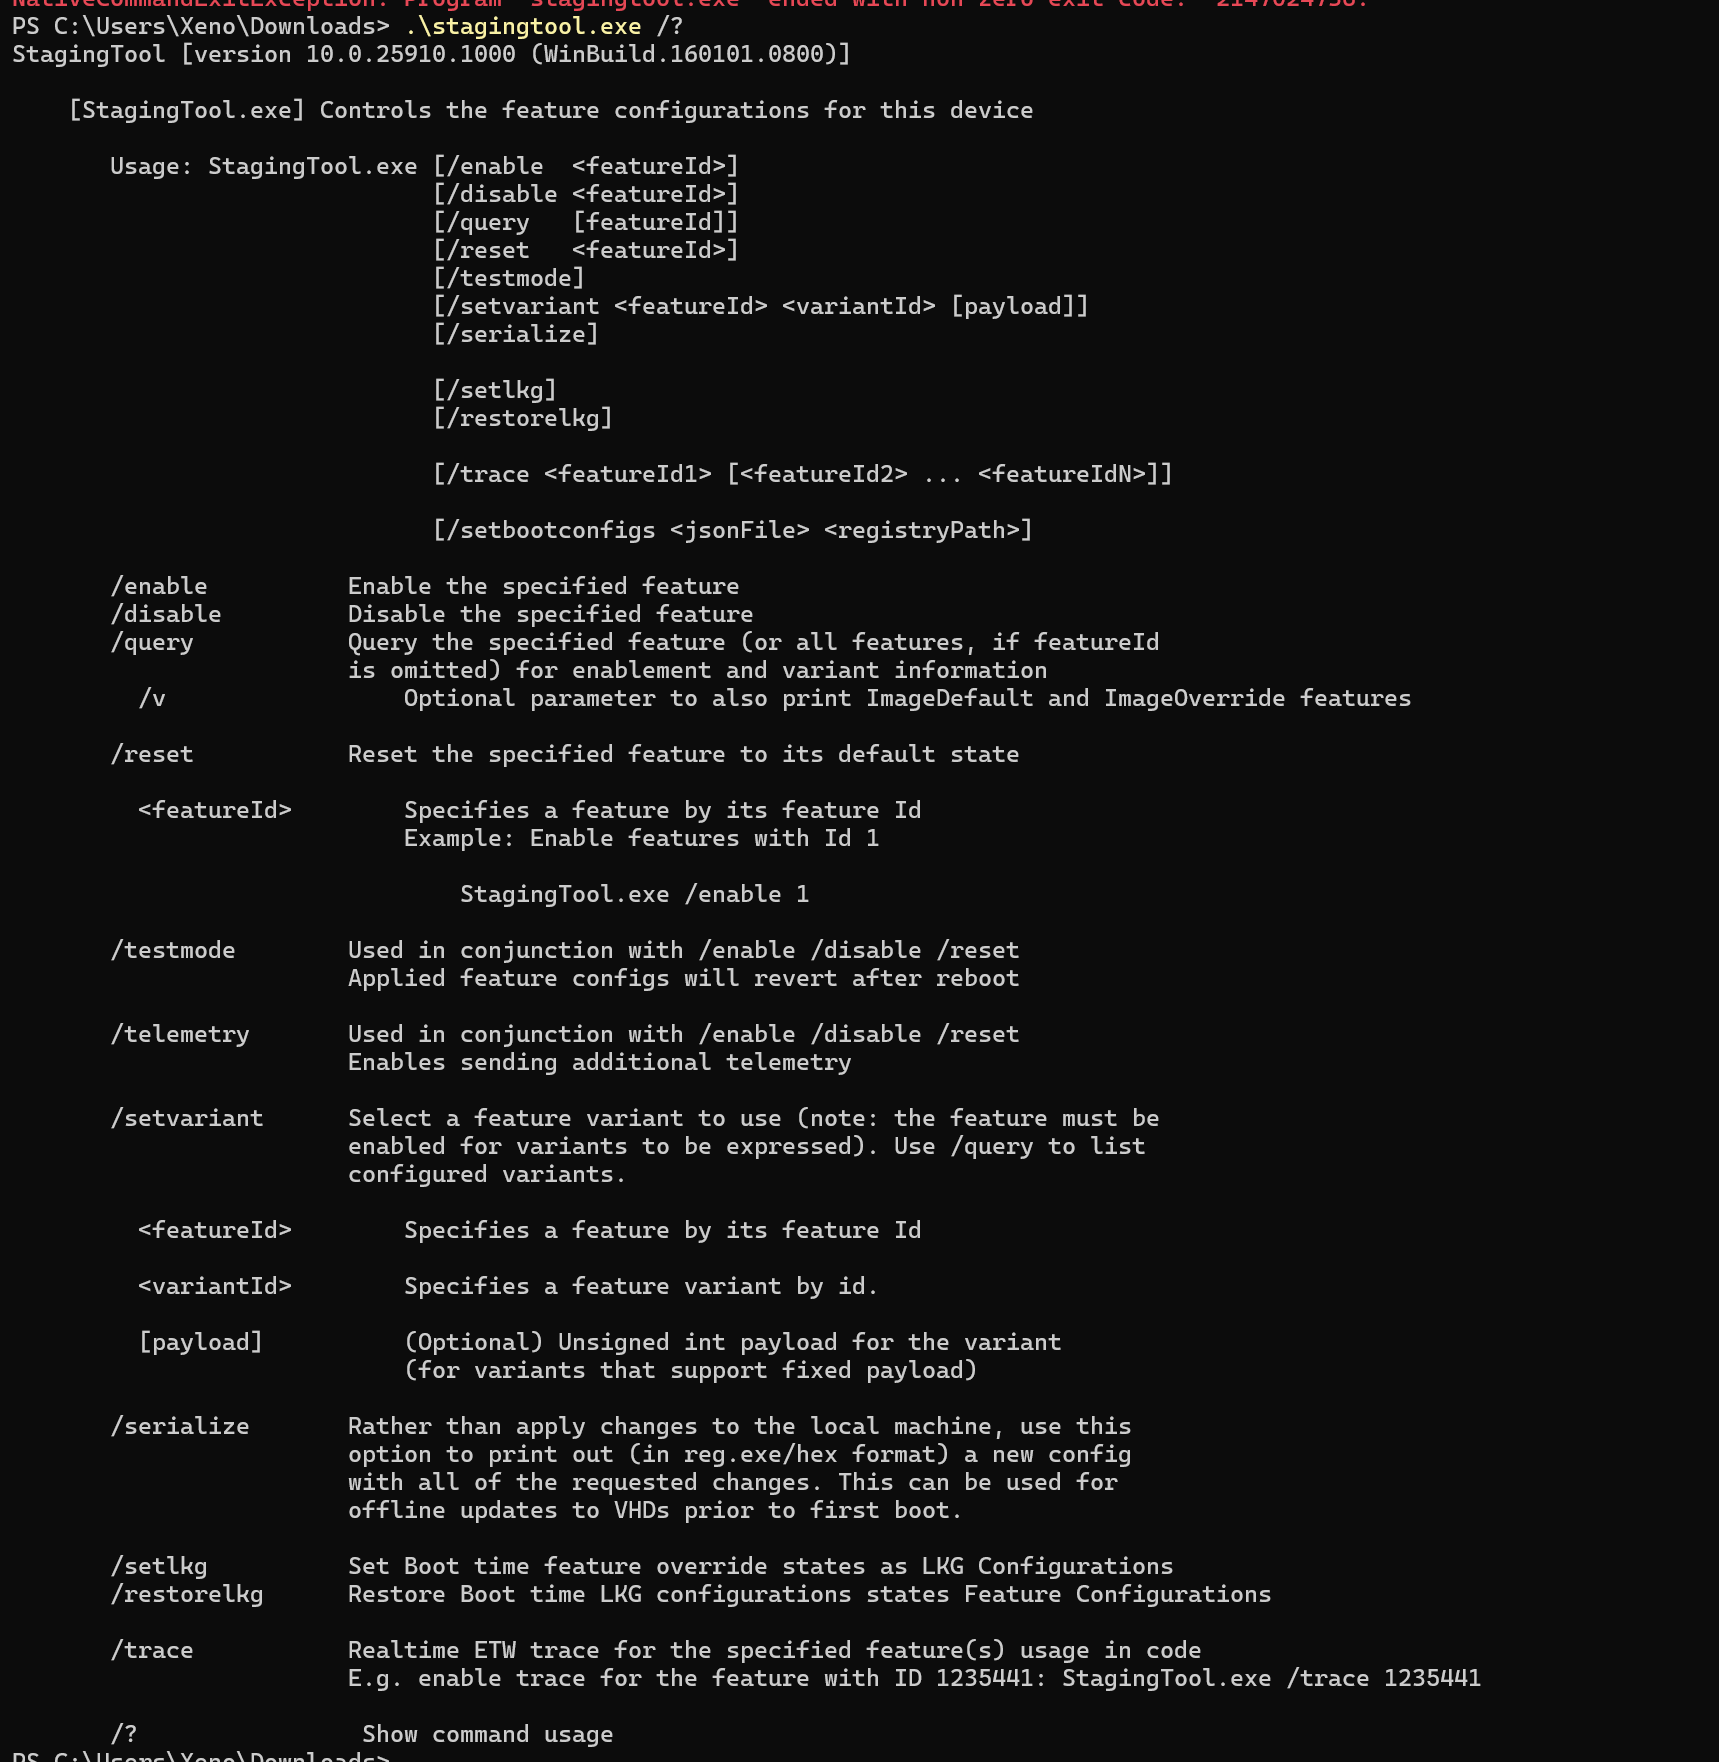
Microsoft умудрилась случайно слить внутреннее приложение «StagingTool», которое сотрудники используют для тестирования ещё невыпущенных и скрытых функций операционной системы Windows 11.

Как правило, Microsoft тестирует экспериментальные фичи в публичных бета-версиях, однако ранее энтузиастам приходилось полагаться на сторонние инструменты, чтобы получить доступ к скрытым функциям, которые корпорация открыла не всем тестерам.

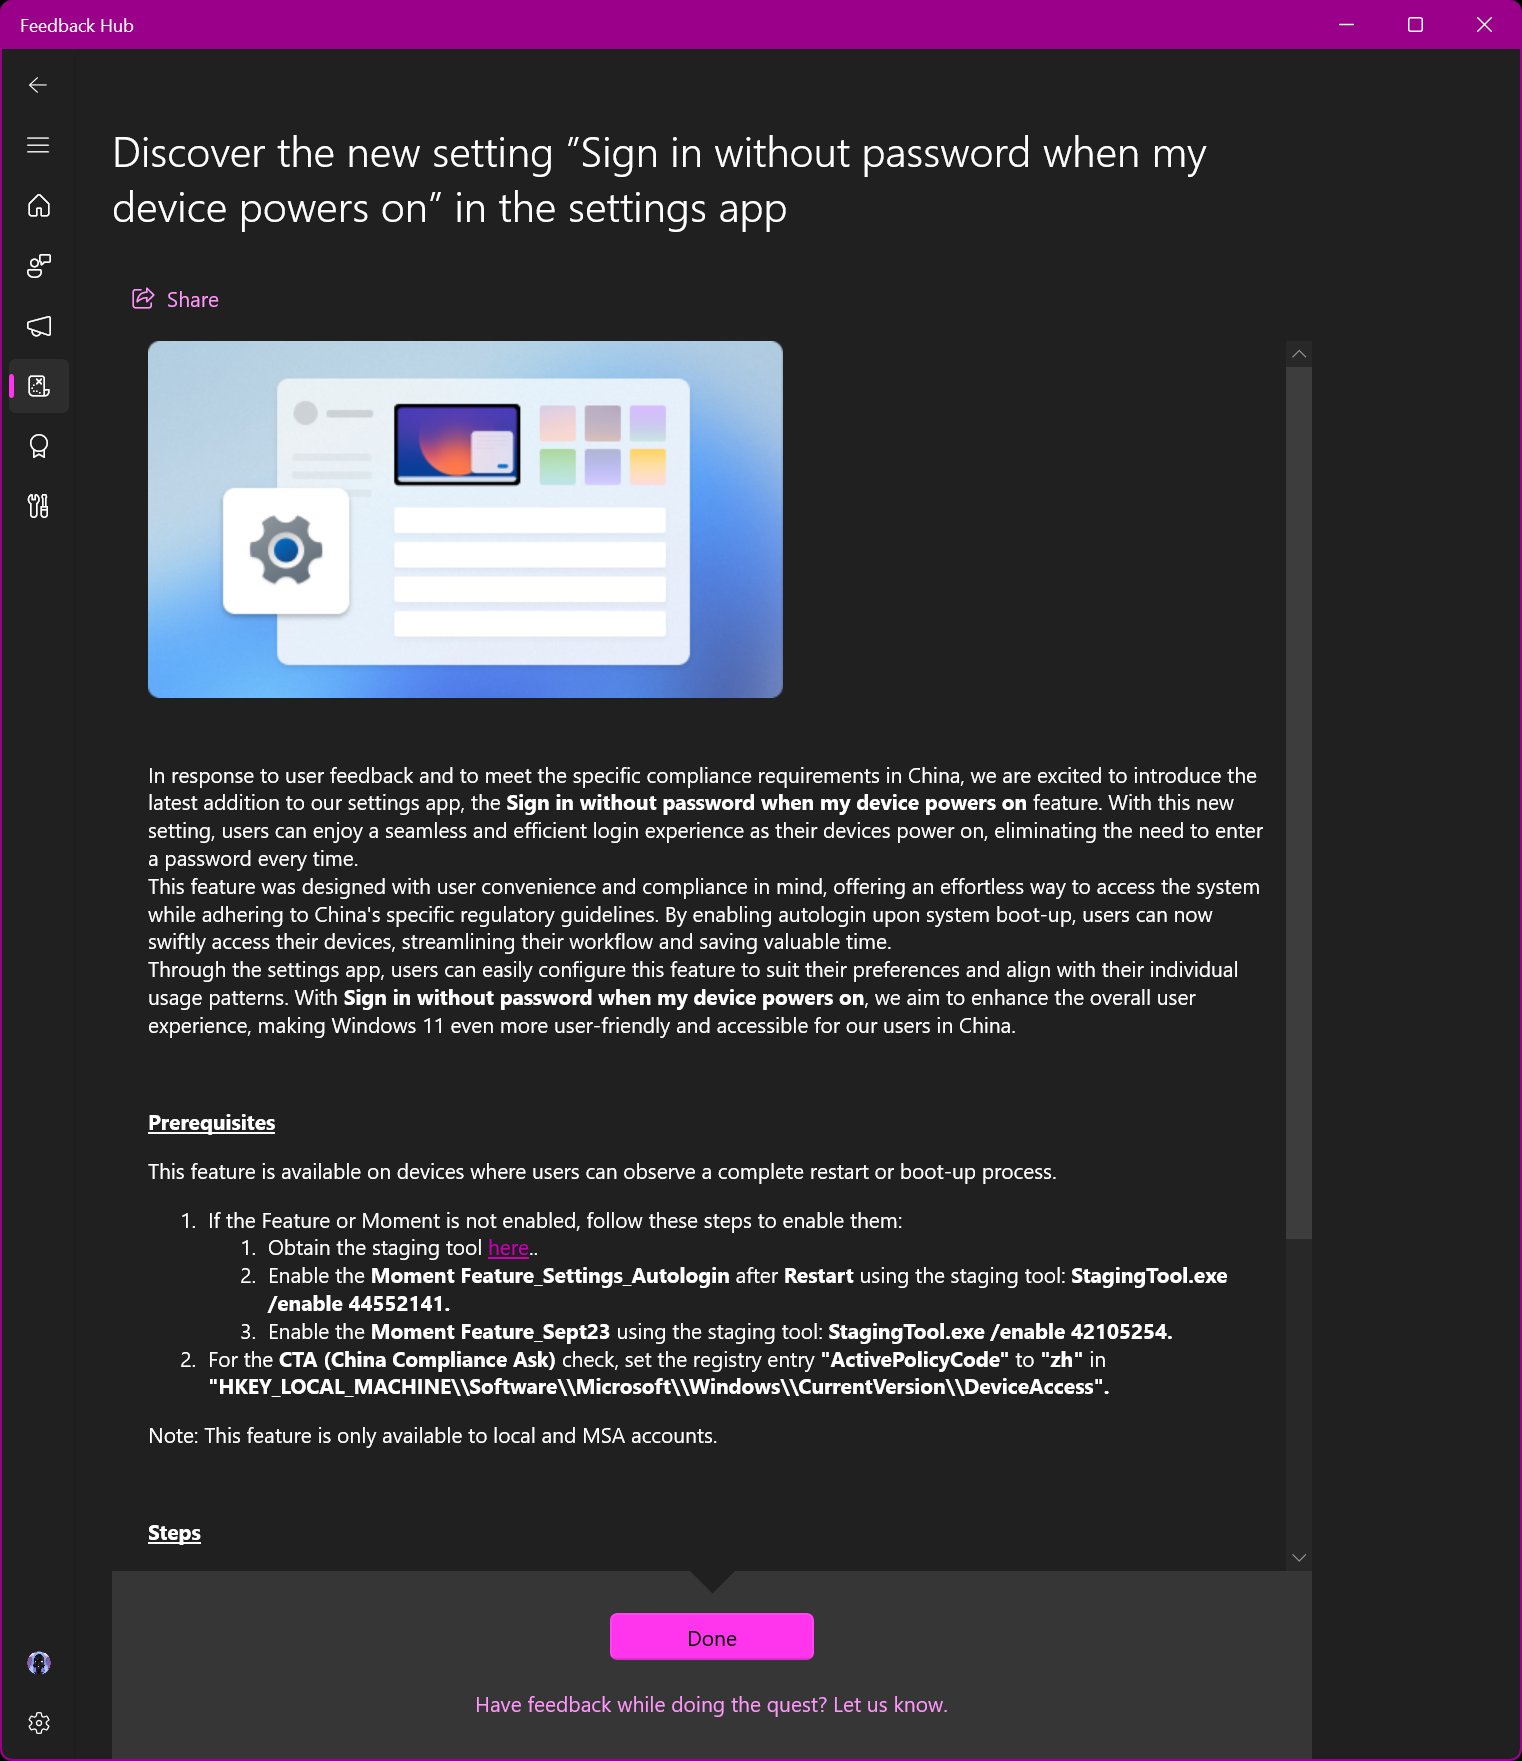
Случайный «выпуск» StagingTool произошёл во время мероприятия Microsoft, на котором сотрудники просили больше обратной связи от бета-тестеров Windows 11. Разработчики хотят, чтобы им помогли разобраться с оставшимися багами перед крупным обновлением.

Напомним, апдейт запланирован на сентябрь, а операционная система наконец получит нативную поддержку 7-Zip, RAR и GZ.

Пользователь Twitter/X под ником XenoPanther на днях опубликовал пост, в котором указал на валидные ссылки, ведущие на StagingTool:


Несмотря на то что Microsoft убрала утилиту из общего доступа спустя несколько часов, сообщество уже начало активно делиться StagingTool. Стоит отметить, что этот софт по функциональности очень похож на стороннее приложение ViveTool. Именно последним ранее пользовались энтузиасты для получения доступа к скрытым фичам.

StagingTool — инструмент командой строки, позволяющий включить отдельные возможности операционной системы.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru