



Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

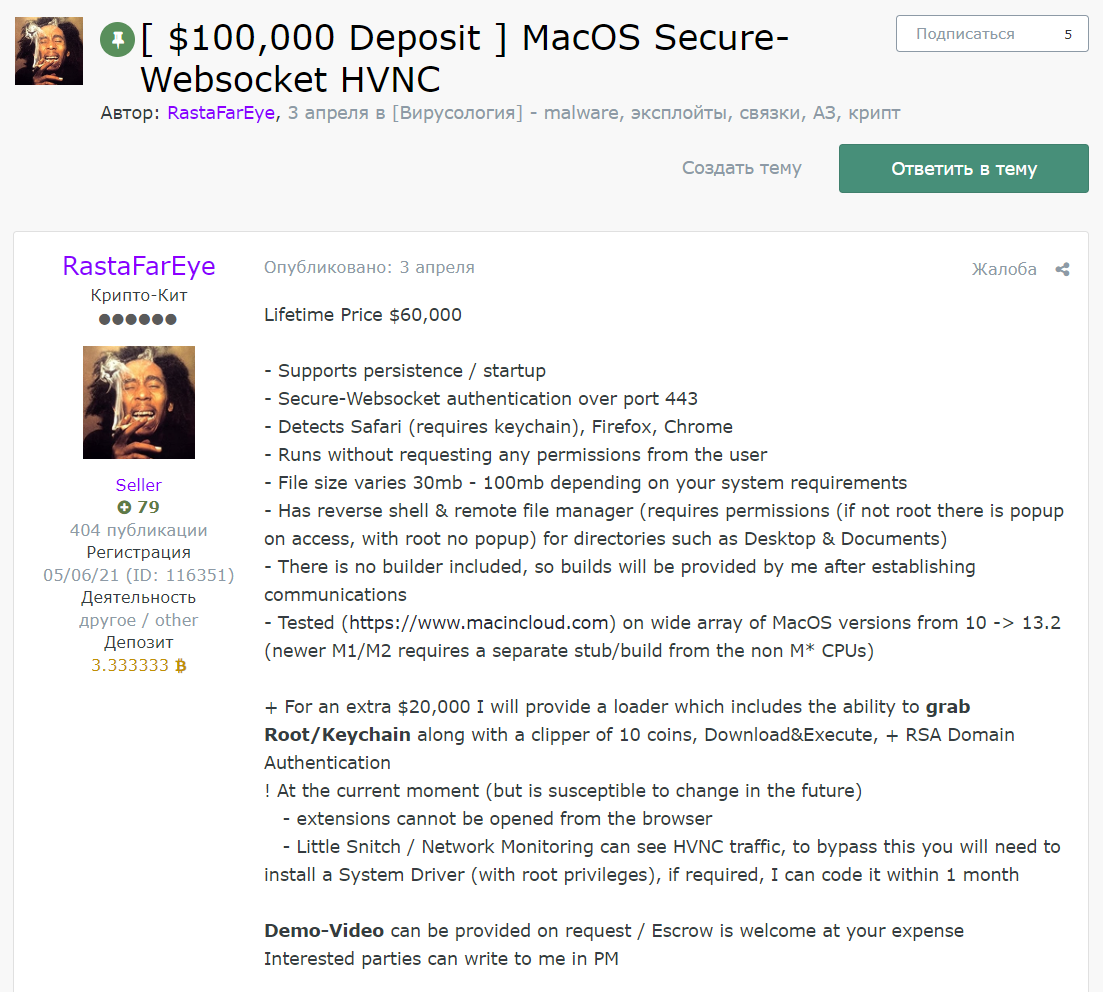
Недавно обнаруженная вредоносная программа, похищающая данные жертв, атакует пользователей macOS, используя Hidden Virtual Network Computing (hVNC). В дарквебе этот зловред можно приобрести за 60 тысяч долларов.

Принцип hVNC заключается в создании виртуального рабочего стола жертвы, благодаря чему злоумышленник может удаленно управлять зараженным устройством. Безобидная реализация — Virtual Network Computing (VNC)  — используется администраторами для обеспечение технической поддержки удаленных пользователей.

Как отметили исследователи из Guardz, новый macOS-вредонос появился на одном из русскоязычных форумов для киберпреступников — Exploit. Попав в систему, троян успешно препятствует удалению и выживает даже после перезагрузки.

«Эта вредоносная программа доступна с апреля, а последнее обновление датируется 13 июля. Авторы протестировали зловред на многих версиях macOS: с 10 по 13.2. На форуме программу распространяет пользователь с ником RastaFarEye», — пишут специалисты в отчете.

«К слову, этот RastaFarEye имеет богатый опыт вредоносной активности. Помимо прочего, он подготовил и Windows-вариант описанного вредоноса».

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru