



Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Родную функцию поиска в Windows можно использовать для загрузки произвольных пейлоадов с удалённых серверов. Другими словами, условные злоумышленники могут установить в ОС трояны вроде AsyncRAT и Remcos RAT.

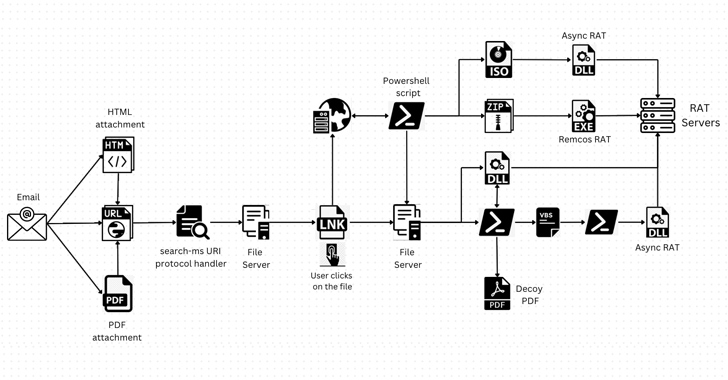
По словам исследователей из Trellix, новый вектор атаки опирается на обработчик протокола URI — «search-ms:». Этот обработчик позволяет приложениям и HTML-ссылкам запускать кастомный поиск в ОС, а также протокол «search:», отвечающий за вызов функции поиска на рабочем столе Windows.

«Представим: атакующие направляют пользователей на определённые веб-сайты, которые эксплуатируют “search-ms“ с помощью JavaScript. Эту технику даже можно переложить на вложения в формате HTML, что ещё больше расширяет поверхность атаки», — рассказывают исследователи Матханрадж Тангараджу и Сиджо Джейкоб.

В подобных атаках киберпреступники могут создать вредоносные электронные письма, в которых содержатся встроенные гиперссылки или HTML-вложения. Их цель — донести до пользователя URL, перейдя по которому тот попадёт на вредоносный сайт, где уже работает JavaScript, запускающий поиск на сервере злоумышленников.

Эксперты отмечают, что при клике на ссылке пользователь увидит сообщение «Открыть Проводник Windows?» Если он ответит утвердительно, отобразятся ярлыки вредоносных файлов, замаскированных под PDF-документы или другие известные форматы файлов.

«Все действия атакующих в этом случае направлены на введение жертвы в заблуждение и создание у него иллюзии безобидных локальных файлов. Это приведёт к тому, что пользователь с большой долей вероятности запустит файлы, даже не подозревая, что выполняет в системе вредоносный код».

При открытии замаскированных файлов они запускают вредоносную библиотеку (DLL) с помощью regsvr32.exe. Есть и другой вариант: активируются PowerShell-скрипты, которые в фоновом режиме скачивают дополнительные пейлоады.

В любом случае конечным шагом является установка в систему троянов AsyncRAT и Remcos RAT, открывающих операторам удалённый доступ к компьютеру жертвы.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru