



Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Раскрыты детали критической уязвимости в RouterOS, позволяющей повысить права доступа через Winbox или веб-интерфейс до суперадмина. Владельцам устройств MikroTik рекомендуется обновить софт до релиза 6.49.8 или последней сборки 7.x.

Согласно блог-записи VulnCheck, уязвимость CVE-2023-30799 (9,1 балла CVSS) вызвана возможностью повышения привилегий с уровня простого администратора до root-шелл. Эксплойт требует аутентификации и позволяет выполнить любой код в системе, в том числе с целью изменения ОС или сокрытия вредоносной активности.

Требование аутентификации в данном случае не преграда: в RouterOS вшит дефолтный аккаунт админа. В руководстве MikroTik по безопасности рекомендовано его удалить, однако пользователи часто игнорируют эти инструкции.

Более того, в сборках ниже RouterOS 6.49 заданный по умолчанию админ-пароль представляет собой пустую строку, и почти 60% роутеров MikroTik до сих пор его используют. При замене пароля RouterOS не подсказывает, как его усилить; в ней также не предусмотрена защита от брутфорса (исключение составляет SSH).

Первыми CVE-2023-30799 обнаружили год назад исследователи из Margin Research. На тот момент уязвимость еще не получила CVE-идентификатор — только PoC-эксплойт для виртуальной машины RouterOS x86, нареченный FOISted. Позднее в VulnCheck развили эту концепцию, распространив ее на оборудование MikroTik другой архитектуры (MIPS).

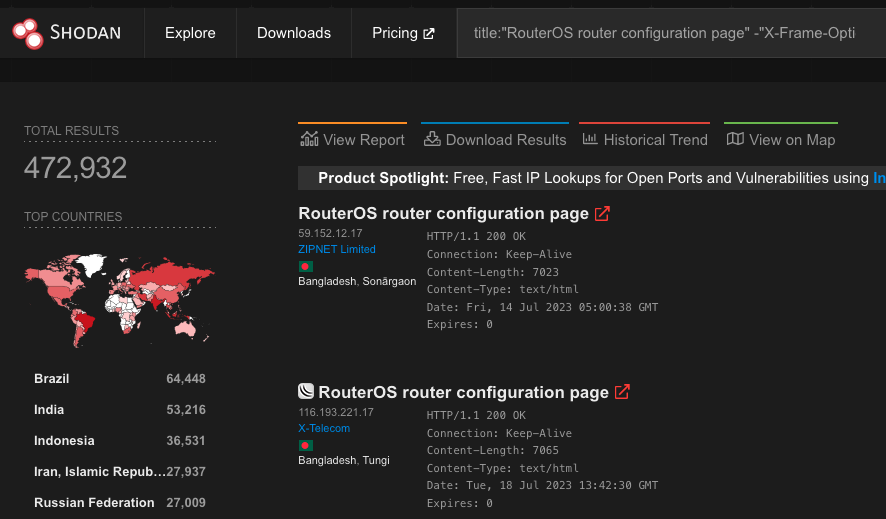
Патч для стабильной версии RouterOS вышел в октябре 2022 года (сборка 6.49.7), для ОС с долгосрочной техподдержкой — лишь в этом месяце (6.49.8), да и то благодаря настойчивости ИБ-исследователей. Поиск через Shodan выявил около 500 тыс. роутеров MikroTik с доступной по HTTP панелью управления, а также более 900 тыс. устройств с открытым портом Winbox.


Пользователям рекомендуется как можно скорее обновить прошивки или как минимум принять меры для предотвращения эксплойта:

  • убрать админ-интерфейсы из интернета;
  • ограничить вход для пользователей с помощью белых списков IP;
  • отключить Winbox и использовать только SSH;
  • в настройках SSH выставить аутентификацию на базе ключей RSA вместо паролей.

Латвийская MikroTik часто медлит с латанием дыр, и авторам опасных находок приходится многократно напоминать о прорехе, чтобы добиться положительного результата. Пользовательская база вендора обширна (свыше 2 млн устройств), и последствия в таких случаях бывают плачевными: массовый взлом и мобилизация в ботнет, используемый, к примеру, для проведения DDoS-атак.

«Роутеры Mikrotik весьма популярны в различных рыночных сегментах, но действительно в них отсутствует целый ряд механизмов безопасности, которые реализованы в более дорогих устройствах, — отметил в комментарии для Anti-malware.ru руководитель группы защиты инфраструктурных ИТ компании «Газинформсервис» Сергей Полунин. — В то же время сами администраторы продолжают управлять ими, использую дефолтную учетную запись, открывая интерфейсы управления для удаленного доступа. В такой ситуация выявленная уязвимость представляет реальную опасность, хотя реализация угрозы будет весьма нетривиальна».

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru