



Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Раскрыты детали критической уязвимости в RouterOS, позволяющей повысить права доступа через Winbox или веб-интерфейс до суперадмина. Владельцам устройств MikroTik рекомендуется обновить софт до релиза 6.49.8 или последней сборки 7.x.

Согласно блог-записи VulnCheck, уязвимость CVE-2023-30799 (9,1 балла CVSS) вызвана возможностью повышения привилегий с уровня простого администратора до root-шелл. Эксплойт требует аутентификации и позволяет выполнить любой код в системе, в том числе с целью изменения ОС или сокрытия вредоносной активности.

Требование аутентификации в данном случае не преграда: в RouterOS вшит дефолтный аккаунт админа. В руководстве MikroTik по безопасности рекомендовано его удалить, однако пользователи часто игнорируют эти инструкции.

Более того, в сборках ниже RouterOS 6.49 заданный по умолчанию админ-пароль представляет собой пустую строку, и почти 60% роутеров MikroTik до сих пор его используют. При замене пароля RouterOS не подсказывает, как его усилить; в ней также не предусмотрена защита от брутфорса (исключение составляет SSH).

Первыми CVE-2023-30799 обнаружили год назад исследователи из Margin Research. На тот момент уязвимость еще не получила CVE-идентификатор — только PoC-эксплойт для виртуальной машины RouterOS x86, нареченный FOISted. Позднее в VulnCheck развили эту концепцию, распространив ее на оборудование MikroTik другой архитектуры (MIPS).

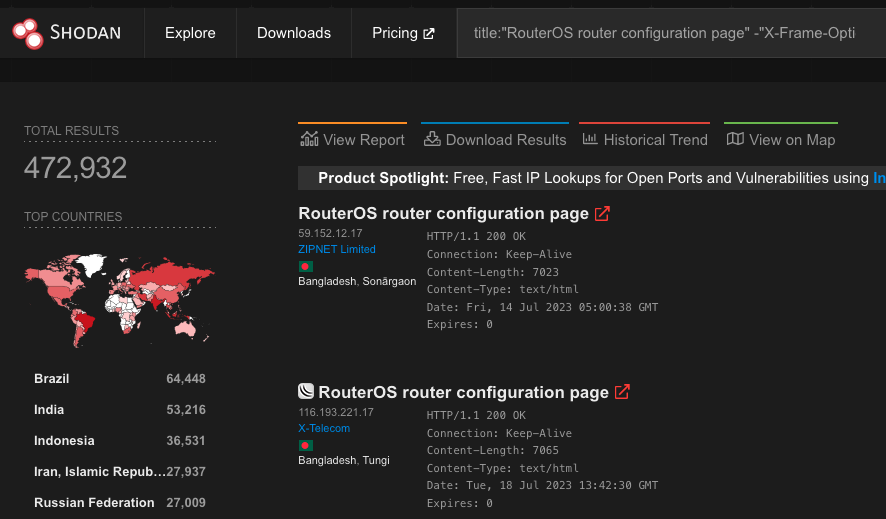
Патч для стабильной версии RouterOS вышел в октябре 2022 года (сборка 6.49.7), для ОС с долгосрочной техподдержкой — лишь в этом месяце (6.49.8), да и то благодаря настойчивости ИБ-исследователей. Поиск через Shodan выявил около 500 тыс. роутеров MikroTik с доступной по HTTP панелью управления, а также более 900 тыс. устройств с открытым портом Winbox.


Пользователям рекомендуется как можно скорее обновить прошивки или как минимум принять меры для предотвращения эксплойта:

  • убрать админ-интерфейсы из интернета;
  • ограничить вход для пользователей с помощью белых списков IP;
  • отключить Winbox и использовать только SSH;
  • в настройках SSH выставить аутентификацию на базе ключей RSA вместо паролей.

Латвийская MikroTik часто медлит с латанием дыр, и авторам опасных находок приходится многократно напоминать о прорехе, чтобы добиться положительного результата. Пользовательская база вендора обширна (свыше 2 млн устройств), и последствия в таких случаях бывают плачевными: массовый взлом и мобилизация в ботнет, используемый, к примеру, для проведения DDoS-атак.

«Роутеры Mikrotik весьма популярны в различных рыночных сегментах, но действительно в них отсутствует целый ряд механизмов безопасности, которые реализованы в более дорогих устройствах, — отметил в комментарии для Anti-malware.ru руководитель группы защиты инфраструктурных ИТ компании «Газинформсервис» Сергей Полунин. — В то же время сами администраторы продолжают управлять ими, использую дефолтную учетную запись, открывая интерфейсы управления для удаленного доступа. В такой ситуация выявленная уязвимость представляет реальную опасность, хотя реализация угрозы будет весьма нетривиальна».

Подпишитесь на новости

Полностью российский электромобиль пообещали через один-два года

Первый полностью отечественный электромобиль может появиться в России уже в течение ближайших двух лет. Такой прогноз озвучил академик РАН Евгений Антипов на форуме «Наука будущего — наука молодых» в Нижнем Новгороде. Оптимизм учёного подпитывает мировой рынок: электрокары уже составляют около четверти выпускаемых легковых автомобилей, а лидируют по продажам Китай, Евросоюз и США.

Аккумуляторы постепенно дешевеют, поэтому ценник электромобиля больше не выглядит таким космическим, как на заре Tesla.

В России тем временем разворачивается производство литий-ионных батарей. Уже запущена гигафабрика «Росатома» мощностью 4 ГВт·ч в год, ещё два предприятия должны заработать в Красной Пахре и Долгопрудном.

По оценке Антипова, к 2027 году совокупная мощность достигнет 13 ГВт·ч — теоретически этого хватит примерно на 200 тыс. электромобилей ежегодно.

Правда, в словосочетании полностью отечественный пока имеется небольшая китайская деталь размером с технологическую цепочку. Действующие предприятия используют китайские технологии, оборудование и материалы.

Российским аккумулятор станет только тогда, когда ключевые компоненты для него начнут серийно производить внутри страны. Сейчас отечественные электромобили и электробусы уже выпускаются, но батареи в них остаются импортными.

Поэтому прогноз академика — не утверждённый срок автопроизводителя, а оценка того, когда российская промышленность сможет собрать всю цепочку у себя.

Есть и ещё один вызов: безопасность катодных материалов. При определённых условиях они могут быть взрывоопасны, поэтому химикам предстоит сделать батареи не только российскими, но и достаточно безопасными.

RSS: Новости на портале Anti-Malware.ru