



Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Ключ подписи Microsoft, который удалось утащить китайской кибергруппировке Storm-0558, открыл им доступ не только к аккаунтам Exchange Online и Outlook.com, как ранее заявляла корпорация. Специалисты Wiz решили докопаться до сути киберинцидента.

12 июля Microsoft подтвердила, что киберпреступникам удалось скомпрометировать учетные записи Exchange Online and Azure Active Directory (AD), принадлежащие более двадцати организациям. Сообщалось, что злоумышленники использовали уже пропатченную уязвимость в GetAccessTokenForResourceAPI.

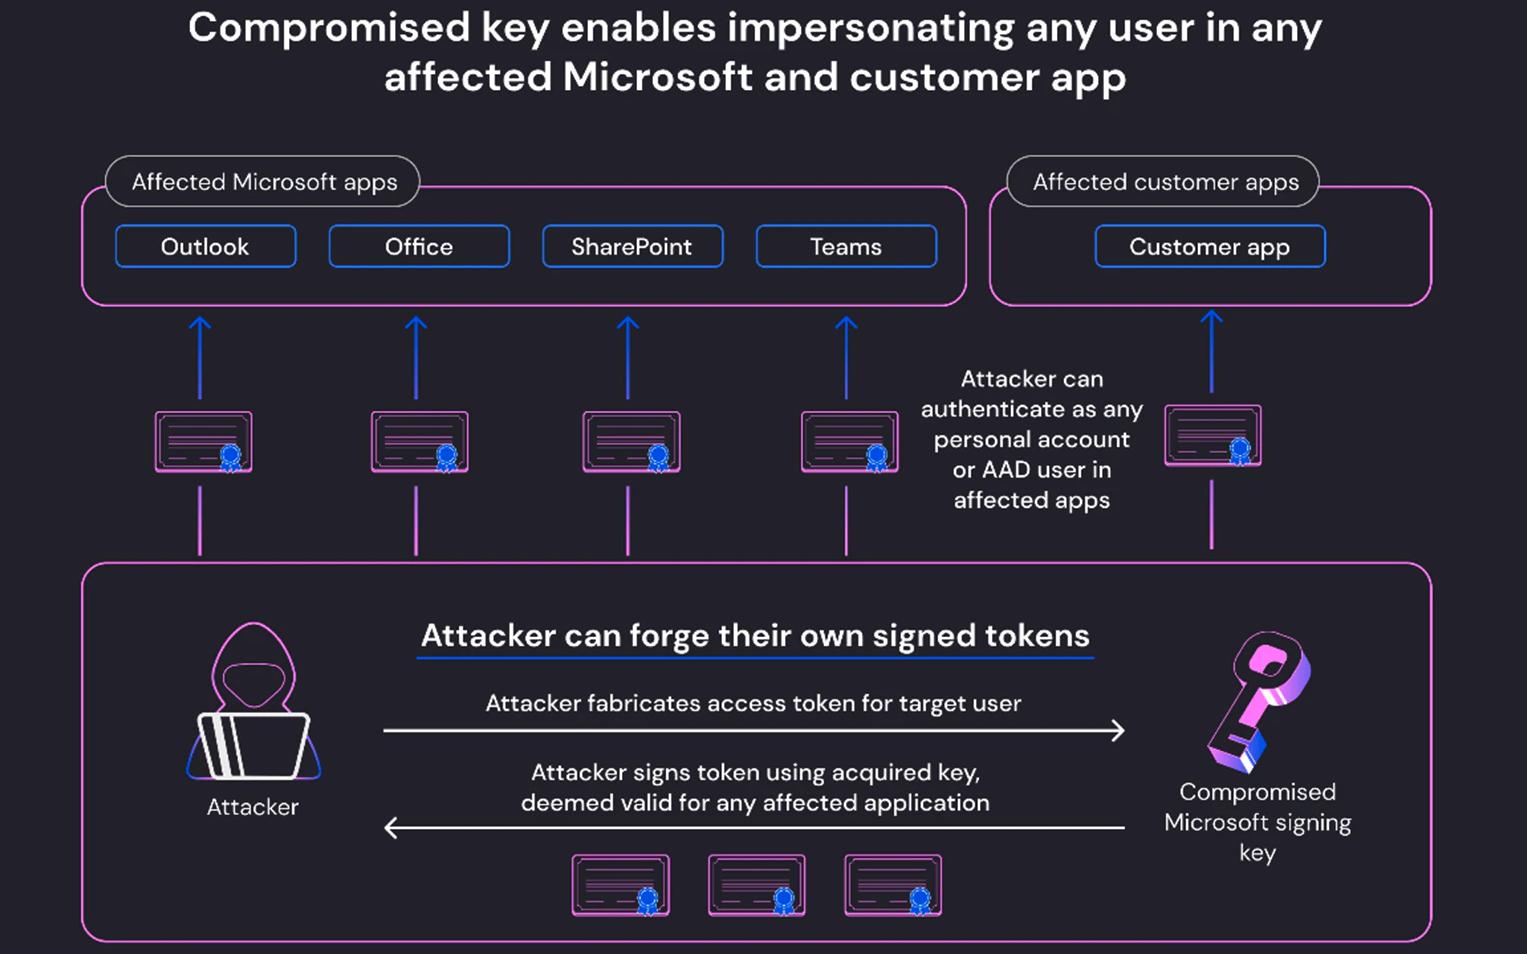
Брешь позволила атакующим подделать подписанные токены доступа и выдать себя за владельцев аккаунтов целевых организаций.

Однако один из специалистов компании Wiz Шир Тамари на днях заявил, что атака затронула все приложения Azure AD, использующие OpenID v2.0. Дело в том, что украденный ключ способен подписать любой токен доступа OpenID v2.0 для персональных аккаунтов (например, Xbox и Skype).

В Wiz также уточнили, что злоумышленники могли использовать ключ Microsoft, выдавая себя за любой аккаунт внутри любого затронутого приложения.

«Это касается и таких проектов, как Outlook, SharePoint, OneDrive и Teams, а также клиентских приложений, поддерживающих аутентификацию Microsoft. Злоумышленник с ключом подписи AAD — самый мощный атакующий, которого только можно представить, поскольку у него будет доступ практически к любому приложению», — продолжает Тамари.


В качестве ответных мер Microsoft отозвала все валидные ключи подписи MSA, чтобы наверняка закрыть злоумышленникам доступ к другим скомпрометированным данным.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru