



Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

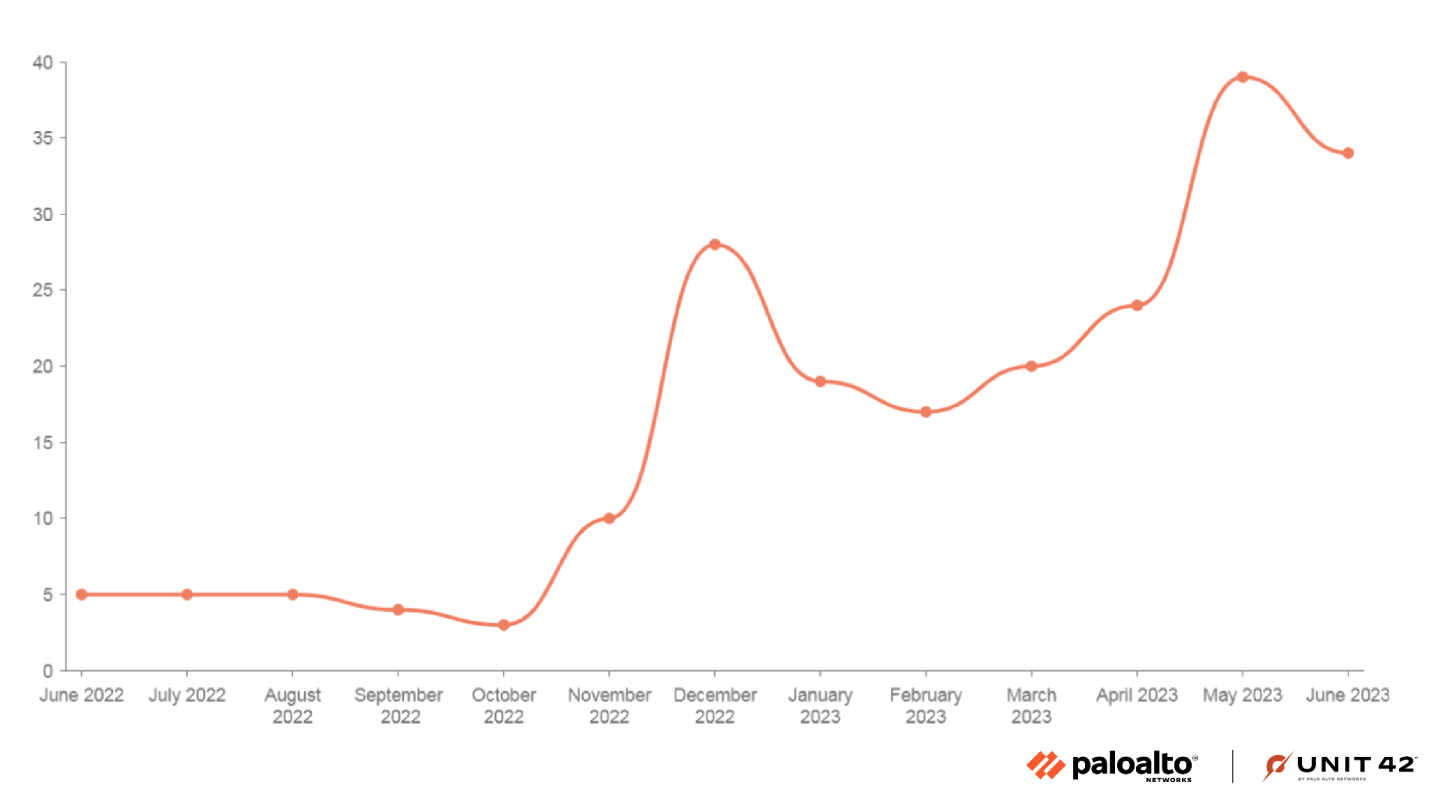
Эксперты Palo Alto Networks фиксируют резкий рост активности Mallox: за полгода число атак шифровальщика возросло на 174%. Для проникновения в сети злоумышленники брутфорсят серверы MS-SQL, подбирая пароль по списку известных или ходовых вариантов.

Криминальная группировка, стоящая за Mallox, объявилась в интернете в середине 2021 года. Как и многие коллеги по цеху, вымогатели используют двойную схему шантажа: до шифрования воруют данные и угрожают опубликовать их, если жертва откажется платить. Сайт утечек, специально созданный для такой расправы, расположен в сети Tor.

В арсенале кибергруппы имеются и другие варианты шифровальщика: TargetCompany, Tohnichi, Fargo, Xollam. Полтора года сообщники сами проводили атаки, отдавая предпочтение таким сферам, как промышленное производство, торговля и профессиональные услуги.

В этом году они решили расширяться и объявили набор аффилиатов для RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) на основе Mallox. Судя по динамике попыток атаки, рекрутинг оказался успешным.


Вход в сети через словарную атаку на MS-SQL — характерная особенность данной кибергруппы; у нее даже появились подражатели — например, операторы новичка Trigona. Исключение составляет Xollam: его распространяют через спам-рассылки в виде файлов OneNote.

Получив доступ к серверу, взломщики из консоли подают команду PowerShell на загрузку пейлоада с удаленного хоста. Вредонос вначале пытается прибить все мешающие ему процессы, удалить теневые копии Windows, очистить журналы событий, нейтрализовать антивирусы, обойти утилиту Raccine (предназначена для противодействия ransomware-атакам).

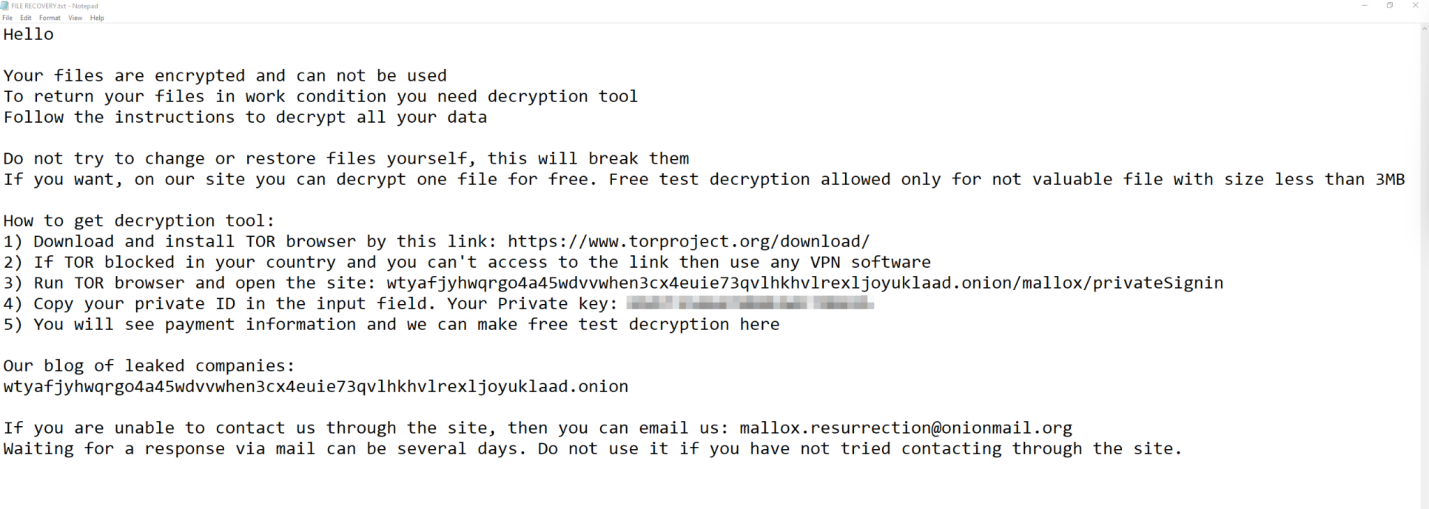
Подготовив почву, Mallox приступает к шифрованию, пуская в ход алгоритм ChaCha20. К имени зашифрованных файлов добавляется расширение .malox, в папки с такими объектами сбрасывается записка с требованием выкупа. По окончании процесса зловред удаляет себя.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru