



Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Минувшей весной специалисты Центра кибербезопасности F.A.C.C.T. выявили в рунете очередную криптоджекинг-кампанию. В качестве ловушки использовался сайт-словарь синонимов русского языка, ежемесячно собирающий более 5 млн визитов.

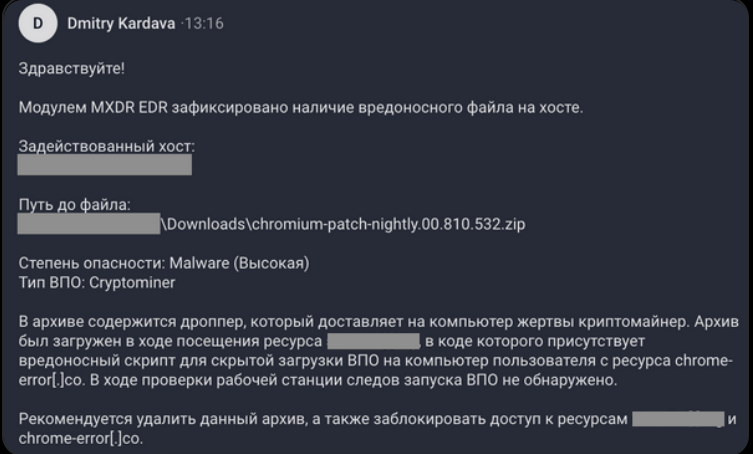
Поводом для расследования послужили вредоносные архивы, обнаруженные решением F.A.C.C.T. MXDR на рабочих станциях Windows нескольких компаний-клиентов. Имена файлов выглядели подозрительно: chromium-patch-nightly.00.<три случайных цифры>.<три случайных цифры>.zip.

Анализ показал, что во всех случаях сторонний объект скачивался в папку загрузок (Downloads). Источник помогли выявить артефакты браузера, им оказался популярный русскоязычный сайт-словарь: злоумышленники внедрили скрипт, запускающий процесс установки майнера на компьютерах посетителей.

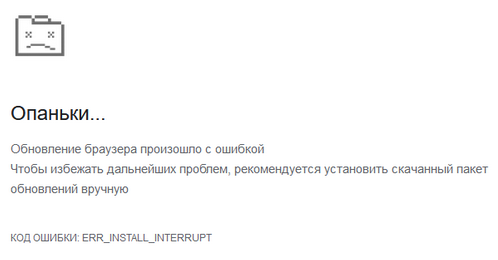
Перейдя на ресурс, чтобы подобрать синоним, визитер видел страницу ошибки Google Chrome. Параллельно в неотображаемый iframe загружался вредоносный архив с сайта chrome-error[.]co. Примечательно, что ссылка на файл, отправляемая на хост посетителя, создается на лету и через четыре секунды уничтожается.


В коде страницы <сайт словаря>/s/<слово> эксперты обнаружили функциональный блок, отвечающий за подгрузку скрипта с IPFS-узла, доступного через Pinata Cloud, а также его исполнение. Этот сценарий скачивает другой скрипт, который проверяет тип ОС и браузера, и, если это Windows и Chrome, подгружает blob-объект (через тот же шлюз Pinata) для отображения обманной страницы-ошибки.

Вредоносный архив содержит дроппер криптомайнера — payload.exe, который после скачивания переименовывается в chromium-patch-nightly.*.exe. Следы его запуска на зараженных хостах (в журналах событий) отсутствовали — по всей видимости, из-за того, что EDR-агент в составе F.A.C.C.T. MXDR автоматом заблокировал исполнение и переместил вредоносный файл в карантин.

Во избежание развития инцидента исследователи провели оповещение клиентов, предоставив общий контекст и рекомендации. Вредоносный скрипт уже убран с сайта-словаря, и популярный ресурс больше не опасен.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru