



Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

В облаках объявился самоходный вредонос, использующий каналы файлообмена. Новый сетевой червь, которого в Palo Alto Networks нарекли P2PInfect, написан на Rust и нацелен на серверы Redis, работающие под управлением Linux или Windows.

Заражение происходит через эксплойт уязвимости CVE-2022-0543 (побег из Lua-песочницы, 10 баллов CVSS), которую используют также боты Redigo, Muhstik и HeadCrab. При запуске начальный пейлоад подключается к своей p2p-сети и загружает дополнительные бинарники, в том числе сканер для выявления других хостов, пригодных для эксплойта.

В ходе анализа был выявлен PowerShell-скрипт, помогающий установить и поддерживать связь с другими пирами. Для защиты C2-коммуникаций такие узлы используют TLS 1.3; номер p2p-порта непостоянен: таким образом ботоводы пытаются во избежать блокировок и фильтрации на файрволе.


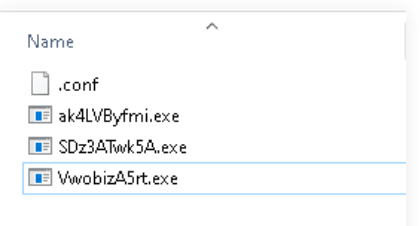
На Windows-машины также загружается модуль Monitor — для самообновления и запуска новых версий зловреда. Файл записывается как cmd.exe в папку \AppData\Local\Temp\, туда же потом загружаются все апдейты.


Конечная цель построения ботнета на базе P2PInfect неясна. В исходниках вредоносного тулкита было обнаружено слово miner, но явных свидетельств скрытной добычи криптовалюты исследователи не нашли.

За последние две недели эксперты насчитали в интернете более 307 тыс. уникальных экземпляров Redis. В 934 случаях возникло подозрение, что сервер уязвим к атакам P2PInfect.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru