



Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Опция деактивации WhatsApp подвела под DoS-удар 2 млрд пользователей

Как оказалось, деактивировать WhatsApp-аккаунт письмом в техподдержку может не только владелец, но и все, у кого записан его телефон. Такую просьбу можно многократно отправлять с любого имейл-адреса и устроить своей жертве месячник отказа в обслуживании.

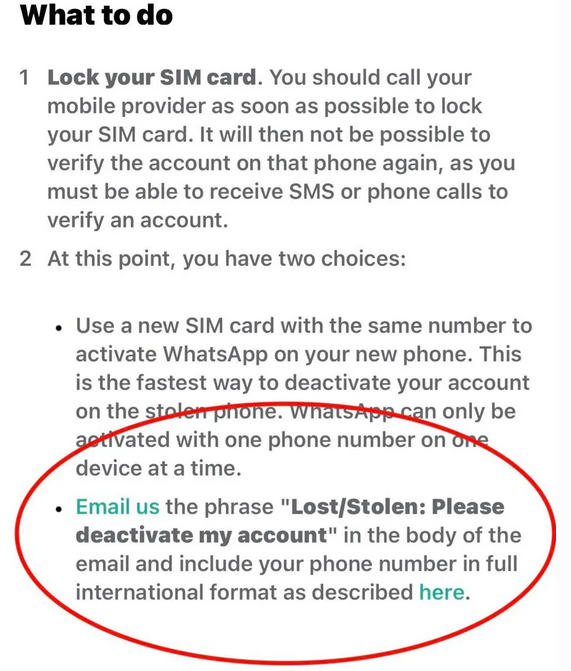
Деактивация учетной записи WhatsApp используется в тех случаях, когда телефон потерян или украден. Процедура проста: пользователь отправляет на адрес техподдержки письмо с ключевой фразой «потеря/кража, пожалуйста, деактивируйте аккаунт» и номером телефона, и доступ блокируется на 30 дней.


В течение этого периода контакты будут по-прежнему видеть профиль владельца и слать ему сообщения. Их можно будет потом прочесть, повторно активировав аккаунт на другом устройстве (запуск приложения > вход). Если этого не сделать, по окончании срока «подвешенный» аккаунт удалится.

Простота этой процедуры и смутила Джейка Мура (Jake Moore), эксперта-криминалиста и консультанта ESET по вопросам кибербезопасности. Недоброжелатель, которому известен твой номер телефона, сможет с легкостью вместо тебя запросить деактивацию аккаунта, используя произвольный адрес отправителя. А если написать скрипт для автоматизации запросов, можно провести DoS-атаку длительностью в 30 дней.

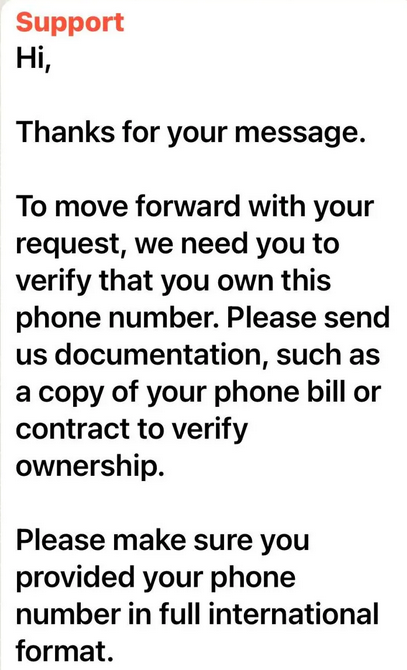
О своем открытии эксперт рассказал в Twitter, предупредив пользователей популярного мессенджера об угрозе. Похоже, что его инициатива возымела свое действие: опцию деактивации через техподдержку вначале отключили, затем такие запросы стали возвращать подтверждение получения, а теперь WhatsApp дополнительно просит представить документ в подтверждение права на указанный номер телефона.


Тем не менее проблема осталась, и юзерам, потерявшим мобильный телефон, придется блокировать симку или само устройство с помощью соответствующей опции. В качестве альтернативы Мур советует включить в WhatsApp двухфакторную аутентификацию (2FA, по умолчанию неактивна): в этом случае деактивация аккаунта через техподдержку возможна только с привязанного имейл-адреса.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru