



LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

LokiBot начал использовать дыры в Microsoft Word, среди которых Follina

Вредоносные документы в формате Microsoft Word эксплуатируют известные уязвимости для распространения печально известной вредоносной программы LokiBot. На фишинговые атаки обратили внимание исследователи из Fortinet FortiGuard Labs.

В отчете специалисты напоминают, что LokiBot (он же Loki PWS) ворует информацию жертв с 2015 года.

«В основном операторы вредоноса атакуют системы Windows и пытаются собрать с целевых устройств как можно больше конфиденциальных данных», — пишет Fortinet FortiGuard Labs.

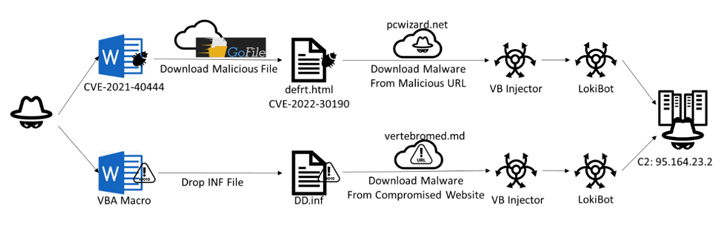
В мае 2023 года LokiBot начал использовать уязвимости CVE-2021-40444 и CVE-2022-30190 (Follina) для выполнения вредоносного кода на компьютерах жертв.

Word-файл, эксплуатирующий CVE-2021-40444, содержит внешнюю ссылку GoFile внутри XML, которая ведет на загрузку файла в формате HTML. Последний уже использует Follina для скачивания второго пейлоада, задача которого — расшифровывать и запустить в системе LokiBot.

Вредонос содержит модуль инжектора, способного детектировать отладчики и виртуальную среду.


Есть и еще один вектор, который исследователи отметили в недавних атаках. Все тоже начинается с документа Word, однако он содержит встроенный VBA-скрипт, выполняющий макрос с помощью функций «Auto_Open» и «Document_Open».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru