



Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Android-вредоносы попадают на смартфоны пользователей через WebAPK

Киберпреступники используют технологию WebAPK для установки вредоносных приложений на Android-смартфоны пользователей. После попадания на устройства такие программы собирают персональные данные жертвы.

О новом векторе атаки рассказали исследователи из CSIRT KNF. В опубликованном отчёте специалисты описывают действия злоумышленников так:

«Атака начинается с СМС-сообщения, призывающего пользователя обновить банковское приложение. В этом сообщении есть ссылка, ведущая на веб-ресурс, который поддерживает WebAPK. Именно с помощью этой технологии происходит установка на смартфон вредоноса».

Загруженный софт имитирует официальное приложение PKO Bank Polski — крупнейшего банка Польши с центральным офисом в Варшаве. Польская ИБ-компания RIFFSEC также упоминает атаки в одном из своих твитов.

Как известно, WebAPK позволяет пользователям устанавливать на устройства так называемые «прогрессивные веб-приложения» (progressive web app, PWA) без необходимости загружать их из Google Play Store.

«Когда владелец мобильного устройства устанавливает PWA в Google Chrome с помощью WebAPK, сервер подписывает APK. Процесс занимает определённое время, зато после этого браузер автоматически инсталлирует на устройство приложение», — объясняет сама Google в документации.

«Если имеется подпись APK от доверенных разработчиков, девайс устанавливает софт без отключения системы безопасности».

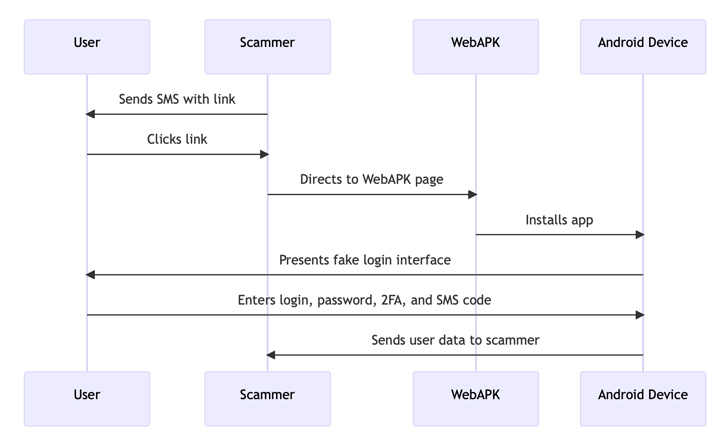
Согласно описанию специалистов, схема новых атак киберпреступников, использующих WebAPK, выглядит следующим образом:


Пакет фейкового банковского приложения проходит под именем «org.chromium.webapk.a798467883c056fed_v2». После установки софт требует ввести учётные данные и код двухфакторной аутентификации (2FA), которые сразу отправляются операторам.

Таким атакам сложно противостоять, отметили в CSIRT KNF, прежде всего потому, что на каждом девайсе WebAPK-приложения будут генерировать разные имена пакетов и контрольные суммы. Они динамически создаются движком Chrome, что затрудняет формирование индикаторов компрометации (IoC).

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru