



Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

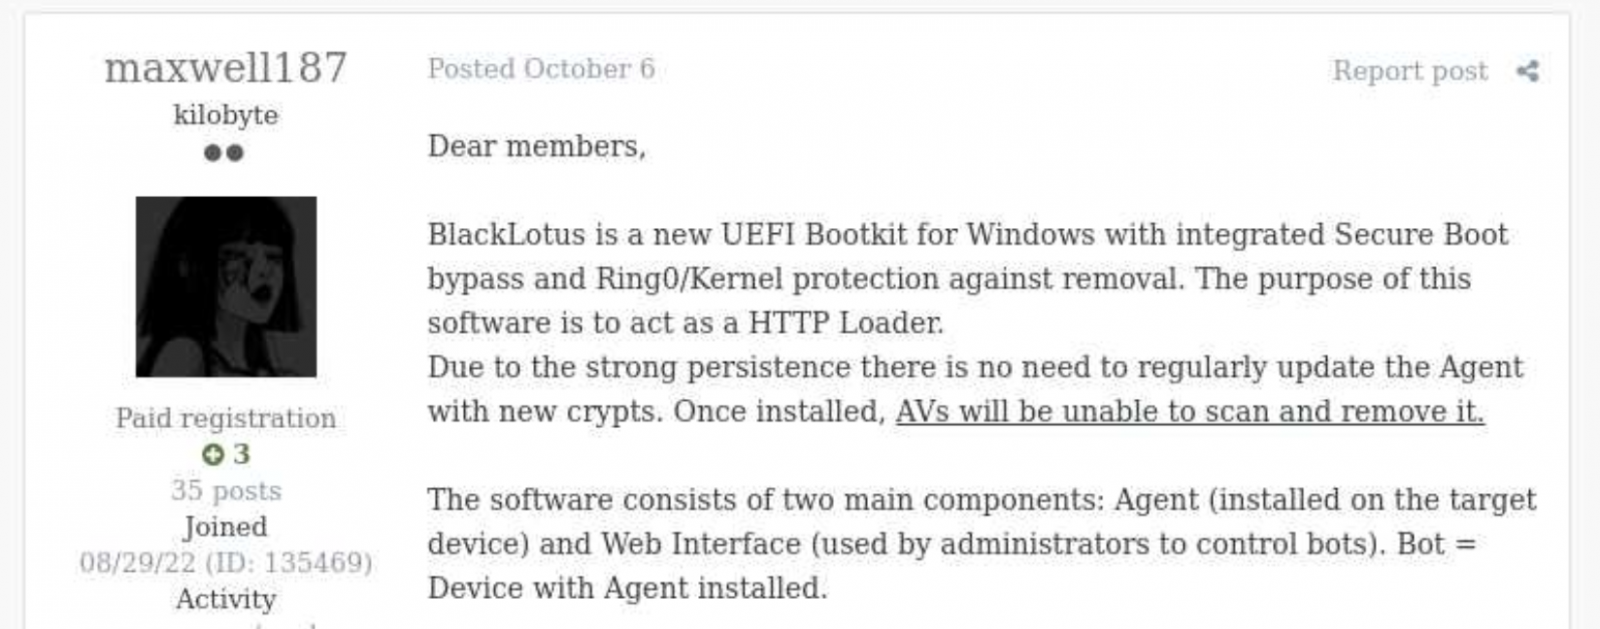
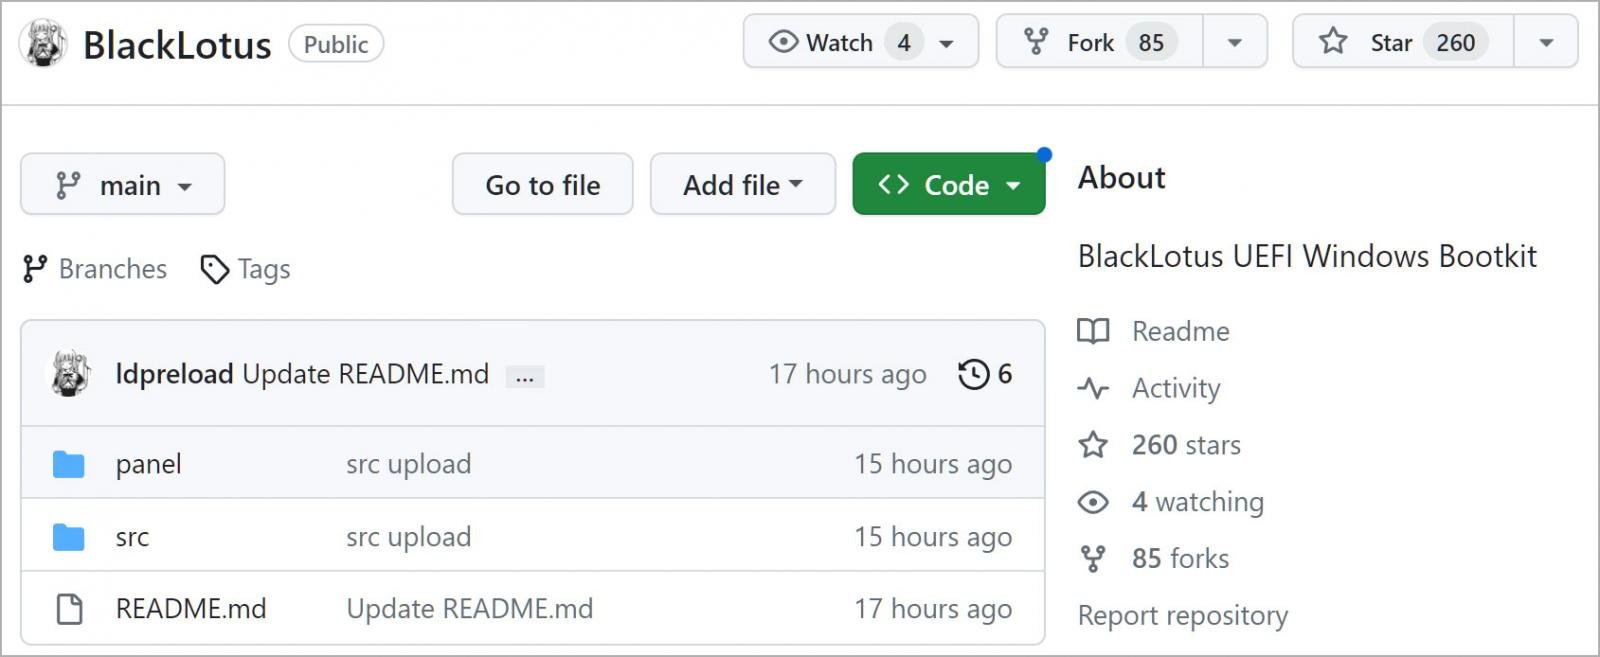
Исходный код печально известного UEFI-буткита BlackLotus просочился в Сеть. Теперь специалисты могут подробно изучить вредоноса, нагоняющего страх на корпорации и госструктуры.

BlackLotus — известный буткит, одной из важнейших особенностей которого является возможность обхода защитного слоя безопасной загрузки (Secure Boot) на полностью пропатченных системах Windows 11.

Имея возможность уходить от антивирусных продуктов и глубоко укореняться в ОС, «черный лотос» выполняет пейлоады с наивысшими правами. Кроме того, буткит способен вмешиваться в работу функции защиты данных — BitLocker, а также мешать встроенному антивирусу Microsoft Defender и HVCI (проверка целостности кода).

Как мы писали в начале марта, BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11. Изначально он использовал уязвимость «Baton Drop» (CVE-2022-21894), которую Microsoft устранила с выходом январских патчей в 2022 году. Тем не менее лазейка, оставшаяся после заплаток, позволила вредоносу и дальше заражать системы.

Раньше BlackLotus продавался на форумах для киберпреступников за 5000 долларов. Заплатив эту сумму, любой «хакер» с любым уровнем подготовки мог получить доступ к инструменту, больше подходящему профессиональным кибергруппировкам. Однако исходный код буткита авторы держали в секрете.


А вчера специалисты компании Binarly нашли «сорсы» BlackLotus на GitHub. Код опубликовал пользователь с ником «Yukari». Как отметил Yukari, выложенные фрагменты модифицировали, чтобы убрать эксплуатацию бреши Baton Drop.


«Слитый код — неполный. Он содержит в основном части руткита и буткита, обходящий Secure Boot», — отметил сооснователь и генеральный директор Binarly Алекс Матросов.

Напомним, в апреле Microsoft объяснила, как выявить атаку UEFI-буткита BlackLotus.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru