



Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

Исходный код UEFI-буткита BlackLotus теперь доступен на GitHub

Исходный код печально известного UEFI-буткита BlackLotus просочился в Сеть. Теперь специалисты могут подробно изучить вредоноса, нагоняющего страх на корпорации и госструктуры.

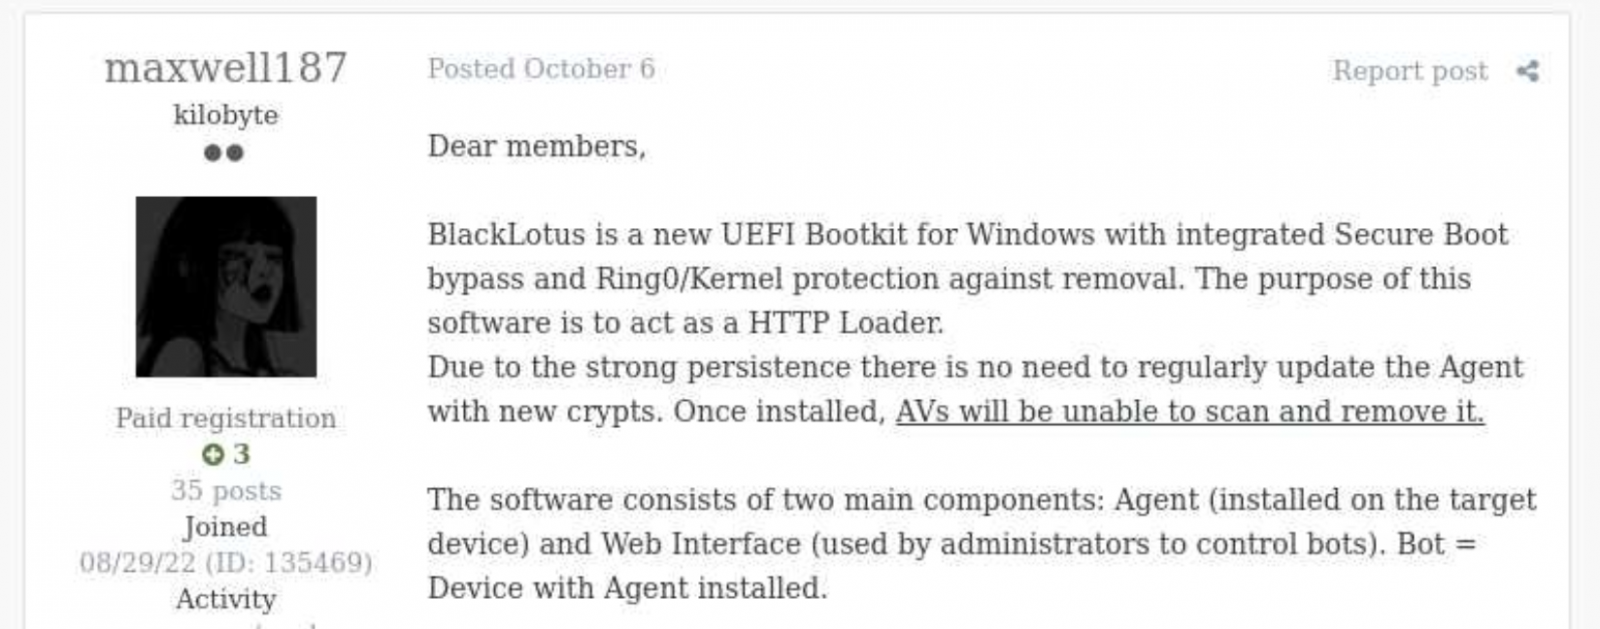
BlackLotus — известный буткит, одной из важнейших особенностей которого является возможность обхода защитного слоя безопасной загрузки (Secure Boot) на полностью пропатченных системах Windows 11.

Имея возможность уходить от антивирусных продуктов и глубоко укореняться в ОС, «черный лотос» выполняет пейлоады с наивысшими правами. Кроме того, буткит способен вмешиваться в работу функции защиты данных — BitLocker, а также мешать встроенному антивирусу Microsoft Defender и HVCI (проверка целостности кода).

Как мы писали в начале марта, BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11. Изначально он использовал уязвимость «Baton Drop» (CVE-2022-21894), которую Microsoft устранила с выходом январских патчей в 2022 году. Тем не менее лазейка, оставшаяся после заплаток, позволила вредоносу и дальше заражать системы.

Раньше BlackLotus продавался на форумах для киберпреступников за 5000 долларов. Заплатив эту сумму, любой «хакер» с любым уровнем подготовки мог получить доступ к инструменту, больше подходящему профессиональным кибергруппировкам. Однако исходный код буткита авторы держали в секрете.


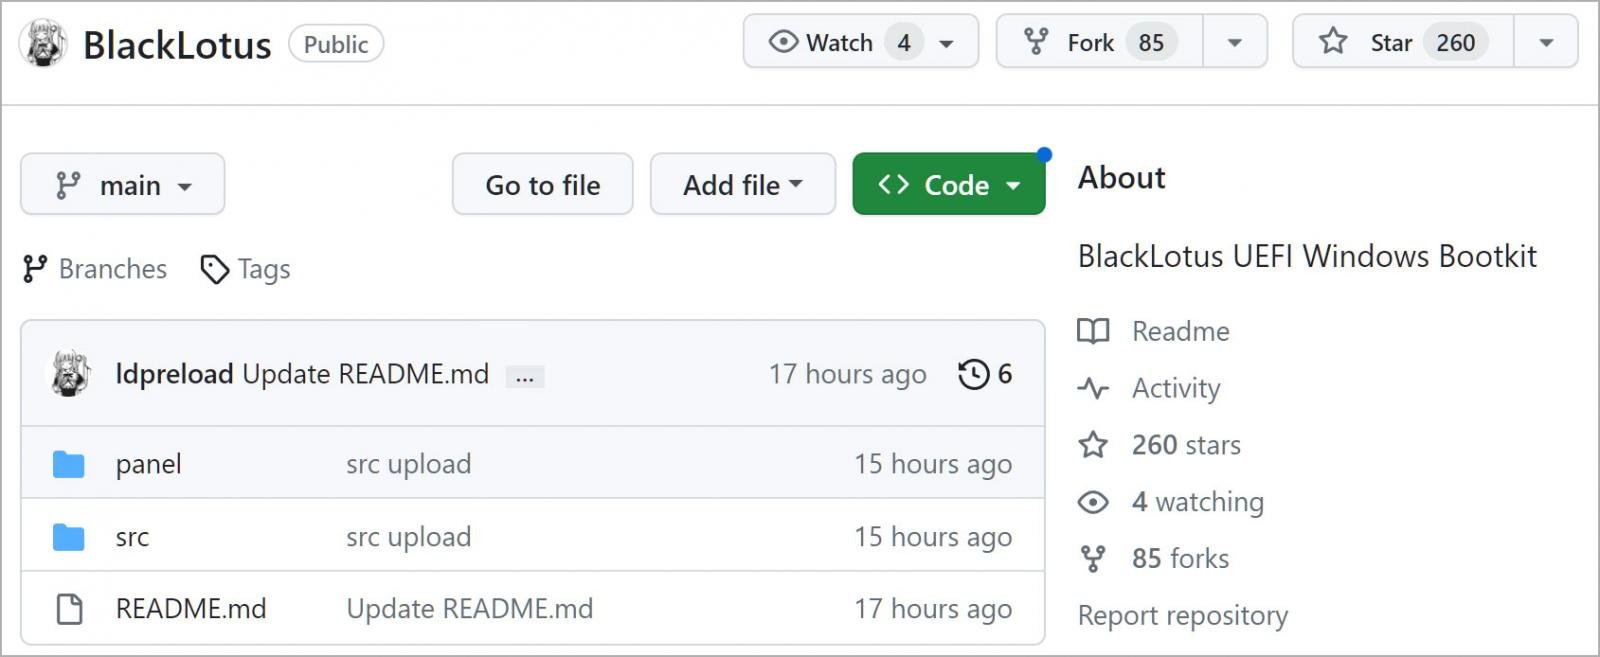
А вчера специалисты компании Binarly нашли «сорсы» BlackLotus на GitHub. Код опубликовал пользователь с ником «Yukari». Как отметил Yukari, выложенные фрагменты модифицировали, чтобы убрать эксплуатацию бреши Baton Drop.


«Слитый код — неполный. Он содержит в основном части руткита и буткита, обходящий Secure Boot», — отметил сооснователь и генеральный директор Binarly Алекс Матросов.

Напомним, в апреле Microsoft объяснила, как выявить атаку UEFI-буткита BlackLotus.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru