



За полгода число атак через USB-устройства возросло в три раза

За полгода число атак через USB-устройства возросло в три раза

За полгода число атак через USB-устройства возросло в три раза

В период с января по июнь Mandian зафиксировала трехкратный рост количества атак, использующих зараженные флешки для кражи данных. Большинство инцидентов связано с несколькими шпионскими операциями, затронувшими госструктуры и частный сектор.

Две активные USB-кампании эксперты подробно разобрали в своем блоге. Одну из них, условно названную Sogu, они приписали прокитайской группировке TEMP.HEX. Автором другой, Snowydrive, по всей видимости, является UNC4698, интересующаяся секретами азиатской нефтянки.

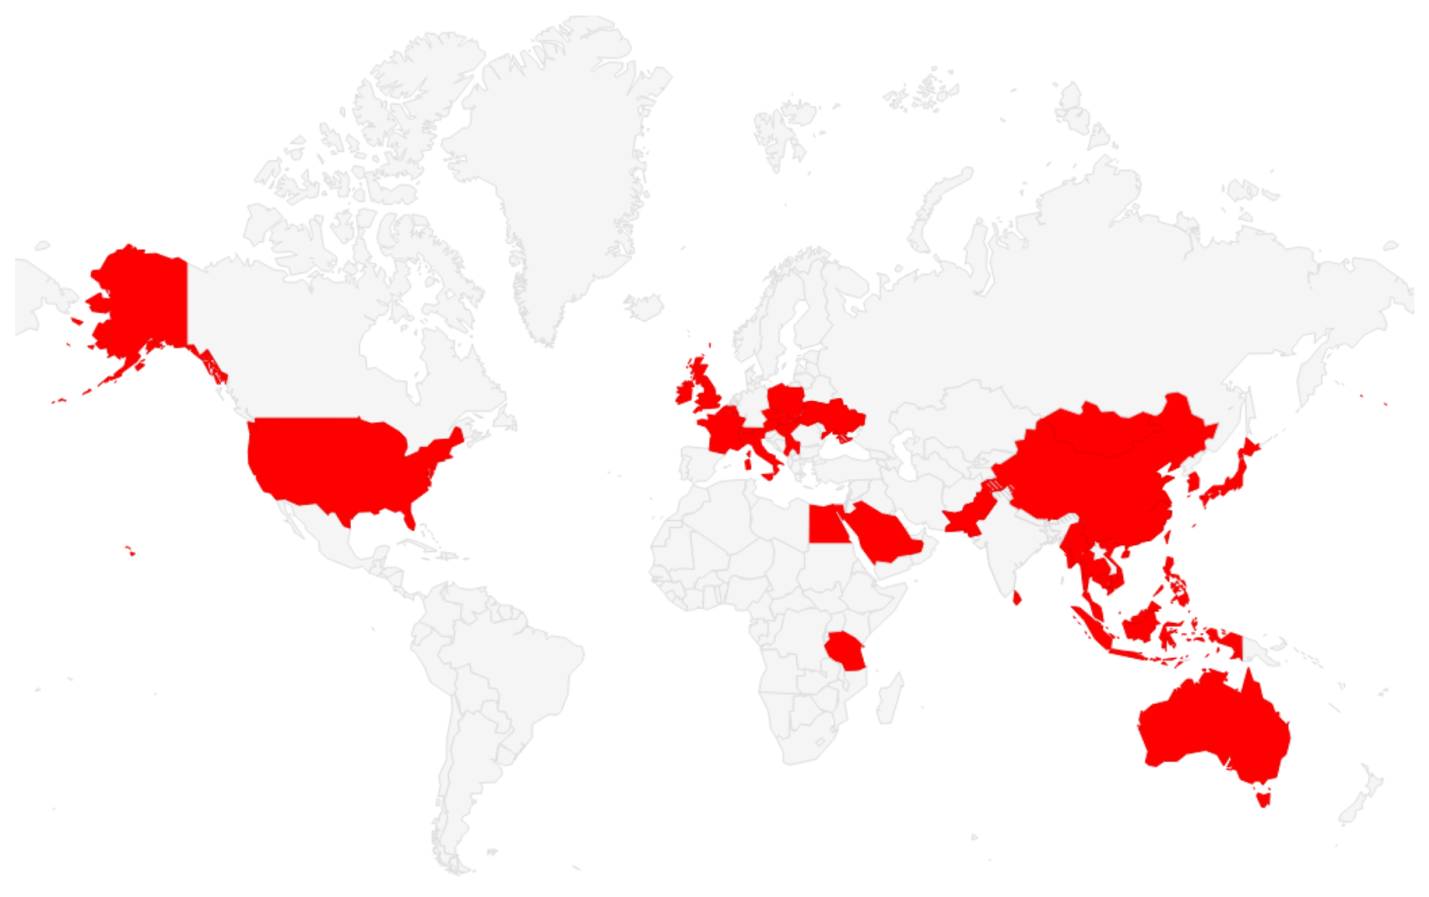
Вредонос, распространяемый через USB-устройства в рамках Sogu, более агрессивен. Заражения выявлены во многих странах и в разных вертикалях:


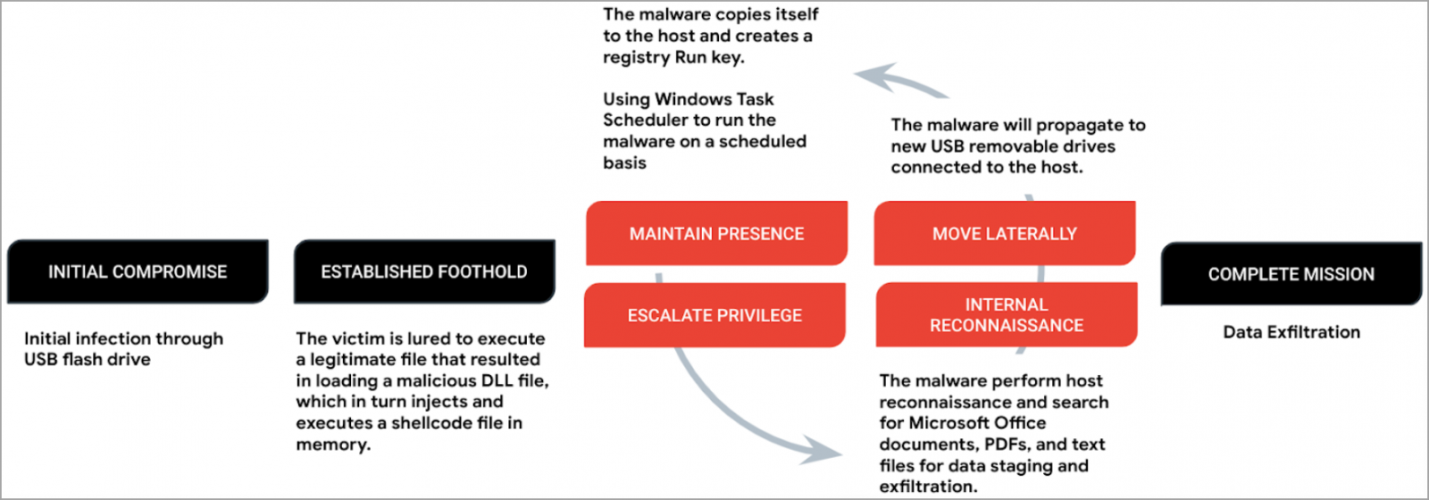
Начальный пейлоад (троян PlugX, он же Korplug) загружает в память шелл-код по методу подмены DLL — написанный на C бэкдор, который в Mandian отслеживают под именем Sogu. Вредонос обеспечивает себе постоянное присутствие с помощью ключа Run и планировщика задач Windows, а затем помещает в корзину (папку Recycle Bin) командный файл, помогающий отыскать в системе документы, которые могут содержать ценные данные.

Найденные файлы копируются в два места: на диск C:\ и в рабочую папку на флешке; содержимое кодируется по base64. Вывод на C2-сервер осуществляется по TCP или UDP с использованием HTTP(S)-запросов.


Бэкдор Sogu также умеет выполнять команды, запускать на исполнение файлы, открывать удаленный доступ к рабочему столу, создавать обратный шелл, регистрировать клавиатурный ввод, делать скриншоты. Вредоносная полезная нагрузка может автоматически копироваться на все съемные диски, подключаемые к зараженной системе.

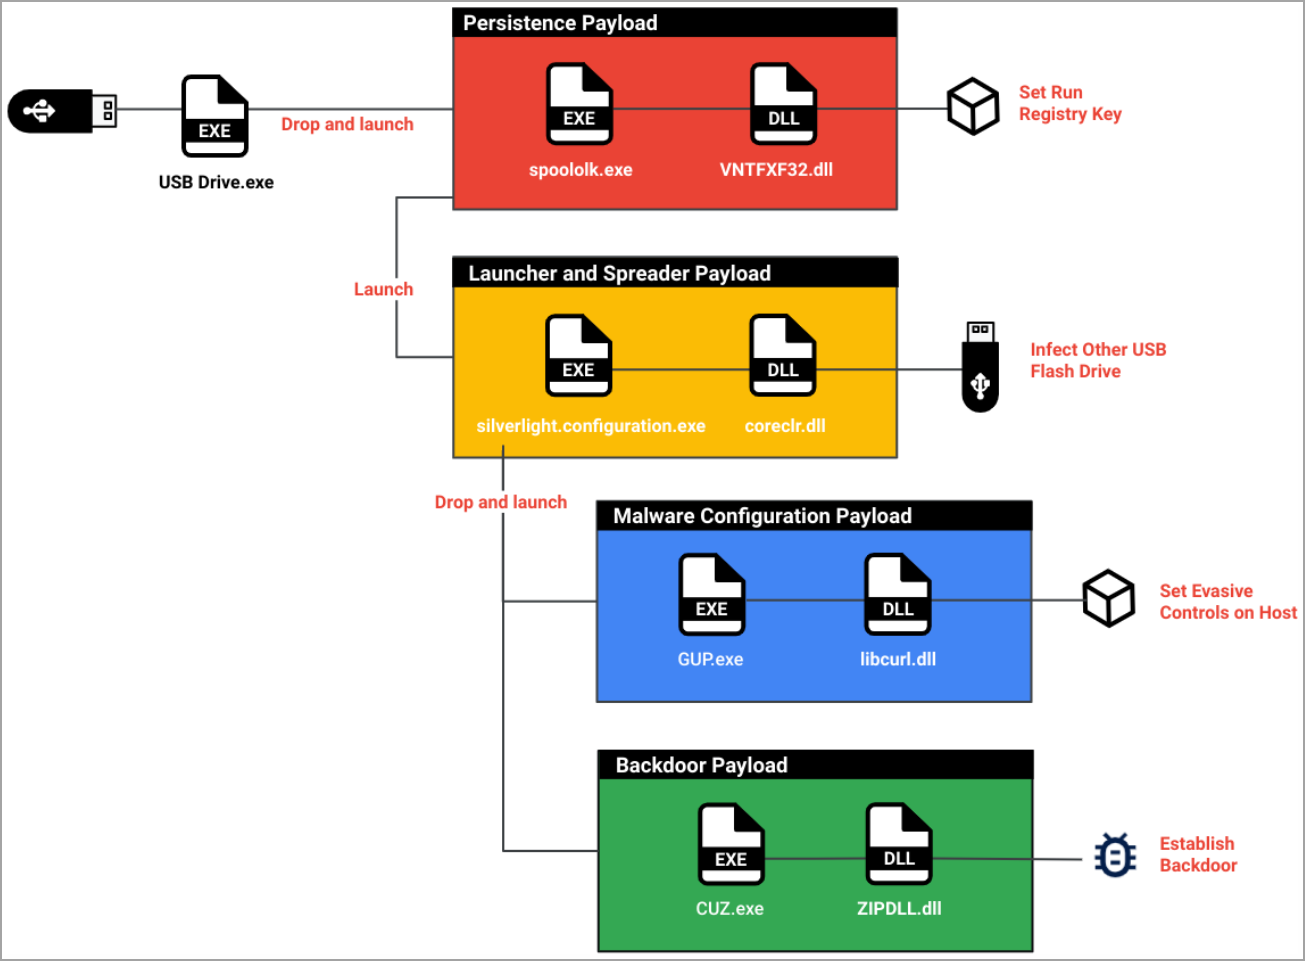
Кампания Snowydrive тоже использует бэкдор, дроппер которого замаскирован под легитимный исполняемый файл (например, USB Drive.exe). Зловред умеет запускать произвольный пейлоад с помощью командной строки Windows, вносить изменения в системный реестр, работать с файлами и папками.

Цепочка заражения Snowydrive примерно такая же, как у Sogu, но вредоносные компоненты разделены на группы по выполняемым задачам.


Домен, в котором расположен C2, вшит в шелл-код зловреда; для обращения к серверу создается уникальный ID. При копировании себя на другие съемные диски Snowydrive создает на каждом папку \Kaspersky\Usb Drive\3.0 и помещает туда свои модули.

Вредоносы, распространяемые через флешки, довольно редки и обычно применяются точечно — например, против АСУ ТП с целью саботажа. К такому методу заражения прибегали также печально известные FIN7 и Silence. Года два назад в интернете объявился новый USB-червь — Raspberry Robin, которого позднее обнаружили на многих производствах.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru